Forwarded from SFT0 Channel (Ilja Shaposhnikov)
Будущее в прошлом.
В этот раз YauzaCTF 2021 подарит участникам атмосферу советского прошлого. Команды со всего мира поборятся в соревновании в тасковом формате, которое пройдет в онлайне 27-29 августа в 15:00 по московскому времени.
На протяжении 48 часов участники смогут решать таски всех категорий: web, reverse, pwn, forensics, crypto, OSINT, joy. Также были добавлены новые категории: hardware, pentest и emulation!
Топ-15 команд получат памятные наборы сувениров от наших спонсоров, а топ-3 будут награждены призами, которые точно будут незаменимы в работе специалиста по информационной безопасности. Призы включают в себя грант на одну из самых престижных сертификации по информационной безопасности, приглашения на популярные ИБ-конференции, наборы для hardware-hacking и многое другое!
🕹 Cайт события: https://yauzactf.com/ru
📃 Событие CTFtime: https://ctftime.org/event/1417/
🔑 Тип соревнований: тасковый командный
📅 Начало: 27 августа в 15:00 (UTC+3)
⏰ Длительность: 48 часов
👨👨👦👦 Количество человек в команде: максимум 7
🥇 Квалификация: студенты СНГ школ или вузов (выпускающихся не раньше 2021 года) и родившиеся не раньше 1995 года.
☎️ По всем вопросам обращайтесь к @drakylar
В этот раз YauzaCTF 2021 подарит участникам атмосферу советского прошлого. Команды со всего мира поборятся в соревновании в тасковом формате, которое пройдет в онлайне 27-29 августа в 15:00 по московскому времени.
На протяжении 48 часов участники смогут решать таски всех категорий: web, reverse, pwn, forensics, crypto, OSINT, joy. Также были добавлены новые категории: hardware, pentest и emulation!
Топ-15 команд получат памятные наборы сувениров от наших спонсоров, а топ-3 будут награждены призами, которые точно будут незаменимы в работе специалиста по информационной безопасности. Призы включают в себя грант на одну из самых престижных сертификации по информационной безопасности, приглашения на популярные ИБ-конференции, наборы для hardware-hacking и многое другое!
🕹 Cайт события: https://yauzactf.com/ru
📃 Событие CTFtime: https://ctftime.org/event/1417/
🔑 Тип соревнований: тасковый командный
📅 Начало: 27 августа в 15:00 (UTC+3)
⏰ Длительность: 48 часов
👨👨👦👦 Количество человек в команде: максимум 7
🥇 Квалификация: студенты СНГ школ или вузов (выпускающихся не раньше 2021 года) и родившиеся не раньше 1995 года.
☎️ По всем вопросам обращайтесь к @drakylar
2 сентября на онлайн-конференции «Оценка активной защищенности (Red Teaming)» выступит наш пентестер Вадим Шелест.
Обсудим практику проведения Red Teaming. Подробнее 👉🏻 https://live.anti-malware.ru/red-teaming
Присоединяйтесь к нам завтра в 11:00!
Обсудим практику проведения Red Teaming. Подробнее 👉🏻 https://live.anti-malware.ru/red-teaming
Присоединяйтесь к нам завтра в 11:00!
Первые компьютерные вирусы появились еще в 1970-х годах. Задумывались они как безвредные и больше напоминали игры, целью которых было распространение программы наибольшему числу игроков. Участник, программа которого сделает больше собственных копий и быстрее заполнит компьютеры других, объявлялся победителем.
Сегодня вирусы превратились в серьезную угрозу стабильности компьютерных сетей во всем мире. Ежедневно обнаруживается примерно 450 000 новых вредоносных программ. Все они наносят ущерб не только обычным пользователям Интернета, но и ставят под угрозу корпоративные сети.
Стоит сказать, что компьютерные вирусы — это всего лишь один вид вредоносного ПО (больше о вредоносном ПО мы рассказываем здесь). Однако на деле, классические вирусы не так широко распространены: многие известные кибератаки были вызваны компьютерными червями, более заразными и независимыми.
В этой статье мы расскажем об отличиях вирусов и червей, а также о масштабных компьютерных пандемиях, вошедших в историю.
Сегодня вирусы превратились в серьезную угрозу стабильности компьютерных сетей во всем мире. Ежедневно обнаруживается примерно 450 000 новых вредоносных программ. Все они наносят ущерб не только обычным пользователям Интернета, но и ставят под угрозу корпоративные сети.
Стоит сказать, что компьютерные вирусы — это всего лишь один вид вредоносного ПО (больше о вредоносном ПО мы рассказываем здесь). Однако на деле, классические вирусы не так широко распространены: многие известные кибератаки были вызваны компьютерными червями, более заразными и независимыми.
В этой статье мы расскажем об отличиях вирусов и червей, а также о масштабных компьютерных пандемиях, вошедших в историю.

Начинаем цикл статей об аудите iOS-приложений📱
Первая из них посвящена выбору и подготовке устройства для проведения тестирования.
Какие вопросы рассмотрим:
1. Выбор устройства: эмулятор VS симулятор VS реальный девайс
2. Jailbreak: зачем нужен, разновидности, как сделать Jailbreak-устройство
3. Арсенал пентестера: что мы устанавливаем, и для чего это нужно
Читайте статью
Первая из них посвящена выбору и подготовке устройства для проведения тестирования.
Какие вопросы рассмотрим:
1. Выбор устройства: эмулятор VS симулятор VS реальный девайс
2. Jailbreak: зачем нужен, разновидности, как сделать Jailbreak-устройство
3. Арсенал пентестера: что мы устанавливаем, и для чего это нужно
Читайте статью
В этой статье мы предлагаем рассмотреть уязвимость Prototype Pollution на клиенте и AST-injection на сервере и проследить, как их совместная эксплуатация приводит к RCE.
Статья написана по мотивам конкурса «Hack to be hired» на Zeronights X. Так что, если вы ломали голову над его решением, вам точно будет интересно.
Статья написана по мотивам конкурса «Hack to be hired» на Zeronights X. Так что, если вы ломали голову над его решением, вам точно будет интересно.
Пользовательский опыт и риски безопасности
Юзабилити — важное конкурентное преимущество цифровых продуктов. Современные пользователи ценят практичность и удобство и готовы за это платить.
Мы посмотрели на юзабилити с другого ракурса и проанализировали с точки зрения безопасности некоторые фишки, которые добавлены в продукты и сервисы для нашего удобства. Читать статью на VC.
Юзабилити — важное конкурентное преимущество цифровых продуктов. Современные пользователи ценят практичность и удобство и готовы за это платить.
Мы посмотрели на юзабилити с другого ракурса и проанализировали с точки зрения безопасности некоторые фишки, которые добавлены в продукты и сервисы для нашего удобства. Читать статью на VC.
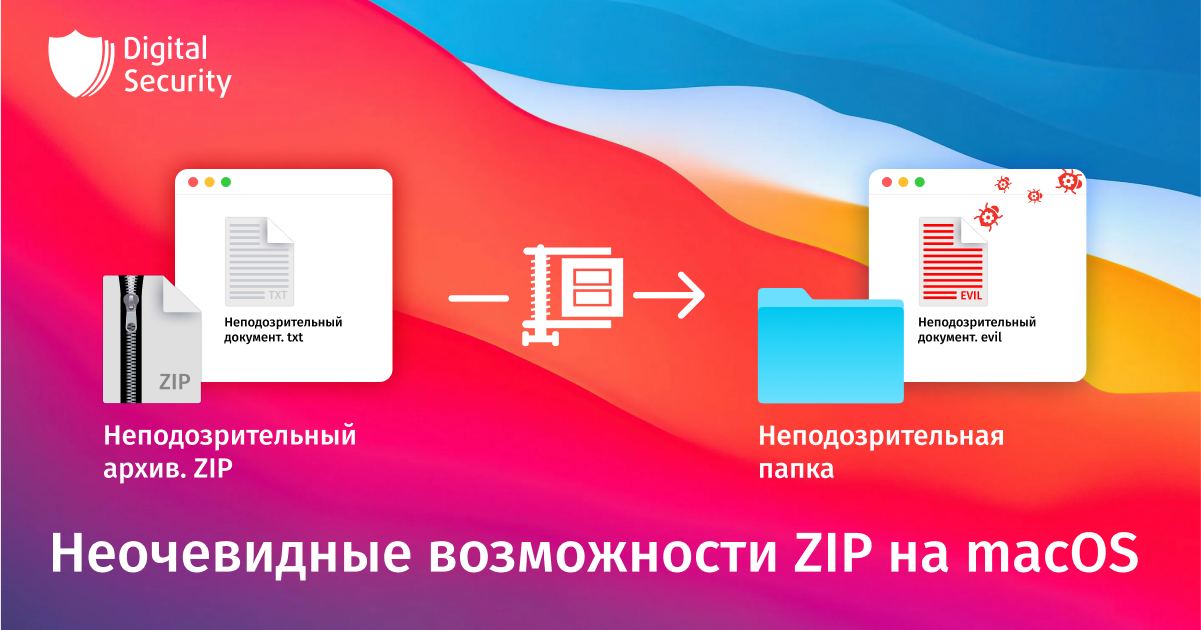
Наша новая статья посвящена одной неочевидной особенности стандартной программы по созданию zip-архивов в macOS.
Специалисты компании Apple не увидели в ней угрозы и всё ещё не исправили. Мы же считаем иначе.
Читайте, чтобы быть в курсе.
Специалисты компании Apple не увидели в ней угрозы и всё ещё не исправили. Мы же считаем иначе.
Читайте, чтобы быть в курсе.
Сегодня отмечается Международный день защиты информации🎉
Мы подготовили по такому случаю небольшую игру и предлагаем всем желающим попробовать свои силы.
Играть
Мы подготовили по такому случаю небольшую игру и предлагаем всем желающим попробовать свои силы.
Играть
Посылка от Санты: Фишинг в подарочной упаковке
Праздник приходит не только к нам с вами, но и к злоумышленникам. В преддверии Нового года они активно рассылают письма с вредоносными вложениями или ссылками.
Чтобы выявить самые эффективные схемы, мы обобщили данные 50 тестирований методами социальной инженерии и представили их в инфографике.
Читать статью
Праздник приходит не только к нам с вами, но и к злоумышленникам. В преддверии Нового года они активно рассылают письма с вредоносными вложениями или ссылками.
Чтобы выявить самые эффективные схемы, мы обобщили данные 50 тестирований методами социальной инженерии и представили их в инфографике.
Читать статью
Еще пару десятилетий назад интернет был концепцией, возможностями которой могли пользоваться лишь немногие, — сегодня же он является неотъемлемой частью нашей жизни. То же самое происходит и с более новыми тенденциями. И то, что сейчас является предметом обсуждения в узких кругах специалистов, возможно, скоро станет нашей новой реальностью.
В этой статье мы разберем понятие метавселенной и рассмотрим связанные с ней вопросы безопасности.
В этой статье мы разберем понятие метавселенной и рассмотрим связанные с ней вопросы безопасности.
Если аббревиатура VPN вам мало о чем говорит, возможно, вы выпали из информационного поля последних нескольких недель.
Хорошо, что у нас есть для вас статья :)
Читать материал “VPN — ваш виртуальный приватный помощник и вредитель”
Хорошо, что у нас есть для вас статья :)
Читать материал “VPN — ваш виртуальный приватный помощник и вредитель”
В противоборстве безопасников и злоумышленников нет ни выходных, ни больничных. И в настоящее время у мошенников явные преимущества: условия, в которых оказался бизнес вместе с вечными поисками лучших решений, лишь укрепляют позиции злодеев 😱
Как сыграть на опережение и получить дополнительное время на улучшение технических процессов в текущих условиях?
Об этом расскажем в статье "Курс на безопасность: приоритеты бизнеса в новом инфопространстве"
Как сыграть на опережение и получить дополнительное время на улучшение технических процессов в текущих условиях?
Об этом расскажем в статье "Курс на безопасность: приоритеты бизнеса в новом инфопространстве"
🛡Открываем запись на обучающую программу Summ3r 0f h4ck 2022!🛡
Это не первоапрельская шутка! Мы открываем прием заявок на прохождение ежегодной стажировки в Digital Security. Проверьте свои силы в сфере этичного хакинга под руководством опытных кураторов.
Обучающая программа пройдет с 4 по 29 июля 2022 года в нашем офисе в Санкт-Петербурге. Вас ждут:
1️⃣ Максимально полезные лекции от практиков ИБ;
2️⃣ Получение опыта в решении реальных задач отделов исследований и аудита защищенности;
3️⃣ Работа под руководством куратора;
4️⃣ Полноценное исследование к концу курса.
Прием заявок – с 1 апреля по 1 мая включительно.
Для того, чтобы подать заявку, вам необходимо выбрать отдел, в котором вы хотели бы стажироваться, и заполнить анкету:
🔴Отдел исследований
🔴Отдел аудита защищенности
С участниками, принятыми на стажировку по результатам прохождения теста, мы свяжемся после 1 июня.
Принимаются заявки от участников от 18 лет и старше.
Это не первоапрельская шутка! Мы открываем прием заявок на прохождение ежегодной стажировки в Digital Security. Проверьте свои силы в сфере этичного хакинга под руководством опытных кураторов.
Обучающая программа пройдет с 4 по 29 июля 2022 года в нашем офисе в Санкт-Петербурге. Вас ждут:
1️⃣ Максимально полезные лекции от практиков ИБ;
2️⃣ Получение опыта в решении реальных задач отделов исследований и аудита защищенности;
3️⃣ Работа под руководством куратора;
4️⃣ Полноценное исследование к концу курса.
Прием заявок – с 1 апреля по 1 мая включительно.
Для того, чтобы подать заявку, вам необходимо выбрать отдел, в котором вы хотели бы стажироваться, и заполнить анкету:
🔴Отдел исследований
🔴Отдел аудита защищенности
С участниками, принятыми на стажировку по результатам прохождения теста, мы свяжемся после 1 июня.
Принимаются заявки от участников от 18 лет и старше.
Еще больше полезной информации в видео по курсу "Веб-безопасность" от Академии Digital Security!
Forwarded from Академия Digital Security
Привет, друзья!
Мы рады сообщить вам о новой серии видео на нашем YouTube канале. Каждое из них будет содержать прохождение лабораторных работ из курса “Веб-безопасность” - для того, чтобы ваше обучение проходило более легко и понятно.
В первой лабораторной работе мы учимся работать с лабораторными курса - мы вспоминаем как работать в Linux, знакомимся с браузером, где будут отображаться все задания, и смотрим, как работает приложение Burp Suite. Итак, приступим к решению первой лабораторной работы.
Мы рады сообщить вам о новой серии видео на нашем YouTube канале. Каждое из них будет содержать прохождение лабораторных работ из курса “Веб-безопасность” - для того, чтобы ваше обучение проходило более легко и понятно.
В первой лабораторной работе мы учимся работать с лабораторными курса - мы вспоминаем как работать в Linux, знакомимся с браузером, где будут отображаться все задания, и смотрим, как работает приложение Burp Suite. Итак, приступим к решению первой лабораторной работы.
Наша Академия продолжает делиться полезными уроками! Подписывайтесь на канал, чтобы ничего не упустить 🛡
Forwarded from Академия Digital Security
Итак, переходим ко второму уроку нашего курса “Веб-безопасность”. Пока что все довольно просто, не так ли?
В этом уроке наша цель научиться анализировать сервер на наличие общедоступных чувствительных файлов и директорий в открытом доступе. Опасность этого вполне очевидна: атакующий может получить доступ к их содержимому.
Существует несколько различных утилит для сканирования сервера, например Dirb, Dirsearch, и другие. Сегодня мы просканируем сервер при помощи dirsearch на примере задания FirstTry.
Давайте снова запустим приложение LXTerminal. Теперь, чтобы запустить приложение dirsearch введем в консоле команду dirsearch.py --url http://www.hacktory.lab/ -e txt,log и нажмем Enter. Немного подождем, т.к. утилите нужно время на сканирование.
В результате мы нашли несколько интересных файлов, в том числе и access.log, в котором может скрываться чувствительная информация.
В этом уроке наша цель научиться анализировать сервер на наличие общедоступных чувствительных файлов и директорий в открытом доступе. Опасность этого вполне очевидна: атакующий может получить доступ к их содержимому.
Существует несколько различных утилит для сканирования сервера, например Dirb, Dirsearch, и другие. Сегодня мы просканируем сервер при помощи dirsearch на примере задания FirstTry.
Давайте снова запустим приложение LXTerminal. Теперь, чтобы запустить приложение dirsearch введем в консоле команду dirsearch.py --url http://www.hacktory.lab/ -e txt,log и нажмем Enter. Немного подождем, т.к. утилите нужно время на сканирование.
В результате мы нашли несколько интересных файлов, в том числе и access.log, в котором может скрываться чувствительная информация.
Недавно мы размышляли о новых приоритетах бизнеса. И пришли к выводу, что главный залог стабильности и успеха в условиях современных экономических перемен - это защищенность IT-инфраструктуры🛡
Однако, прежде чем приступать непосредственно к обеспечению этой самой безопасности, необходимо произвести исследования защищенности. Пентест, аудит, анализ - разные слова и разный смысл, понимаете ли вы между ними разницу? 🙊
Чтобы разобраться в этих понятиях, читайте нашу новую статью “Аудит, анализ, пентест. Choose your fighter!”
Однако, прежде чем приступать непосредственно к обеспечению этой самой безопасности, необходимо произвести исследования защищенности. Пентест, аудит, анализ - разные слова и разный смысл, понимаете ли вы между ними разницу? 🙊
Чтобы разобраться в этих понятиях, читайте нашу новую статью “Аудит, анализ, пентест. Choose your fighter!”