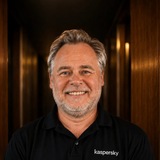
Модный приговор.
В мой инфопузырь просочились картинки с последней недели моды в Париже, которая была недавно, наверное.
И там так… Нарядно! Ну как обычно. Удивительно вкусно, искристо и остро, и при этом много латекса, почти как писал поэт когда-то. С поправкой на XXI век. Ну или такие фото мне показали.
Но они, кажется, всегда ошеломляющие, картинки эти, с недель высоких мод, такая вот у них индустрия. И по их поводу спросили про мою зелёную рубашку. Мол, насколько свежая коллекция?
Отвечаю: коллекция несвежая. Мне её подарил один наш международный партнёр где-то, кажется, в конце 2000-х, скоро будет 20 лет как. С тех пор, понятное дело, много чего изменилось, в частности, пришлось пришивать новый логотип.
В общем так и ношу её, ну почти, у меня их таких много. Очень хорошая рубашка, удобная, легкая, просто невесомая. И цвет приятный, мне нравится.
На фото – Токио, 2011-й, Флорида, 2015, поезд в Нижний Новгород (тоже 2011), и снова, как ни странно, Токио, но уже 2024 (световое арт-шоу teamLab – очень крутое!), а также и Завидово, Тверская область, прошлая пятница. Это что попалось под руку.
🔥30😁14❤11
Forwarded from Kaspersky
Кампания началась как минимум в мае и активна на момент публикации.
В ходе исследования мы выявили попытки целенаправленного заражения крупных российских организаций из государственного, энергетического, транспортного, образовательного и логистического секторов, а также промышленности.
В кампании применяется ранее неизвестный сложный инструментарий: загрузчик дополнительных вредоносных компонентов, инструмент для проксирования трафика и запуска новых вредоносных нагрузок, имплант, с помощью которого атакующие могут выполнять команды на заражённой системе, и модуль для очистки файлов журналов ПО ViPNet, который позволяет злоумышленникам скрыть свою активность. В одной из заражённых систем был выявлен новый бэкдор HelloBackdoor, используемый для манипуляций с файловой системой.
Все подробности, детекты и атрибуцию разбираем в новом материале в нашем блоге.
ПО ViPNet не впервые используется для кибератак, поэтому мы советуем:
Trojan.Win32.Agentb.ttoe, Trojan.Win64.Convagent.gen, Trojan.Win64.Agent.smgpqx, HEUR:Trojan.Win64.DllHijacking.genPlease open Telegram to view this post
VIEW IN TELEGRAM
🔥17
Царь-патч Microsoft, или Девятый вал уязвимостей.
Во вторник компания Microsoft выпустила рекордную пачку патчей на 600+ уязвимостей. Чего там только не исправлено! Например, уязвимость с возможностью выполнения удалённого кода (RCE) в легендарной стратегии Age of Empires II (перевыпуск 2019 года), оценка 8.8 из 10 по шкале ужасности. Увлекательные подробности у Саши Гостева тут.
Так-то там и в Майнкрафте что-то залатали, причём ещё серьёзнее, на 9.8 баллов, и много в чём ещё. Подробности здесь.
Предыдущий июньский патч-вторник был на 200+ уязвимостей, и это тоже было рекордом.
В какой мере этот поток исправлений – результат продолжающейся ИИ-революции? В большой, конечно. Сами микрософтовцы так и пишут, что очень помогает ИИ-сканер MDASH, которым они ищут дыры во всем своём исходном коде.
Вряд ли можно ожидать, что число обнаруженных уязвимостей и заплаток к ним продолжит расти с темпом x3 в месяц, потому что… Сами посчитайте. :-)
Но явно и домашним, и корпоративным пользователям надо будет немало патчей накатывать в обозримом будущем. Даже если не играть в Age of Empires II или даже не пользоваться продуктами Microsoft вообще. Потому что уязвимости водятся везде, и новые методы их поиска тоже вполне универсальные.
Такие дела, да. У нас вот буквально пару дней назад вышло решение для поиска и управления уязвимостями в ИТ-инфраструктуре. Остроактуальное оно весьма.
🔥12
Кибер-олимпионики – у нас в офисе!
Вчера лично поздравлял школьников-олимпиадников, победителей, триумфаторов, кибер-лавроносцев, и прочее и прочее, которые приехали к нам в офис. Рассказывал им про профессию, про ситуацию в отрасли и про путешествия тоже немного. :-)
Что сказать? Для начала можно ещё раз проскандировать: Молодцы! Молодцы! Молодцы!
Приятно иметь дело с такими молодыми людьми, очень продвинутые, и при этом расслабленные и лёгкие в общении. Старшеклассники, а некоторые уже первокурсники, почти-почти взрослые, но всё-таки ещё дети. Очень классные, в общем.
Да, активные участники CTF-движа, и у нас в нашем флагманском участвовали, чуточку не дотянули до поездки на SAS. Но всё ещё впереди!
Я рад и горжусь, что мы участвовали в подготовке. Наш коллега помогал готовиться к заданию по реверсу, а вообще было ещё несколько тренеров, которые работали над другими категориями заданий CTF – криптографией, эксплуатацией бинарных уязвимостей, веб-атаками, расследованиями компьютерных инцидентов. Ещё раз: ребята сделали большое дело!
Желаю молодым людям дальнейших больших успехов, открытий, достижений и, конечно, новых побед! Ну и приходите к нам работать, это уже не за горами!
❤28🔥14
Лучше гор могут быть только…
Настало время летнего отпуска, предстоит горно-ножная медитация (прогулка с созерцанием окружающей действительности и вдыханием (и выдыханием) немного разреженной атмосферы), а также вторая часть, о которой обязательно расскажу, но потом.
Как думаете, где мы? Неправильные ответы всячески приветствуются. Позже выложу бытовые зарисовки.
👍14❤7🔥5
Ош-ень вкусно и временами Ош-еломительно красиво.
Правильный ответ – Киргизия, город Ош! Это наша стартовая точка, откуда мы выдвигаемся в горы Памиро-Алая.
Вашему вниманию немного ошских бытовых зарисовок.
Правильный ответ – Киргизия, город Ош! Это наша стартовая точка, откуда мы выдвигаемся в горы Памиро-Алая.
Вашему вниманию немного ошских бытовых зарисовок.
🔥20👍10❤3