
Forwarded from КИБЕР МЕДИА
Федеральная налоговая служба России рекомендовала пользователям проверять адрес своей электронной почты перед отправкой писем в госорганы.
Forwarded from Social Engineering
😵💫 Тайпсквоттинг. Социальная инженерия.
Тайпсквоттинг — регистрация доменных имен, близких по написанию к доменным именам различных интернет-ресурсов, но содержащих ошибки в последовательности написания символов, входящих в доменное имя.
• После того как Нила поймали и заключили под стражу, ему удалось обвести вокруг пальца и персонал тюрьмы, причем очень неожиданным способом: при помощи мобильного телефона, тайно пронесенного в камеру другими заключенными, он зарегистрировал домен
• Затем Нил Мур с этого домена отправил на адрес тюрьмы поддельное письмо с указанием отпустить его на свободу. Персонал тюрьмы ничего не заподозрил и отпустил мошенника. Обман оставался незамеченным целых три дня, прежде чем мошенник снова оказался в руках полиции.
• По итогу, Тайпсквоттинг — это очень крутая штука, которая эксплуатирует опечатки в написании доменных имен и является одним из основных методов фишинга по сей день. Ошибки в написании доменного имени могут быть как механические (например, рядом стоящие клавиши на клавиатуре), так и орфографические.
• Помощником в применении этого метода, выступает крутая тулза — Urlcrazy. С ее помощью ты не только сгенерируешь множество фейковых доменных имен по предоставленному оригинальному домену, но и проверишь часть из них на занятость. Битфлип, тайпсквоттинг, ошибки произношения, записи по телефону, опечатки — все это генератор urlcrazy учитывает и выдает тебе целый список доменов, которые можно использовать в фишинге. Каждая мутация снабжена отдельным пояснением, а также информацией о занятости доменного имени: https://github.com/urbanadventurer/urlcrazy
‼️ Прокачать навыки Социальной Инженерии и получить ценную информацию, ты всегда можешь по хештегу #СИ, #Профайлинг #Пентест и #Фишинг. Твой S.E.
Тайпсквоттинг — регистрация доменных имен, близких по написанию к доменным именам различных интернет-ресурсов, но содержащих ошибки в последовательности написания символов, входящих в доменное имя.
🖖🏻 Приветствую тебя user_name.• В далеком 2015 году, в Великобритании был осужден Нил Мур — мошенник, который занимался обманом сотрудников различных организаций, посредством социальной инженерии. Если совсем коротко, то Нил звонил в различные компании, вёл разговор от лица банка и убеждал наивных сотрудников перевести деньги на его счёт. Таким образом он смог заработать более 1.8 миллиона фунтов стерлингов.
• После того как Нила поймали и заключили под стражу, ему удалось обвести вокруг пальца и персонал тюрьмы, причем очень неожиданным способом: при помощи мобильного телефона, тайно пронесенного в камеру другими заключенными, он зарегистрировал домен
hmcts-gsi-gov.org.uk — тайпсквоттинг от hmcts.gsi.gov.uk (в прошлом, этот домен использовался правоохранительными органами Великобритании). Домен был зарегистрирован на имя следователя, рассматривавшего его дело, а в качестве адреса владельца домена был указан Королевский судный двор.• Затем Нил Мур с этого домена отправил на адрес тюрьмы поддельное письмо с указанием отпустить его на свободу. Персонал тюрьмы ничего не заподозрил и отпустил мошенника. Обман оставался незамеченным целых три дня, прежде чем мошенник снова оказался в руках полиции.
• По итогу, Тайпсквоттинг — это очень крутая штука, которая эксплуатирует опечатки в написании доменных имен и является одним из основных методов фишинга по сей день. Ошибки в написании доменного имени могут быть как механические (например, рядом стоящие клавиши на клавиатуре), так и орфографические.
• Помощником в применении этого метода, выступает крутая тулза — Urlcrazy. С ее помощью ты не только сгенерируешь множество фейковых доменных имен по предоставленному оригинальному домену, но и проверишь часть из них на занятость. Битфлип, тайпсквоттинг, ошибки произношения, записи по телефону, опечатки — все это генератор urlcrazy учитывает и выдает тебе целый список доменов, которые можно использовать в фишинге. Каждая мутация снабжена отдельным пояснением, а также информацией о занятости доменного имени: https://github.com/urbanadventurer/urlcrazy
‼️ Прокачать навыки Социальной Инженерии и получить ценную информацию, ты всегда можешь по хештегу #СИ, #Профайлинг #Пентест и #Фишинг. Твой S.E.
Forwarded from DDoS-Guard
Мошенники в России стали чаще похищать конфиденциальные данные.
За последние два года россияне стали чаще сталкиваться с похищением конфиденциальных данных. Эксперты связывают это с переходом большого количество сотрудников на удаленную работу. Соответственно, данные начали храниться на личных устройствах работников, которые плохо защищены.
Домашние ПК и ноутбуки стали легкой добычей. Взломать их, чаще всего, не составляет труда. Аналитики из Positive Technologies сообщают, что 73% всех проведенных атак были успешными и приводили к хищению данных.
За эти же два года мошенники начали проявлять повышенную активность. Фишинговых и вредоносных рассылок стало минимум в 2 раза больше. К тому же, они стали «хитрее». Вспомнить ту же массовую рассылку мероприятий в Google календарь, в которые злоумышленники вшивали вредоносные ссылки.
Для своих целей хакеры используют популярные во время удаленной работы приложения, такие как Discord, Zoom, а также маскируют своё ПО под полезные сервисы.
Помимо хищения данных, участились случаи со «сливом» данных компании её сотрудниками. Это может нанести вред куда больше, чем случаи со взломом устройств.
Многие компании уже задумались о более надежной защите. Но все равно остается немало тех, кто не беспокоится о сохранности своих конфиденциальных данных и теряет их.

Forwarded from DDoS-Guard
❗️«Сбер» предупредил о поддельных банковских приложениях.
После введения санкций против банка, из App Store и Google Play удалили официальные приложения «Сбера». На фоне этого пользователи начали искать, откуда их можно установить. Такой повод не смогли обойти стороной мошенники. На просторах интернета начали распространяться вредоносные приложения под видом официальных.
В основном поддельные приложения распространяют через чаты в мессенджерах и Телеграм-каналы. В некоторых случаях мошенники используют смс-рассылку.
У себя на сайте «Сбер» уже выложил установочные APK с приложениями своих продуктов для пользователей Android. Сейчас это единственный источник, откуда их можно взять без рисков.
Установленные ранее приложения через официальные магазины будут полноценно функционировать и дальше. Удалять их не рекомендуется.
ЦБ РФ установит срок, в который банки должны будут возвратить деньги, украденные мошенниками у клиентов
В Банке России намерены регламентировать сроки, в которые финансовые организации страны обязаны будут возвратить клиентам все деньги, украденные у них мошенниками, сообщает РБК. Для этого Банк России инициировал внесение соответствующих поправок в федеральное законодательство №161 «О национальной платёжной системе». Согласно предложению ЦБ РФ, российские банки должны будут выполнить возврат украденных мошенниками денег клиенту в течение 30 суток с момента инцидента. Для оформления возврата необходимо только установить тот факт, что деньги были перечислены мошенникам без согласия пострадавшего лица. Отмечается, что в действующих сейчас законодательных нормах и приказах не обозначено сроков, в течение которых финучреждения обязаны возвратить клиентам украденные мошенниками деньги. В Банке России заявляют, что соответствующая мера сейчас обсуждается с представителями отечественного финрынка. ЦБ РФ намерен совместно создать механизм возврата денежных средств, которые были украдены злоумышленниками. Алексей Войлуков, замглавы Ассоциации банков России, заявил: «На первых этапах обсуждения регулятор предлагал срок в 2-3 дня, но финансовые организации выступили против, потому что за несколько дней невозможно полностью провести проверку – пострадал ли клиент от мошенников или же хочет обмануть банк. На данный момент срок возврата денег варьируется в зависимости от суммы, которая была украдена у человека. Например, если мошенники украли много денег со счёта, то банк наверняка будет разбираться с этим не одну неделю». В Банке России подчеркнули, что возврат украденных мошенниками денег россиянам возможен будет только в тех ситуациях, когда кредитное учреждение в момент выполнения сомнительного перевода не предупредило (любым способом) своего клиента о том, что его деньги в случае подтверждения операции могут быть украдены мошенниками. Клиенты также будут рассчитывать на возмещение украденных денег, если будет установлен факт потери банковской карточки или её использования без согласия человека.
В Банке России намерены регламентировать сроки, в которые финансовые организации страны обязаны будут возвратить клиентам все деньги, украденные у них мошенниками, сообщает РБК. Для этого Банк России инициировал внесение соответствующих поправок в федеральное законодательство №161 «О национальной платёжной системе». Согласно предложению ЦБ РФ, российские банки должны будут выполнить возврат украденных мошенниками денег клиенту в течение 30 суток с момента инцидента. Для оформления возврата необходимо только установить тот факт, что деньги были перечислены мошенникам без согласия пострадавшего лица. Отмечается, что в действующих сейчас законодательных нормах и приказах не обозначено сроков, в течение которых финучреждения обязаны возвратить клиентам украденные мошенниками деньги. В Банке России заявляют, что соответствующая мера сейчас обсуждается с представителями отечественного финрынка. ЦБ РФ намерен совместно создать механизм возврата денежных средств, которые были украдены злоумышленниками. Алексей Войлуков, замглавы Ассоциации банков России, заявил: «На первых этапах обсуждения регулятор предлагал срок в 2-3 дня, но финансовые организации выступили против, потому что за несколько дней невозможно полностью провести проверку – пострадал ли клиент от мошенников или же хочет обмануть банк. На данный момент срок возврата денег варьируется в зависимости от суммы, которая была украдена у человека. Например, если мошенники украли много денег со счёта, то банк наверняка будет разбираться с этим не одну неделю». В Банке России подчеркнули, что возврат украденных мошенниками денег россиянам возможен будет только в тех ситуациях, когда кредитное учреждение в момент выполнения сомнительного перевода не предупредило (любым способом) своего клиента о том, что его деньги в случае подтверждения операции могут быть украдены мошенниками. Клиенты также будут рассчитывать на возмещение украденных денег, если будет установлен факт потери банковской карточки или её использования без согласия человека.

Новый вид мошенничества с банковскими картами от имени Федеральной службы судебных приставов
Налоговая служба предупредила о новом виде мошенничества с банковскими картами.
Гражданин получат электронное письмо или сообщение в мессенджере от имени т. н. «Центра мониторинга задолженности ФССП России».
Название подразделения впечатляет, но, на самом деле, в структуре ФССП России такового никогда не было и нет.
Тем не менее, человек может поверить этому названию и действовать так, как задумали мошенники.
В письме содержится грозное предостережение: «За вами числится непогашенная задолженность по налогам и сборам. В случае неоплаты произойдет автоматическая блокировка банковской карты».
Ниже прилагается ссылка, пройдя по которой, можно погасить долг в онлайн-режиме, даже без комиссии.
После того, как гражданин введет данные своей карты на сайте, его деньги тут же отправляются к злоумышленникам.
Как видно, социальная инженерия (обман на доверии) по-прежнему остается у мошенников самым ходовым методом.
Поэтому бдительность — наиболее надежный способ защиты от них.
Пенсионер из Оренбурга помог разоблачить мошенников
В Оренбурге в полицию обратился пенсионер и сказал, что он только что общался с мошенниками, которые просили у него деньги для помощи родственнику, совершившему ДТП. Пожилой мужчина им не поверил, но решил подыграть – согласился передать наличность. Звонившие на радостях сообщили, что в скором времени к нему приедут посыльные.
Оперативники незамедлительно прибыли к заявителю, дождались визитёров и задержали их с поличным. Подозреваемыми оказались 18-летние жители Новосибирска.
Они признались, что на одном из интернет-форумов нашли предложение о подработке с высоким доходом. Работодатель указывал им адреса, откуда нужно забрать деньги, которые они впоследствии переводили на его счёт, оставляя себе 10 тысяч рублей.
Установлено, что от рук злоумышленников пострадали пятеро пожилых жителей города. Общая сумма ущерба составила свыше 1 миллиона рублей.
В отношении подозреваемых возбуждены уголовные дела по ч.3 ст.30, ч.3 ст.159 УК РФ.
Фигуранты задержаны в порядке статьи 91 УПК РФ.
Фальшивые мобильные приложения
Официальные приложения для многих крупных банков РФ блокируются компаниями Apple и Google в маркетплейсах. Это даёт возможность подсовывать вредоносное мобильное ПО, имеющее схожее название и похожий внешний вид.
Установка подобного ПО грозит утерей платежной информации и материальными потерями. В лучшем случае злоумышленники просто украдут ваши деньги со счета в банке. В худшем - они будут собирать информацию для таргетированной атаки и «обчистят» все ваши счета.
Forwarded from Russian OSINT
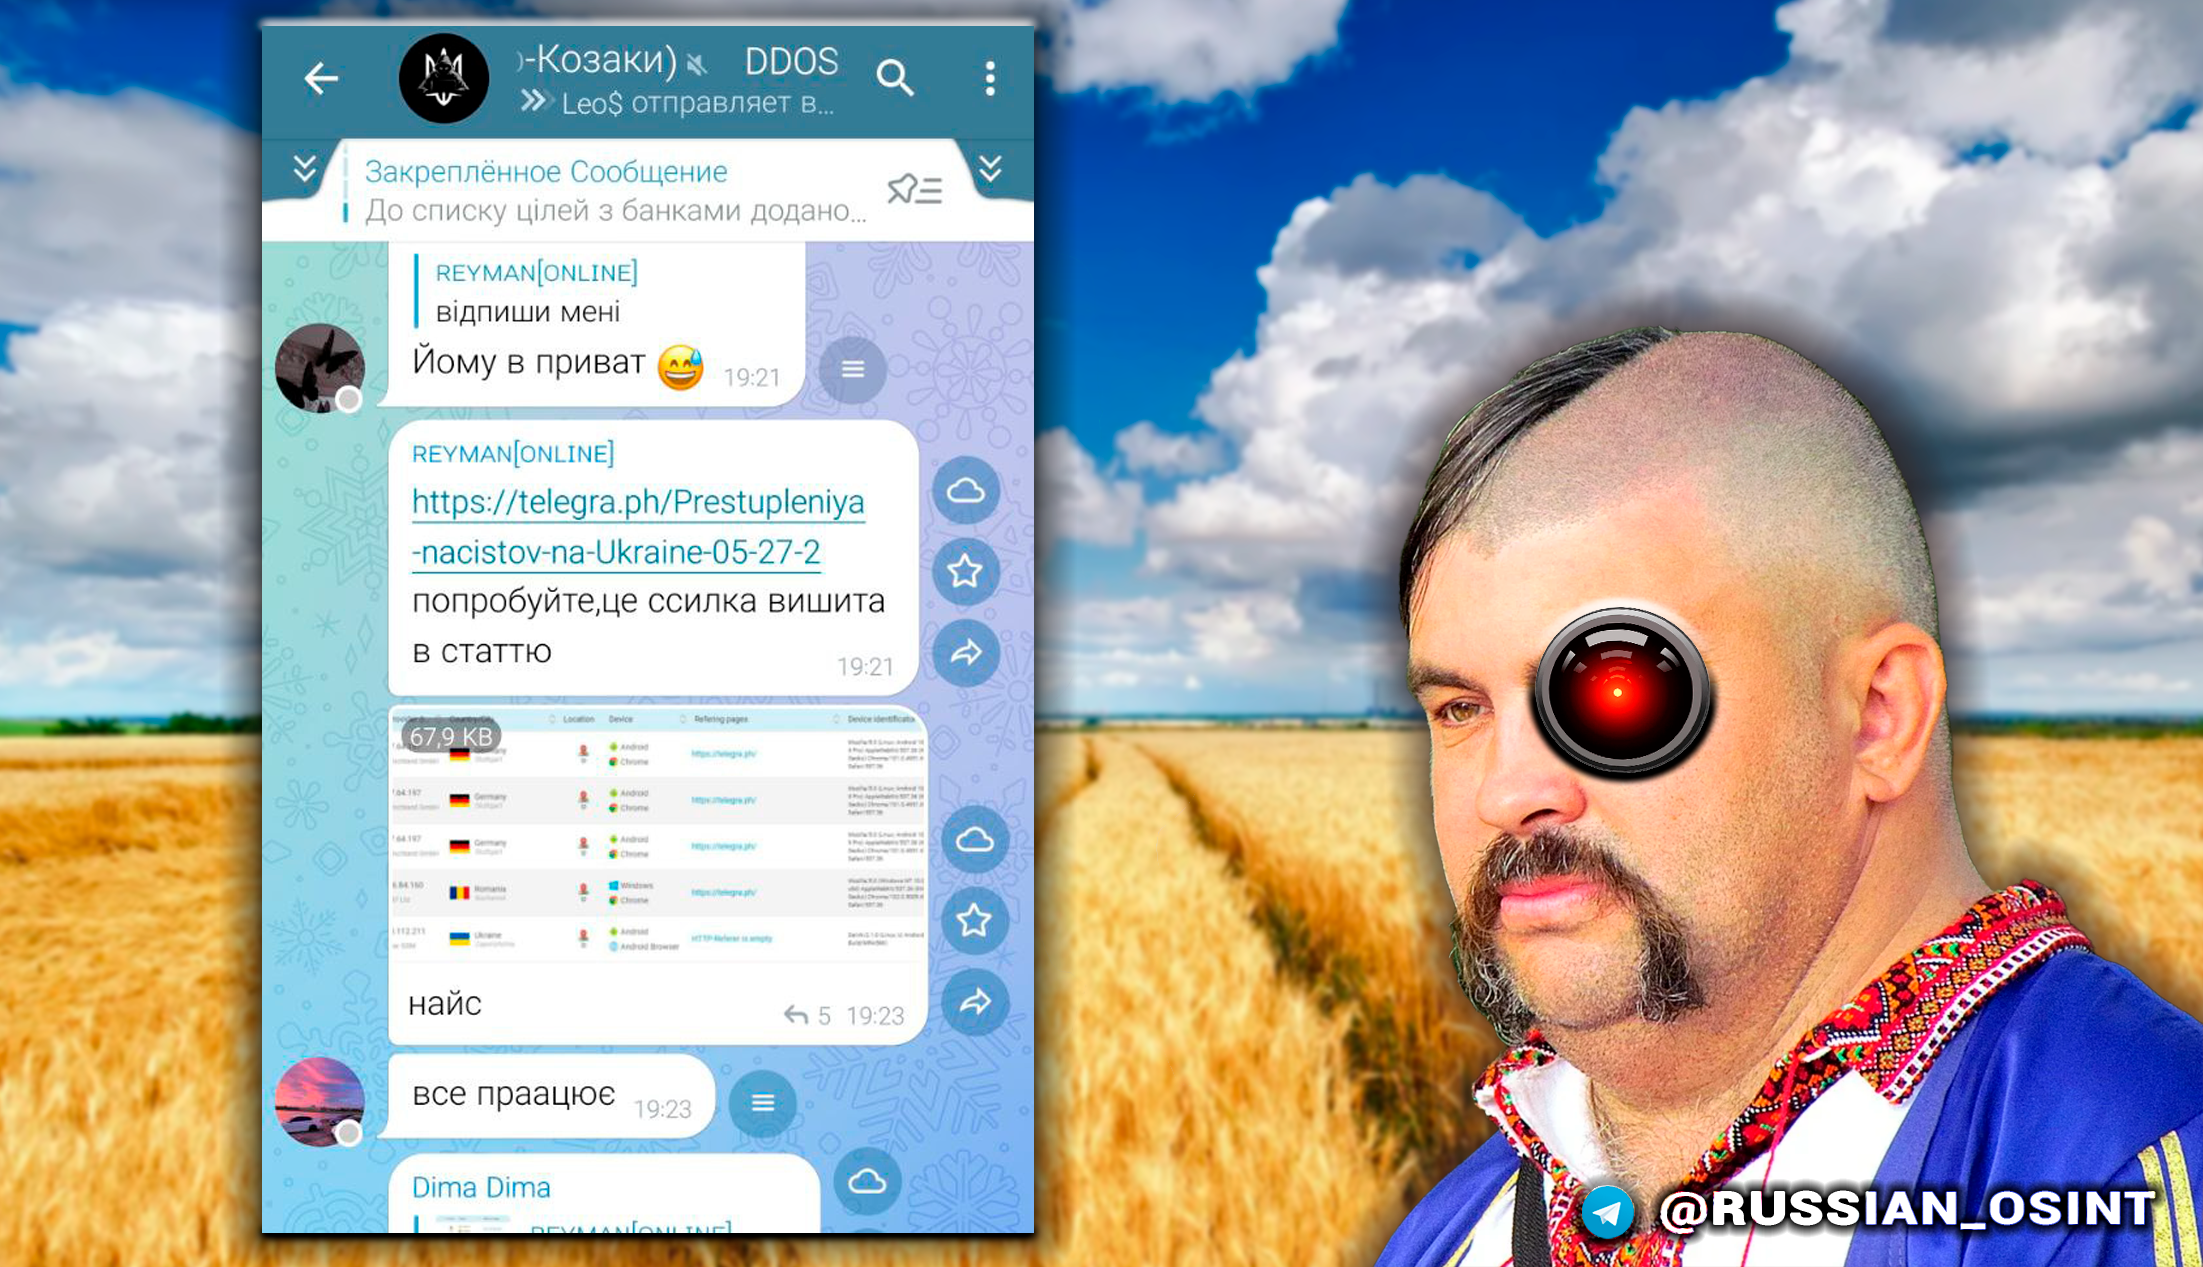
Тут новая тема нарисовалась у киберказаков в украинских чатах. Недоброжелатели создают в Telegraph статьи о "нацистах на Украине" и зашивают в них логгеры для деанона.
Убедительная просьба не переходить по неизвестным ссылкам от неизвестных авторов. Часто байтят на переход по линку со словами - шок, ужас, срочно, кадры не для слабонервных и так далее. Читайте статьи только от проверенных авторов и популярные каналы с хорошей репутацией.
В лаборатории для подписчиков уже ранее разбирал один из простых способов защиты от логгеров для новичков на Windows 10, но ввиду ситуации решил выложить для всех:
1️⃣ Редактируем файл hosts по адресу:
C:\Windows\System32\drivers\etc\hosts
2️⃣ Добавляем строки в текстовой файл:
0.0.0.0 2no.co
0.0.0.0 yip.su
0.0.0.0 mxtoolbox.com
0.0.0.0 iplogger.com
0.0.0.0 iplogger.org
0.0.0.0 iplogger.ru
0.0.0.0 iplogger.info
0.0.0.0 ipgrabber.ru
0.0.0.0 grabify.link
0.0.0.0 mailtracking.com
0.0.0.0 iplis.ru
0.0.0.0 02ip.ru
0.0.0.0 webresolver.nl
0.0.0.0 locklizard.com
0.0.0.0 ru.itsip.info
⚠️На ваше усмотрение:
0.0.0.0 2ip.ru
0.0.0.0 canarytokens.org
0.0.0.0 start.me
[start.me позволяет зашивать в себя iplogger.com или canarytokens.org в виде прозрачной картинки]
3️⃣ Сохраняем. Теперь к сайтам с логгерами коннекта не будет. [Если забыл какие-то логгеры, накидайте на бота @russian_osint_bot]
Forwarded from T.Hunter
#news Касперский рапортует о взрывном росте числа мобильных троянов. Их стали обнаруживать в два раза чаще в сравнении с тем же периодом за прошлый год.
Пока простенькая малварь уходит с киберпреступной сцены, в ход идут продвинутые приблуды. Банковские трояны стали доступнее и дешевле, а ещё малварь чаще продвигают через официальные магазины. Там, пожалуй, самое гнусное — это мошенники, обкрадывающие людей под видом приложений для оформления льгот и выплат.
А в Индии, Бразилии и Мексике коллекторы выходят на новый уровень. Приложения для микрозаймов запрашивают доступ к контактам, смс и фото, а при просрочке это всё используют для шантажа и так вплоть до блокировки телефона. Ну, лишь бы у нас этот тренд не прижился. С нашей-то коллекторской, кхм, этикой.
@tomhunter
Forwarded from РоскомнадZор
🥷 Распространённые виды мошенничества: Фишинг
Фишинг является одним из самых распространенных видов мошенничества в Интернете.
В чем суть?
Мошенники создают точные копии официальных сайтов в Интернете, предлагают ввести персональные данные, банковские карты и получают полный доступ к вашим ПД и деньгам.
Как распознать фишинговый сайт?
Внимательно смотрите на адресную строку сайта, потому что дизайн мошенники копируют точно. Ссылка на сайт внешне схожа с оригиналом, различия могут быть в одной букве или в доменном имени. Например:
🔎 yandex.ru – yandax.ru
🔎 vkontakte.ru – vkonlakte.ru
🔎 online.sberbank.ru – online.sberbank.biz
Как заманивают на фишинговые сайты?
Массовые рассылки электронных писем, постов в социальных сетях и личных сообщений в различных сервисах. Все сообщения содержат прямую ссылку на фишинговый сайт.
Какие ПД получают посредством фишинга?
К ним, как правило, относятся:
1) логин и пароль;
2) фамилия, имя, отчество;
3) номер телефона;
4) адрес электронной почты;
5) платежная информация (номер банковской карты, срок действия, CVC/CVV код, владелец, код подтверждения операции).
Как обезопасить себя от мошенников?
Никогда не предоставляйте личные и банковские данные третьим лицам. Банки, сервисы и магазины никогда не присылают неожиданных писем с просьбой перейдя по ссылке, изменить свой пароль, ввести номер банковской карты и секретный код подтверждения или сообщить другие личные данные. Такие письма приходят от жуликов!
Не скачивайте подозрительные файлы из интернета на компьютер и телефон. Преступники заражают компьютер пользователя вирусом, который зашифровывает файлы. Далее следует вымогательство. Гарантии на то, что, даже получив деньги, вы вернете свои данные, нет. Кроме того, под угрозой и ваши ПД. 🙅♂️Не качайте подозрительные файлы, пользуйтесь официальными антивирусами и регулярно обновляйте защиту. Скачивайте приложения на телефон только через официальные магазины: RuStore, Google Play и App Store.
Никогда не оставляйте номер телефона на подозрительных сайтах и не отправляйте СМС на короткие номера. Мошенники создают сайты, на которых вы якобы можете бесплатно посмотреть или скачать приглянувшийся фильм, но сначала надо оставить телефон или отправить сообщение на короткий номер. Так с вашего счета могут списать внушительную сумму за СМС, а сам телефон попадет в базу спамеров.
Обращайте внимание на короткие URL. Сокращенные URL-адреса выглядят короткими и симпатичными, начинаясь, например, с bit.ly (популярный сервис для сокращения ссылок), но злоумышленники используют их для скрытия подозрительных сайтов, распространяя подобные ссылки в социальных сетях и мотивируя перейти по ним.
Такие сокращенные URL-адреса могут маскироваться под официальные сайты, поэтому, прежде чем переходить по ним, проверьте эти адреса с помощью сервисов вроде CheckShortURL на наличие вредоносных программ.
Роскомнадзор
Роскомнадзор
Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор)
Forwarded from РоскомнадZор
Распространённые виды мошенничества: «Доппельгангеры»
🥷Продолжаем рассказывать о распространенных видах мошенничества в сети. В прошлом посте говорили о фишинге (если пропустили - смотрите здесь). Сегодня расскажем, как уберечься от мошенников, выдающих себя за других и играющих на ваших чувствах
1. Всегда перепроверяйте сообщения от родственников и знакомых с просьбой срочно выслать денег.
Эти истории работают, т.к. затрагивают семью и друзей: сын попал в аварию, мама в больнице, у друга неприятности. В 99% случаев – это мошенники рассылают сообщения через взломанный аккаунт или звонят и застают врасплох.
🙅♂️Не пишите сообщение в том же мессенджере, откуда пришло сообщение. Перезвоните человеку и удостоверьтесь, что это правда.
2. Внимательно читайте СМС от банка.
Мошенники рассылают сообщения с текстом о том, что карта заблокирована, обнаружен подозрительный платеж и т.д. В конце СМС указан номер телефона, по которому можно связаться с якобы сотрудником банка. Дальше начинается искусная игра, и люди даже не замечают, как передают свои данные мошенникам.
🙅♂️Помните, что банки звонят и рассылают сообщения с одних общеизвестных номеров. Чтобы не стать жертвой махинаций, положите трубку и сами перезвоните в банк по контактному телефону.
3. Будьте насторожены к очень дешевым товарам.
На сайтах объявлений можно найти товары на 30-40% ниже рыночной цены. Мошенники создают карточки товаров и просят заинтересованных пользователей внести предоплату, после чего пропадает и «продавец» и «товар».
🙅♂️Читайте отзывы реальных покупателей, не вносите предоплату, если не уверены в продавце, проверяйте лицензии и юридический адрес магазина.
4. Не скачивайте подозрительные файлы из интернета на компьютер и телефон.
Преступники заражают компьютер пользователя вирусом, который зашифровывает файлы. Далее следует вымогательство. Гарантии, что, даже получив деньги, вы вернете свои данные, нет. Кроме того, под угрозой и ваши персональные данные (ПД).
🙅♂️Не качайте подозрительные файлы, пользуйтесь официальными антивирусами и регулярно обновляйте защиту. Скачивайте приложения на телефон только через официальные магазины Rustore, Google Play и App Store.
5. Не участвуйте в сомнительных опросах и розыгрышах.
И знайте: если вы нигде не участвовали, то ничего выиграть не можете. Часто мошенники проводят опросы от лица банка и в конце предлагают разыграть приз. Для участия нужно перевести небольшую сумму и подтвердить, что вы клиент банка. При розыгрыше квартиры или машины схема такая же – переведи некую сумму на счет и стань участником.
🙅♂️Не забывайте, что банки никогда не требуют таких действий, а бесплатный сыр только в мышеловке. Не отправляйте деньги под предлогом участия в розыгрышах и не раскрывайте ПД сомнительным личностям.
6. Будьте внимательны при знакомстве в сети.
Многие злоумышленники создают дубли страниц друзей или страницы с недостоверной информацией. Вступают в переписку для знакомства и получения личной информации.
🙅♂️Будьте настороже при онлайн-знакомствах, не раскрывайте незнакомым людям ПД и не делитесь информацией, которая может быть использована во вред. Учитывайте, что видео- и аудиотрансляции могут быть сохранены злоумышленниками и использованы в корыстных целях.
P.S. Старайтесь находить время для общения с родными, друзьями и хорошими знакомыми. Тогда случайное сообщение не обернется для вас неприятной ситуацией.
В результате хакерских атак были скомпрометированы не меньше 13 млн банковских карт. Только Сбербанк перевыпустил 1 млн карт, остальные 12 млн приходятся на другие кредитные организации. Ущерб от перевыпуска карт составил не менее 4,5 млрд рублей.
https://www.forbes.ru/tekhnologii/468879-sberbank-zaavil-ob-utecke-dannyh-65-mln-rossian-s-24-fevrala
https://www.forbes.ru/tekhnologii/468879-sberbank-zaavil-ob-utecke-dannyh-65-mln-rossian-s-24-fevrala
Forbes.ru
Сбербанк заявил об утечке данных 65 млн россиян с 24 февраля
С начала российской «военной спецоперации» на Украине в результате хакерских атак «утекли» данные 65 млн россиян, заявил Сбербанк. По его информации, не меньше 13 млн банковских карт были скомпрометированы, и ущерб от перевыпуска этих карт составил н
Forwarded from Банкста
Неприятность произошла с клиентом Тиньков-банка , который сделал SWIFT-перевод в Китай - 1 июня он послал в Bank of China $1258, реквизиты были верные, но имя получателя требовало уточнения. Деньги поступили в китайский банк, однако не дошли.
Bank of China вернули деньги, с клиента Тиньков списали $200 за возврат. @banksta
Bank of China вернули деньги, с клиента Тиньков списали $200 за возврат. @banksta
Forwarded from Кухня Аэрофлота
Telegram
FrequentFlyers
Гениально. Если ты платил за билеты иностранной авиакомпании карточкой Тинька, то за отменённый рейс тебе вернут деньги на неё же (т.к. не работают Visa и MC, то SWIFT-переводом), но банк заберёт себе в качестве комиссии всё, что меньше 200 долларов. То есть…
Осторожно: мошенники! Новая схема обмана по телефону
Аферисты ищут новые способы обмануть людей, чтобы завладеть деньгами. И если к звонкам «службы безопасности» банка многие уже относятся настороженно, то кешбэк – что-то новое и безобидное.
Как работает новая схема?
❶ Мошенник звонит от якобы «сотрудников банков» и предлагает обменять накопленные банковские бонусы (кешбэк, баллы) на рубли.
❷ Чтобы подтвердить операцию и оплатить комиссию, он просит предоставить данные карты и назвать СМС-код, полученный от якобы банка.
❸ Как только аферист получает необходимые данные, он сразу же снимает деньги со счета своей жертвы.
Forwarded from Банкста
Мошенники развели вице-президента Российской академии ракетных и артиллерийских наук, напугав его отключением SWIFT.
53-летний Роман Дурнев — один из руководителей академии, которая отвечает за разработку нового вооружения для Минобороны, объединяя ведущих конструкторов в стране. А недавно ему «позвонили из банка ВТБ» — «сотрудник» рассказал, что из-за западных санкций и отключения SWIFT нужно срочно переоформить счета. Доктор технических наук Дурнев в это поверил и сделал все по инструкции.
Через приложение перевел 250 тысяч на резервный счет, потом еще 350 на другой «безопасный» аккаунт. После этого «сотрудник банка» попытался узнать есть ли еще у Дурнева деньги, но в этот момент в комнату вошла супруга ученого. Она и объяснила, что он все это время общается с жуликами. Мужчина заблокировал счет и обратился в полицию, он потерял более 600 тысяч рублей. @banksta
Forwarded from Банкста
В Израиле участились случаи обмана представителей русскоязычного населения. Мошенники представляются представителями банков или правоохранительных органов и сообщая, что банковский счёт жертвы под угрозой, заставляют их переводить деньги.
Счёт уже пошел на тысячи новых жертв в день, общее количество попыток мошенничества с банковскими данными в отношении иммигрантов российского происхождения за год вырос на 200%, пишет Jerusalem Post. Израильские банки бьют тревогу и начали кампанию по просвещению населения. Страдают в основном русскоговорящие и пожилые израильтяне, в первую очередь недавние репатрианты. @banksta
Счёт уже пошел на тысячи новых жертв в день, общее количество попыток мошенничества с банковскими данными в отношении иммигрантов российского происхождения за год вырос на 200%, пишет Jerusalem Post. Израильские банки бьют тревогу и начали кампанию по просвещению населения. Страдают в основном русскоговорящие и пожилые израильтяне, в первую очередь недавние репатрианты. @banksta