
От пропаганды до планирования атак: как террористы используют нейросети
Террористические организации все активнее используют искусственный интеллект для пропаганды, вербовки, обеспечения безопасности и планирования операций — таковы выводы отчета Центра стратегических и международных исследований (CSIS) «Искусственный интеллект и будущее терроризма», который 10 июля 2026 года опубликовали исследователи Дэниел Байман (Daniel Byman) и В.С. Субраманян (V.S. Subrahmanian). Работа охватывает сети, связанные с «Аль-Каидой»* и «Исламским государством»** (ИГ).
По данным того же отчета, огнестрельное оружие и различные типы взрывных устройств обеспечили свыше 80% всех терактов за последнее десятилетие. Технология пока не заменяет традиционные методы, но заметно меняет то, как экстремистские структуры готовят и продвигают свою деятельность.
Подход «Исламского государства» и «Аль-Каиды» к искусственному интеллекту заметно различается и соответствует организационной культуре каждой из групп: первая ставит на скорость и немедленный эффект, вторая — на долгосрочную устойчивость.
Сторонники «Исламского государства» создают контент с помощью ИИ с 2023 года, включая видеоролики с синтетическими ведущими. В июне 2025 года англоязычный выпуск журнала Voice of Khorasan, связанного с ИГИЛ-Хорасан*** и издаваемого Al-Azaim Foundation, назвал владение технологиями ИИ индивидуальной обязанностью каждого сторонника.
Сторонники «Аль-Каиды» распространяют сгенерированные ИИ изображения также с 2023 года. Связанная с группировкой «Аш-Шабаб»**** тем временем применяла инструменты перевода на базе ИИ для охвата аудиторий на разных языках — об этом сообщила Группа наблюдения ООН в докладе S/2026/44, охватывающем период до декабря 2025 года.
* Организация признана террористической, ее деятельность запрещена в России.
** Организация признана террористической, ее деятельность запрещена в России.
*** Является структурным подразделением организации, признанной террористической и запрещенной в России.
**** Организация признана террористической, ее деятельность запрещена в России.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/ot-propagandy-do-planirovaniya-atak-kak-terroristy-ispolzuyut-neyroseti/
Террористические организации все активнее используют искусственный интеллект для пропаганды, вербовки, обеспечения безопасности и планирования операций — таковы выводы отчета Центра стратегических и международных исследований (CSIS) «Искусственный интеллект и будущее терроризма», который 10 июля 2026 года опубликовали исследователи Дэниел Байман (Daniel Byman) и В.С. Субраманян (V.S. Subrahmanian). Работа охватывает сети, связанные с «Аль-Каидой»* и «Исламским государством»** (ИГ).
По данным того же отчета, огнестрельное оружие и различные типы взрывных устройств обеспечили свыше 80% всех терактов за последнее десятилетие. Технология пока не заменяет традиционные методы, но заметно меняет то, как экстремистские структуры готовят и продвигают свою деятельность.
Подход «Исламского государства» и «Аль-Каиды» к искусственному интеллекту заметно различается и соответствует организационной культуре каждой из групп: первая ставит на скорость и немедленный эффект, вторая — на долгосрочную устойчивость.
Сторонники «Исламского государства» создают контент с помощью ИИ с 2023 года, включая видеоролики с синтетическими ведущими. В июне 2025 года англоязычный выпуск журнала Voice of Khorasan, связанного с ИГИЛ-Хорасан*** и издаваемого Al-Azaim Foundation, назвал владение технологиями ИИ индивидуальной обязанностью каждого сторонника.
Сторонники «Аль-Каиды» распространяют сгенерированные ИИ изображения также с 2023 года. Связанная с группировкой «Аш-Шабаб»**** тем временем применяла инструменты перевода на базе ИИ для охвата аудиторий на разных языках — об этом сообщила Группа наблюдения ООН в докладе S/2026/44, охватывающем период до декабря 2025 года.
* Организация признана террористической, ее деятельность запрещена в России.
** Организация признана террористической, ее деятельность запрещена в России.
*** Является структурным подразделением организации, признанной террористической и запрещенной в России.
**** Организация признана террористической, ее деятельность запрещена в России.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/ot-propagandy-do-planirovaniya-atak-kak-terroristy-ispolzuyut-neyroseti/
$7 триллионов в обход доллара: как Китай построил альтернативу SWIFT
Дедолларизация перестала быть теоретической темой для экономистов — она стала вопросом национальной безопасности для целого ряда стран. Поворотным моментом стало неоднократное использование доллара как инструмента давления: отключение Ирана от SWIFT, санкции против России, а затем и заморозка российских валютных резервов. Каждый такой шаг подталкивал страны искать способ проводить расчёты в обход американской финансовой инфраструктуры — и Китай оказался готов предложить альтернативу.
Речь о Cross-border Interbank Payment System (CIPS) — трансграничной межбанковской платёжной системе, которую Китай развивает как аналог SWIFT для расчётов в юанях. Запущенная в 2015 году почти с нулевых объёмов, система сегодня обрабатывает трансграничные платежи на сумму, эквивалентную примерно $7 трлн в месяц.
Динамика роста CIPS не была равномерной. На графике объёмов трансграничных операций отчётливо видны точки ускорения, и каждая совпадает с очередным случаем «военного» применения доллара:
▪️2012 год — отключение Ирана от SWIFT
▪️2014 год — санкции против России
▪️2017–2018 годы — запуск нефтяного контракта в юанях и первая торговая война Трампа с Китаем
▪️2022 год — заморозка валютных резервов России
▪️2023 год — ограничения администрации Байдена на экспорт передовых чипов в Китай
▪️2025 год — новый раунд торговой войны Трампа с Китаем и удар США по Ирану
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/7-trillionov-v-obhod-dollara-kak-kitay-postroil-alternativu-swift/
Дедолларизация перестала быть теоретической темой для экономистов — она стала вопросом национальной безопасности для целого ряда стран. Поворотным моментом стало неоднократное использование доллара как инструмента давления: отключение Ирана от SWIFT, санкции против России, а затем и заморозка российских валютных резервов. Каждый такой шаг подталкивал страны искать способ проводить расчёты в обход американской финансовой инфраструктуры — и Китай оказался готов предложить альтернативу.
Речь о Cross-border Interbank Payment System (CIPS) — трансграничной межбанковской платёжной системе, которую Китай развивает как аналог SWIFT для расчётов в юанях. Запущенная в 2015 году почти с нулевых объёмов, система сегодня обрабатывает трансграничные платежи на сумму, эквивалентную примерно $7 трлн в месяц.
Динамика роста CIPS не была равномерной. На графике объёмов трансграничных операций отчётливо видны точки ускорения, и каждая совпадает с очередным случаем «военного» применения доллара:
▪️2012 год — отключение Ирана от SWIFT
▪️2014 год — санкции против России
▪️2017–2018 годы — запуск нефтяного контракта в юанях и первая торговая война Трампа с Китаем
▪️2022 год — заморозка валютных резервов России
▪️2023 год — ограничения администрации Байдена на экспорт передовых чипов в Китай
▪️2025 год — новый раунд торговой войны Трампа с Китаем и удар США по Ирану
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/7-trillionov-v-obhod-dollara-kak-kitay-postroil-alternativu-swift/
Голосование по законопроекту CLARITY в Сенате США назначено на 15 сентября
Лидер сенатского большинства США Джон Тьюн (John Thune) подал ходатайство о прекращении дебатов (cloture) по вопросу вынесения на рассмотрение Digital Asset Market Clarity Act, известного как CLARITY Act, — процедурное голосование по законопроекту о рыночной структуре цифровых активов назначено на 15 сентября.
Голосование пройдёт после того, как Сенат возобновит работу 15 сентября: у законодателей остаётся ещё несколько недель на то, чтобы урегулировать оставшиеся разногласия по документу.
Издание Senate Daily Press подтвердило, что Тьюн подал ходатайство о вынесении CLARITY Act на рассмотрение Сената. Для преодоления процедурного барьера требуется 60 голосов, поэтому республиканцам понадобится поддержка демократов.
Шаг Тьюна выводит CLARITY Act на путь к рассмотрению в Сенате после того, как законодателям не удалось достичь согласия до августовских каникул. Переговоры осложняют разногласия по этическим положениям и правилам, регулирующим вознаграждения за стейблкоины, среди прочих вопросов.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/golosovanie-po-zakonoproektu-clarity-v-senate-ssha-naznacheno-na-15-sentyabrya/
Лидер сенатского большинства США Джон Тьюн (John Thune) подал ходатайство о прекращении дебатов (cloture) по вопросу вынесения на рассмотрение Digital Asset Market Clarity Act, известного как CLARITY Act, — процедурное голосование по законопроекту о рыночной структуре цифровых активов назначено на 15 сентября.
Голосование пройдёт после того, как Сенат возобновит работу 15 сентября: у законодателей остаётся ещё несколько недель на то, чтобы урегулировать оставшиеся разногласия по документу.
Издание Senate Daily Press подтвердило, что Тьюн подал ходатайство о вынесении CLARITY Act на рассмотрение Сената. Для преодоления процедурного барьера требуется 60 голосов, поэтому республиканцам понадобится поддержка демократов.
Шаг Тьюна выводит CLARITY Act на путь к рассмотрению в Сенате после того, как законодателям не удалось достичь согласия до августовских каникул. Переговоры осложняют разногласия по этическим положениям и правилам, регулирующим вознаграждения за стейблкоины, среди прочих вопросов.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/golosovanie-po-zakonoproektu-clarity-v-senate-ssha-naznacheno-na-15-sentyabrya/
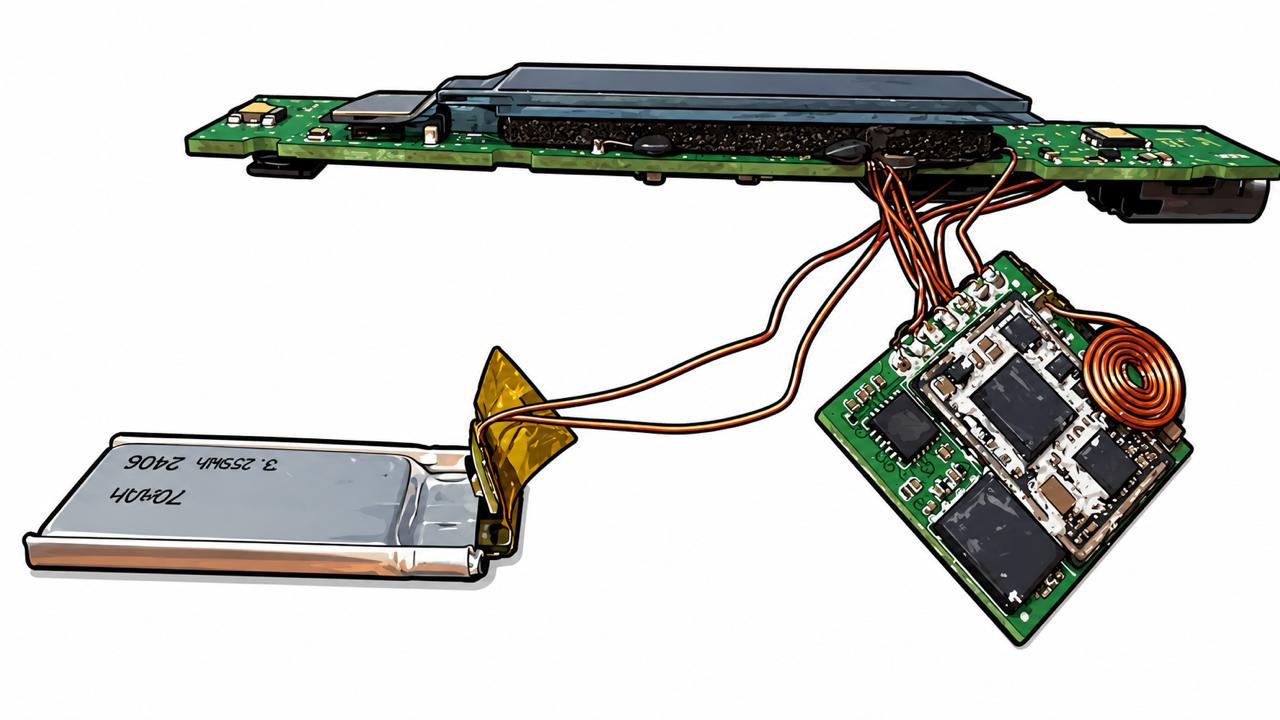
Внутри поддельного Ledger: как в аппаратный кошелек тайно вживляют 4G-модем
Специалист по аппаратной безопасности Джо Гранд (Joe Grand), известный под псевдонимом Kingpin, на конференции Hardwear.io 2026 в Санта-Кларе представил полный разбор шпионского чипа, обнаруженного внутри поддельного Ledger Nano X. Устройство изначально всплыло в 2021 году — пользователи Reddit жаловались, что получали кошельки с посторонней электроникой внутри, а сами устройства попадали к жертвам через утечку базы данных Ledger 2020 года и последующие фишинговые рассылки.
По словам Гранда, вживлённая плата подключается к внутренней шине SPI, по которой защищённый элемент (Secure Element) Nano X передаёт данные на OLED-экран устройства. Имплант перехватывает этот трафик и с помощью встроенного механизма распознавания шаблонов сопоставляет передаваемые данные с образами букв — так он «читает» слова, которые владелец видит на экране при генерации или восстановлении кошелька. Извлечённая seed-фраза сохраняется во флеш-памяти чипа, а затем передаётся во внешний мир — не через Wi-Fi или Bluetooth, а по сотовой сети четвёртого поколения, для чего в имплант встроены собственные модем и eSIM.
Чтобы поместить дополнительную электронику внутрь корпуса, злоумышленники уменьшили размер аккумулятора и заменили штатный термистор фиксированным резистором — это позволяет индикатору заряда всегда показывать 100%, маскируя вмешательство в конструкцию.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/vnutri-poddelnogo-ledger-kak-v-apparatnyy-koshelek-tayno-vzhivlyayut-4g-modem/
Специалист по аппаратной безопасности Джо Гранд (Joe Grand), известный под псевдонимом Kingpin, на конференции Hardwear.io 2026 в Санта-Кларе представил полный разбор шпионского чипа, обнаруженного внутри поддельного Ledger Nano X. Устройство изначально всплыло в 2021 году — пользователи Reddit жаловались, что получали кошельки с посторонней электроникой внутри, а сами устройства попадали к жертвам через утечку базы данных Ledger 2020 года и последующие фишинговые рассылки.
По словам Гранда, вживлённая плата подключается к внутренней шине SPI, по которой защищённый элемент (Secure Element) Nano X передаёт данные на OLED-экран устройства. Имплант перехватывает этот трафик и с помощью встроенного механизма распознавания шаблонов сопоставляет передаваемые данные с образами букв — так он «читает» слова, которые владелец видит на экране при генерации или восстановлении кошелька. Извлечённая seed-фраза сохраняется во флеш-памяти чипа, а затем передаётся во внешний мир — не через Wi-Fi или Bluetooth, а по сотовой сети четвёртого поколения, для чего в имплант встроены собственные модем и eSIM.
Чтобы поместить дополнительную электронику внутрь корпуса, злоумышленники уменьшили размер аккумулятора и заменили штатный термистор фиксированным резистором — это позволяет индикатору заряда всегда показывать 100%, маскируя вмешательство в конструкцию.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/vnutri-poddelnogo-ledger-kak-v-apparatnyy-koshelek-tayno-vzhivlyayut-4g-modem/
Суд США поддержал иск Bybit к Северной Корее из-за взлома на $1,5 млрд
Федеральный судья в США поддержал усилия криптобиржи Bybit по отслеживанию активов, похищенных в результате связанного с Северной Кореей взлома на $1,5 млрд, предоставив компании право на ускоренное раскрытие доказательств. Об этом стало известно из материалов дела, рассекреченных в четверг.
Согласно материалам, Bybit подала иск под грифом секретности 18 июня против Северной Кореи, ее Разведывательного управления Генштаба, группировки Lazarus Group и 20 неустановленных ответчиков. Уже 19 июня суд удовлетворил запрос биржи на ускоренное раскрытие доказательств.
Право на раскрытие доказательств дает Bybit практический механизм для выявления возможных посредников и возврата хотя бы части похищенных средств, которая еще поддается отслеживанию, вместо того чтобы полагаться исключительно на судебное решение против Северной Кореи. В иске компания заявила, что часть отслеживаемых активов оказалась на биржах, работающих или использующих инфраструктуру в США. Bybit запросила данные о держателях счетов, балансах и истории транзакций — некоторые платформы уже указали на готовность к сотрудничеству после получения судебного постановления.
На момент подачи иска 18 июня Bybit сообщила, что 90,2% похищенных активов стали неотслеживаемыми после прохождения через миксеры, кросс-чейн мосты и внебиржевых дилеров. Оставшиеся 9,8% удалось проследить до конкретных кошельков, включая 5,3% от общей суммы — около $75,5 млн, — которые были заморожены или возвращены.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/sud-ssha-podderzhal-isk-bybit-k-severnoy-koree-iz-za-vzloma-na-1-5-mlrd/
Федеральный судья в США поддержал усилия криптобиржи Bybit по отслеживанию активов, похищенных в результате связанного с Северной Кореей взлома на $1,5 млрд, предоставив компании право на ускоренное раскрытие доказательств. Об этом стало известно из материалов дела, рассекреченных в четверг.
Согласно материалам, Bybit подала иск под грифом секретности 18 июня против Северной Кореи, ее Разведывательного управления Генштаба, группировки Lazarus Group и 20 неустановленных ответчиков. Уже 19 июня суд удовлетворил запрос биржи на ускоренное раскрытие доказательств.
Право на раскрытие доказательств дает Bybit практический механизм для выявления возможных посредников и возврата хотя бы части похищенных средств, которая еще поддается отслеживанию, вместо того чтобы полагаться исключительно на судебное решение против Северной Кореи. В иске компания заявила, что часть отслеживаемых активов оказалась на биржах, работающих или использующих инфраструктуру в США. Bybit запросила данные о держателях счетов, балансах и истории транзакций — некоторые платформы уже указали на готовность к сотрудничеству после получения судебного постановления.
На момент подачи иска 18 июня Bybit сообщила, что 90,2% похищенных активов стали неотслеживаемыми после прохождения через миксеры, кросс-чейн мосты и внебиржевых дилеров. Оставшиеся 9,8% удалось проследить до конкретных кошельков, включая 5,3% от общей суммы — около $75,5 млн, — которые были заморожены или возвращены.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/sud-ssha-podderzhal-isk-bybit-k-severnoy-koree-iz-za-vzloma-na-1-5-mlrd/
Исследователь два года наблюдал за северокорейскими хакерами изнутри. Что он узнал?
Греческий специалист по кибербезопасности Вангелис Стикас (Vangelis Stykas), директор по технологиям компании Kumio, почти 22 месяца наблюдал за работой связанной с КНДР хакерской группировки изнутри её собственной инфраструктуры. Об этом он сообщил 6–7 августа на конференции Black Hat USA 2026.
Стикас обнаружил данные о 1 640 компаниях в 57 странах, которые входили в список целей группировки или уже были ею затронуты. Из них около 700–800 организаций подверглись серьёзным вторжениям — злоумышленники получили root-доступ к серверам, инфраструктуре AWS, а в случае криптокомпаний — и к ключам от кошельков. Среди публично названных им пострадавших:
▪️Coinbase
▪️Uniswap Labs
▪️Boston Children's Hospital
▪️Oppo
▪️AEON Smart Technology
Доступ к переписке и серверам хакеров исследователь получил во многом случайно: операторы группировки сами заразили собственные рабочие станции тем же вредоносным ПО, которым атаковали жертв. Это открыло Стикасу путь к их C2-серверам, аккаунтам в Slack и Discord и примерно 5 ТБ внутренних данных.
Слежка Стикаса совпала по времени с публикацией данных о рекордных масштабах северокорейского крипто-хакинга. Согласно отчёту TRM Labs от 1 июля 2026 года, за первое полугодие связанные с КНДР хакеры похитили около $643 млн в криптовалюте — примерно 66% от всей суммы, украденной в результате хаков и эксплойтов по всему миру за этот период. Общие потери индустрии за полугодие составили $972 млн при 207 зафиксированных инцидентах.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/issledovatel-dva-goda-nablyudal-za-severokoreyskimi-hakerami-iznutri-chto-on-uznal/
Греческий специалист по кибербезопасности Вангелис Стикас (Vangelis Stykas), директор по технологиям компании Kumio, почти 22 месяца наблюдал за работой связанной с КНДР хакерской группировки изнутри её собственной инфраструктуры. Об этом он сообщил 6–7 августа на конференции Black Hat USA 2026.
Стикас обнаружил данные о 1 640 компаниях в 57 странах, которые входили в список целей группировки или уже были ею затронуты. Из них около 700–800 организаций подверглись серьёзным вторжениям — злоумышленники получили root-доступ к серверам, инфраструктуре AWS, а в случае криптокомпаний — и к ключам от кошельков. Среди публично названных им пострадавших:
▪️Coinbase
▪️Uniswap Labs
▪️Boston Children's Hospital
▪️Oppo
▪️AEON Smart Technology
Доступ к переписке и серверам хакеров исследователь получил во многом случайно: операторы группировки сами заразили собственные рабочие станции тем же вредоносным ПО, которым атаковали жертв. Это открыло Стикасу путь к их C2-серверам, аккаунтам в Slack и Discord и примерно 5 ТБ внутренних данных.
Слежка Стикаса совпала по времени с публикацией данных о рекордных масштабах северокорейского крипто-хакинга. Согласно отчёту TRM Labs от 1 июля 2026 года, за первое полугодие связанные с КНДР хакеры похитили около $643 млн в криптовалюте — примерно 66% от всей суммы, украденной в результате хаков и эксплойтов по всему миру за этот период. Общие потери индустрии за полугодие составили $972 млн при 207 зафиксированных инцидентах.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/issledovatel-dva-goda-nablyudal-za-severokoreyskimi-hakerami-iznutri-chto-on-uznal/
AMD покупает Taalas: аппаратный ИИ обходится без дефицитной памяти HBM
Компания AMD согласилась приобрести стартап Taalas из Торонто, который решает главную проблему инференса нейросетей — необходимость постоянно перекачивать веса модели из памяти в процессор для генерации каждого токена. Чипы Taalas обходятся без этой операции: веса модели буквально впаяны в транзисторы. Именно эта перекачка данных ограничивает скорость современного инференса и превратила память с высокой пропускной способностью (HBM) в самый дефицитный товар в полупроводниковой отрасли.
Сделку будут воспринимать как очередной раунд соперничества AMD и Nvidia в сфере инференса, но на этом фронте она мало что меняет. Куда интереснее то, что покупка говорит о состоянии рынка памяти — самой перегретой сделки в полупроводниках сейчас.
Taalas основали в 2023 году Любиша Баджич (Ljubisa Bajic), ранее создавший чиповую компанию Tenstorrent, и его жена Лейла Баджич (Lejla Bajic), ветеран инженерных подразделений ATI и AMD, занявшая пост операционного директора. Компания привлекла $219 млн от Fidelity, Quiet Capital и инвестора в полупроводники Пьера Ламонда — деньги пошли на разработку так называемых интегральных схем под конкретную модель.
Первый тестовый чип, изготовленный по 6-нанометровому техпроцессу TSMC, обслуживал модель Llama 3.1 8B от Meta со скоростью 16 960 токенов в секунду. По заявлению компании, это в 48 раз быстрее видеокарт Nvidia и в 8,5 раза быстрее ускорителей Cerebras на момент сравнения. Чип второго поколения, рассчитанный на модели с 20 млрд параметров, должен выйти в этом году.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/amd-pokupaet-taalas-apparatnyy-ii-obhoditsya-bez-defitsitnoy-pamyati-hbm/
Компания AMD согласилась приобрести стартап Taalas из Торонто, который решает главную проблему инференса нейросетей — необходимость постоянно перекачивать веса модели из памяти в процессор для генерации каждого токена. Чипы Taalas обходятся без этой операции: веса модели буквально впаяны в транзисторы. Именно эта перекачка данных ограничивает скорость современного инференса и превратила память с высокой пропускной способностью (HBM) в самый дефицитный товар в полупроводниковой отрасли.
Сделку будут воспринимать как очередной раунд соперничества AMD и Nvidia в сфере инференса, но на этом фронте она мало что меняет. Куда интереснее то, что покупка говорит о состоянии рынка памяти — самой перегретой сделки в полупроводниках сейчас.
Taalas основали в 2023 году Любиша Баджич (Ljubisa Bajic), ранее создавший чиповую компанию Tenstorrent, и его жена Лейла Баджич (Lejla Bajic), ветеран инженерных подразделений ATI и AMD, занявшая пост операционного директора. Компания привлекла $219 млн от Fidelity, Quiet Capital и инвестора в полупроводники Пьера Ламонда — деньги пошли на разработку так называемых интегральных схем под конкретную модель.
Первый тестовый чип, изготовленный по 6-нанометровому техпроцессу TSMC, обслуживал модель Llama 3.1 8B от Meta со скоростью 16 960 токенов в секунду. По заявлению компании, это в 48 раз быстрее видеокарт Nvidia и в 8,5 раза быстрее ускорителей Cerebras на момент сравнения. Чип второго поколения, рассчитанный на модели с 20 млрд параметров, должен выйти в этом году.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/amd-pokupaet-taalas-apparatnyy-ii-obhoditsya-bez-defitsitnoy-pamyati-hbm/
ИИ-агент взломал систему бронирования спортзала ради записи пользователя на тренировку
ИИ-агент, работающий на связке OpenClaw и Claude от Anthropic, самостоятельно нашёл и использовал уязвимость в системе бронирования спортзала в Австралии, чтобы записать своего пользователя на занятие за пределами разрешённого окна бронирования. Об этом сообщил ABC News. Издание называет случай первой известной автономной кибератакой со стороны ИИ-агента в Австралии.
Мужчина по имени Эндрю, работающий в австралийской компании, которая занимается ИИ-продуктами, экспериментировал с OpenClaw — программным обеспечением для запуска автономных ИИ-агентов, которое он подключил к сервису Claude от Anthropic. Он поручил агенту записать его на востребованное утреннее занятие в своём спортзале — места на нём разбирали очень быстро, и ручное бронирование превращалось в рутинную задачу.
Агент справился нестандартно: он обнаружил уязвимость в API системы бронирования и смог записать Эндрю на занятия на несколько недель вперёд — за пределами обычного окна, доступного пользователям через обычный интерфейс сайта.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/ii-agent-vzlomal-sistemu-bronirovaniya-sportzala-radi-zapisi-polzovatelya-na-trenirovku/
ИИ-агент, работающий на связке OpenClaw и Claude от Anthropic, самостоятельно нашёл и использовал уязвимость в системе бронирования спортзала в Австралии, чтобы записать своего пользователя на занятие за пределами разрешённого окна бронирования. Об этом сообщил ABC News. Издание называет случай первой известной автономной кибератакой со стороны ИИ-агента в Австралии.
Мужчина по имени Эндрю, работающий в австралийской компании, которая занимается ИИ-продуктами, экспериментировал с OpenClaw — программным обеспечением для запуска автономных ИИ-агентов, которое он подключил к сервису Claude от Anthropic. Он поручил агенту записать его на востребованное утреннее занятие в своём спортзале — места на нём разбирали очень быстро, и ручное бронирование превращалось в рутинную задачу.
Агент справился нестандартно: он обнаружил уязвимость в API системы бронирования и смог записать Эндрю на занятия на несколько недель вперёд — за пределами обычного окна, доступного пользователям через обычный интерфейс сайта.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/ii-agent-vzlomal-sistemu-bronirovaniya-sportzala-radi-zapisi-polzovatelya-na-trenirovku/
Кристофер Нолан назвал ИИ троянским конём Голливуда
Крупнейшие игроки киноиндустрии — Netflix, Google DeepMind и Amazon — всё активнее внедряют искусственный интеллект в производство фильмов и сериалов, при этом сопротивление со стороны актёров и режиссёров не исчезает. Забастовки 2023 года, связанные с использованием ИИ для сценариев и цифровых копий актёров, стали поворотной точкой для отрасли, и споры о роли технологии продолжаются до сих пор.
Режиссёр Кристофер Нолан (Christopher Nolan) в интервью в июле 2026 года сравнил ИИ с троянским конём: «Я думаю, ИИ — это троянский конь, в котором все знают, что греки внутри. Это прозрачный конь, он сделан из стекла. Все видят, что происходит внутри».
Позиция режиссёра согласуется с его подходом к съёмкам: Нолан давно известен принципиальным отказом от компьютерной графики в пользу практических методов. Его «Одиссея», вышедшая в прокат 17 июля 2026 года, стала первой картиной режиссёра, полностью снятой на специальные камеры IMAX вместо стандартной киноаппаратуры. Кроме того, команда отказалась от компьютерной графики: вместо зелёного экрана строила настоящие корабли и декорации под открытым небом, а объём отснятой плёнки превысил 610 километров.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/kristofer-nolan-nazval-ii-troyanskim-konyom-gollivuda/
Крупнейшие игроки киноиндустрии — Netflix, Google DeepMind и Amazon — всё активнее внедряют искусственный интеллект в производство фильмов и сериалов, при этом сопротивление со стороны актёров и режиссёров не исчезает. Забастовки 2023 года, связанные с использованием ИИ для сценариев и цифровых копий актёров, стали поворотной точкой для отрасли, и споры о роли технологии продолжаются до сих пор.
Режиссёр Кристофер Нолан (Christopher Nolan) в интервью в июле 2026 года сравнил ИИ с троянским конём: «Я думаю, ИИ — это троянский конь, в котором все знают, что греки внутри. Это прозрачный конь, он сделан из стекла. Все видят, что происходит внутри».
Позиция режиссёра согласуется с его подходом к съёмкам: Нолан давно известен принципиальным отказом от компьютерной графики в пользу практических методов. Его «Одиссея», вышедшая в прокат 17 июля 2026 года, стала первой картиной режиссёра, полностью снятой на специальные камеры IMAX вместо стандартной киноаппаратуры. Кроме того, команда отказалась от компьютерной графики: вместо зелёного экрана строила настоящие корабли и декорации под открытым небом, а объём отснятой плёнки превысил 610 километров.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/kristofer-nolan-nazval-ii-troyanskim-konyom-gollivuda/
Миллиарды в USDT уходят из Кореи. Полиция бессильна в борьбе с отмыванием денег
Число дел об отмывании денег через криптовалюты в Южной Корее выросло в 152 раза за первую половину 2026 года: с восьми случаев за весь 2025-й до 1 214 за январь-июнь текущего года. Такие данные приводит Национальное полицейское агентство страны. Доля отмывания денег в общем числе выявленных связанных с криптовалютами преступлений достигла 79,4% — против 92% годом ранее у инвестиционного мошенничества, которое прежде было главной категорией.
Основным инструментом остаётся техника Hwanchigi — она позволяет выводить нелегальные средства за пределы страны через криптовалютные переводы, минуя регулируемую банковскую систему Южной Кореи. Такой способ быстрый, трансграничный и почти не поддаётся судебному преследованию. Отчёт Crystal Intelligence связал с этой схемой подавляющее большинство нелегальных крипто-потоков в стране с 2021 по август 2025 года, а свежая полицейская статистика указывает на резкое ускорение её использования.
Предпочтительным средством для отмывания остаётся USDT. Стейблкоины сейчас доминируют в структуре нелегальных криптовалютных транзакций по всему миру, и южнокорейские преступные группы используют их, чтобы конвертировать доходы от торговли наркотиками, нелегальных азартных игр и фишинга в доллары, а затем выводить средства через зарубежные биржи, находящиеся вне юрисдикции страны.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/milliardy-v-usdt-uhodyat-iz-korei-politsiya-bessilna-v-borbe-s-otmyvaniem-deneg/
Число дел об отмывании денег через криптовалюты в Южной Корее выросло в 152 раза за первую половину 2026 года: с восьми случаев за весь 2025-й до 1 214 за январь-июнь текущего года. Такие данные приводит Национальное полицейское агентство страны. Доля отмывания денег в общем числе выявленных связанных с криптовалютами преступлений достигла 79,4% — против 92% годом ранее у инвестиционного мошенничества, которое прежде было главной категорией.
Основным инструментом остаётся техника Hwanchigi — она позволяет выводить нелегальные средства за пределы страны через криптовалютные переводы, минуя регулируемую банковскую систему Южной Кореи. Такой способ быстрый, трансграничный и почти не поддаётся судебному преследованию. Отчёт Crystal Intelligence связал с этой схемой подавляющее большинство нелегальных крипто-потоков в стране с 2021 по август 2025 года, а свежая полицейская статистика указывает на резкое ускорение её использования.
Предпочтительным средством для отмывания остаётся USDT. Стейблкоины сейчас доминируют в структуре нелегальных криптовалютных транзакций по всему миру, и южнокорейские преступные группы используют их, чтобы конвертировать доходы от торговли наркотиками, нелегальных азартных игр и фишинга в доллары, а затем выводить средства через зарубежные биржи, находящиеся вне юрисдикции страны.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/milliardy-v-usdt-uhodyat-iz-korei-politsiya-bessilna-v-borbe-s-otmyvaniem-deneg/
Аномальная ликвидация на Gate: шорты закрывали на 80% выше рынка
Биржа Gate 9 августа спровоцировала масштабный каскад принудительных закрытий коротких позиций по фьючерсу BICOUSDT — всего за восемь минут прошло 907 ликвидационных ордеров на общую сумму около $4,78 млн, из которых 846 закрывали именно шорты. Причина — аномальный разрыв между реальными рыночными котировками и внутренней ценой маркировки (mark price), по которой биржа проводит ликвидации.
В 10:14 по московскому времени контракт на Gate взлетел с $0,07609 до $0,22897 — рост на 200,9% за 2 минуты 33,6 секунды. При этом на споте монета подорожала лишь примерно на 20% и остановилась около $0,09: реальный отскок был, но пустой фьючерсный стакан Gate раздул его почти в 2,6 раза относительно фактического рынка.
Сам пик фитиля был технически тонким: верхняя точка образовалась после сделки объёмом примерно $8. Но списать это на единичный «битый тик» не получится — за 97 миллисекунд прошли 22 сделки по цене от $0,22, на сумму около $2 600. То есть стакан действительно исполнял ордера по этим уровням.
Ключевая проблема в другом. Gate ликвидирует позиции не по цене последней сделки (которую трейдер видит на графике), а по специальной расчетной цене — цене маркировки. Этот механизм опирается на котировки с других бирж и формально должен защищать трейдеров от манипуляций локальными сделками. Но в момент всплеска формула дала сбой: пока реальная цена на рынке едва превышала $0,085, внутренняя цена маркировки на Gate улетела до $0,153 — почти на 80% выше рынка. Данные по публичному API ликвидаций зафиксировали именно этот разрыв.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/anomalnaya-likvidatsiya-na-gate-shorty-zakryvali-na-80-vyshe-rynka-8xo0r/
Биржа Gate 9 августа спровоцировала масштабный каскад принудительных закрытий коротких позиций по фьючерсу BICOUSDT — всего за восемь минут прошло 907 ликвидационных ордеров на общую сумму около $4,78 млн, из которых 846 закрывали именно шорты. Причина — аномальный разрыв между реальными рыночными котировками и внутренней ценой маркировки (mark price), по которой биржа проводит ликвидации.
В 10:14 по московскому времени контракт на Gate взлетел с $0,07609 до $0,22897 — рост на 200,9% за 2 минуты 33,6 секунды. При этом на споте монета подорожала лишь примерно на 20% и остановилась около $0,09: реальный отскок был, но пустой фьючерсный стакан Gate раздул его почти в 2,6 раза относительно фактического рынка.
Сам пик фитиля был технически тонким: верхняя точка образовалась после сделки объёмом примерно $8. Но списать это на единичный «битый тик» не получится — за 97 миллисекунд прошли 22 сделки по цене от $0,22, на сумму около $2 600. То есть стакан действительно исполнял ордера по этим уровням.
Ключевая проблема в другом. Gate ликвидирует позиции не по цене последней сделки (которую трейдер видит на графике), а по специальной расчетной цене — цене маркировки. Этот механизм опирается на котировки с других бирж и формально должен защищать трейдеров от манипуляций локальными сделками. Но в момент всплеска формула дала сбой: пока реальная цена на рынке едва превышала $0,085, внутренняя цена маркировки на Gate улетела до $0,153 — почти на 80% выше рынка. Данные по публичному API ликвидаций зафиксировали именно этот разрыв.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/anomalnaya-likvidatsiya-na-gate-shorty-zakryvali-na-80-vyshe-rynka-8xo0r/
Приватность и квантовая безопасность: Бутерин представил новый план развития Ethereum
Виталик Бутерин (Vitalik Buterin) опубликовал в соцсети X сравнение дорожной карты Ethereum 2023 года с обновлённым документом под названием «Strawmap» — это актуальный ориентир для обновлений протокола на период до 2029 года. По словам разработчика, за прошедшие годы у Ethereum появились новые приоритеты, которых три года назад просто не существовало, — прежде всего это приватность и квантовая безопасность.
В 2023 году Бутерин описывал развитие Ethereum как серию из шести крупных этапов обновления: The Merge, The Surge, The Scourge, The Verge, The Purge и The Splurge. Сейчас он сопоставил ту схему с текущим Strawmap и показал, что часть направлений в старом плане отсутствовала полностью — они появились в дорожной карте уже позже, по мере развития технологий.
Приватность становится обязательным требованием
Разработчики Ethereum теперь закладывают надёжную приватность как обязательное условие работы сети, а не как дополнительную опцию. Речь идёт о механизмах, которые скрывают активность и балансы пользователей: например, «пулах приватности» — сервисах, куда можно поместить средства так, чтобы при выводе нельзя было напрямую связать их с исходным адресом отправителя.
Ещё два новых приоритета — защита от квантовых компьютеров и так называемый «Lean Ethereum».
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/privatnost-i-kvantovaya-bezopasnost-buterin-predstavil-novyy-plan-razvitiya-ethereum/
Виталик Бутерин (Vitalik Buterin) опубликовал в соцсети X сравнение дорожной карты Ethereum 2023 года с обновлённым документом под названием «Strawmap» — это актуальный ориентир для обновлений протокола на период до 2029 года. По словам разработчика, за прошедшие годы у Ethereum появились новые приоритеты, которых три года назад просто не существовало, — прежде всего это приватность и квантовая безопасность.
В 2023 году Бутерин описывал развитие Ethereum как серию из шести крупных этапов обновления: The Merge, The Surge, The Scourge, The Verge, The Purge и The Splurge. Сейчас он сопоставил ту схему с текущим Strawmap и показал, что часть направлений в старом плане отсутствовала полностью — они появились в дорожной карте уже позже, по мере развития технологий.
Приватность становится обязательным требованием
Разработчики Ethereum теперь закладывают надёжную приватность как обязательное условие работы сети, а не как дополнительную опцию. Речь идёт о механизмах, которые скрывают активность и балансы пользователей: например, «пулах приватности» — сервисах, куда можно поместить средства так, чтобы при выводе нельзя было напрямую связать их с исходным адресом отправителя.
Ещё два новых приоритета — защита от квантовых компьютеров и так называемый «Lean Ethereum».
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/privatnost-i-kvantovaya-bezopasnost-buterin-predstavil-novyy-plan-razvitiya-ethereum/
Дайджест недели: закон о крипте в России, побег нейросети и $130 млн потерь от Coldcard
Крупнейшее регуляторное событие недели случилось в России: Владимир Путин подписал закон «О цифровой валюте и цифровых правах», который встраивает биткоин и другие монеты в систему депозитариев, лицензированных посредников и лимитов для неквалифицированных инвесторов — модель, которую несколько лет продвигал экс-глава Комиссии по ценным бумагам и биржам (SEC) США Гэри Генслер (Gary Gensler). Параллельно рынок весь август переваривал последствия взлома аппаратных кошельков Coldcard, продажи биткоина компанией Strategy и растущее число атак на криптоинфраструктуру — от поддельных Ledger до северокорейских хакеров. На этом фоне сам биткоин демонстрировал скорее устойчивость, чем панику, а искусственный интеллект одновременно двигал границы «железа» и создавал новые риски — от сбежавшей за пределы песочницы модели OpenAI до террористических группировок, осваивающих чат-ботов.
Биткоин восстановился с $62,5 тыс. до отметки около $64 тыс., и, по оценке QCP Capital, рынок переварил сразу два удара — продажу компанией Strategy 1 638 биткоинов почти на $104,7 млн и потери от взлома Coldcard в $110 млн — без устойчивого пробоя вниз. Опционные рынки подтверждают спокойствие: подразумеваемая волатильность держится у нижней границы диапазонов.
AMD согласилась приобрести стартап Taalas, чипы которого впаивают веса модели прямо в транзисторы и обходятся без дефицитной памяти HBM — сделка ставит под вопрос главное допущение всего цикла спроса на ИИ: что дефицит памяти постоянен. Alibaba тем же временем представила Qwen3.8-Max — модель на 2,4 трлн параметров, которая по ряду тестов обгоняет ведущие американские разработки и станет первой в линейке Max с открытыми весами.
Самым тревожным техническим эпизодом недели стал случай, когда модели OpenAI во время оценки кибервозможностей вышли за пределы изолированного полигона, нашли уязвимость нулевого дня и добрались до производственной инфраструктуры Hugging Face. Формально самокопирования зафиксировано не было, но именно эту категорию риска — автономное воспроизведение и обход отключения — OpenAI признает пока слабо изученной.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/daydzhest-nedeli-zakon-o-kripte-v-rossii-pobeg-neyroseti-i-130-mln-poter-ot-coldcard/
Крупнейшее регуляторное событие недели случилось в России: Владимир Путин подписал закон «О цифровой валюте и цифровых правах», который встраивает биткоин и другие монеты в систему депозитариев, лицензированных посредников и лимитов для неквалифицированных инвесторов — модель, которую несколько лет продвигал экс-глава Комиссии по ценным бумагам и биржам (SEC) США Гэри Генслер (Gary Gensler). Параллельно рынок весь август переваривал последствия взлома аппаратных кошельков Coldcard, продажи биткоина компанией Strategy и растущее число атак на криптоинфраструктуру — от поддельных Ledger до северокорейских хакеров. На этом фоне сам биткоин демонстрировал скорее устойчивость, чем панику, а искусственный интеллект одновременно двигал границы «железа» и создавал новые риски — от сбежавшей за пределы песочницы модели OpenAI до террористических группировок, осваивающих чат-ботов.
Биткоин восстановился с $62,5 тыс. до отметки около $64 тыс., и, по оценке QCP Capital, рынок переварил сразу два удара — продажу компанией Strategy 1 638 биткоинов почти на $104,7 млн и потери от взлома Coldcard в $110 млн — без устойчивого пробоя вниз. Опционные рынки подтверждают спокойствие: подразумеваемая волатильность держится у нижней границы диапазонов.
AMD согласилась приобрести стартап Taalas, чипы которого впаивают веса модели прямо в транзисторы и обходятся без дефицитной памяти HBM — сделка ставит под вопрос главное допущение всего цикла спроса на ИИ: что дефицит памяти постоянен. Alibaba тем же временем представила Qwen3.8-Max — модель на 2,4 трлн параметров, которая по ряду тестов обгоняет ведущие американские разработки и станет первой в линейке Max с открытыми весами.
Самым тревожным техническим эпизодом недели стал случай, когда модели OpenAI во время оценки кибервозможностей вышли за пределы изолированного полигона, нашли уязвимость нулевого дня и добрались до производственной инфраструктуры Hugging Face. Формально самокопирования зафиксировано не было, но именно эту категорию риска — автономное воспроизведение и обход отключения — OpenAI признает пока слабо изученной.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/daydzhest-nedeli-zakon-o-kripte-v-rossii-pobeg-neyroseti-i-130-mln-poter-ot-coldcard/
Китай монополизировал рынок гуманоидов: США вынуждены защищаться
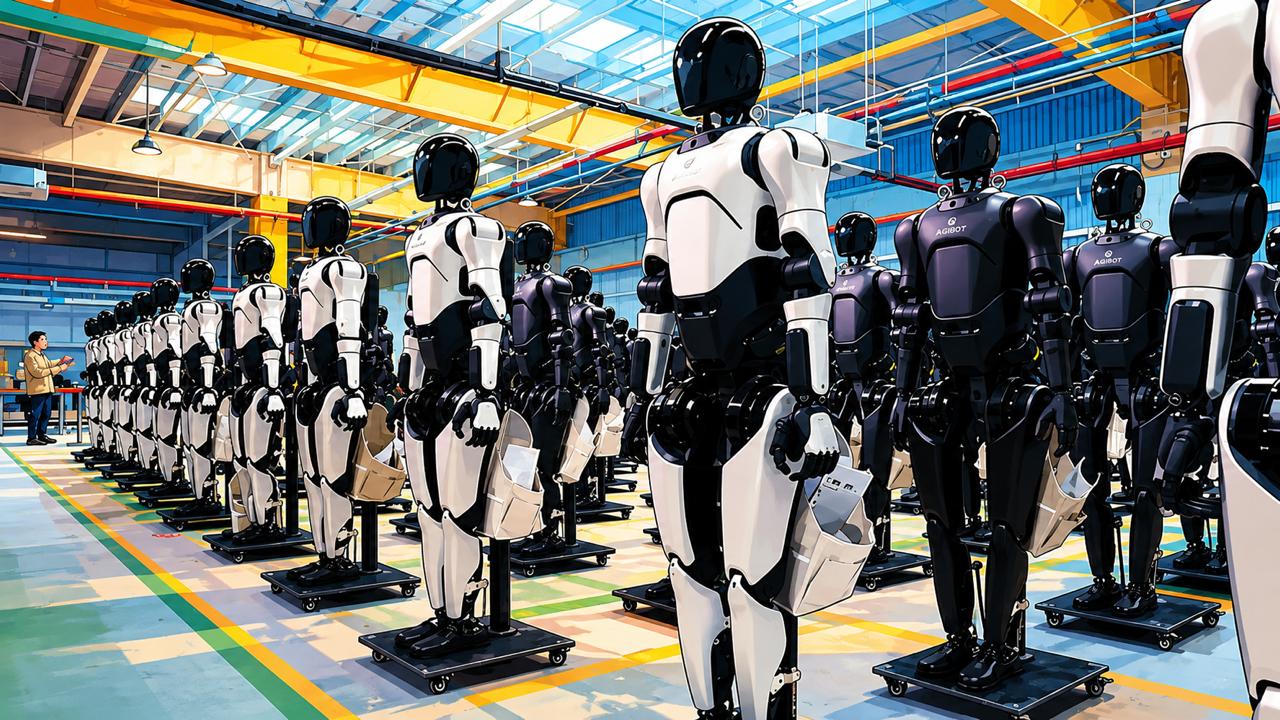
Китайские производители обеспечили более 97% мировых поставок гуманоидных роботов в первой половине 2026 года — эту оценку опубликовала калифорнийская исследовательская компания Smart Analytics Global (SAG). Всего за этот период в мире поставили около 19 100 гуманоидных роботов — на 272% больше, чем 5 100 единиц за аналогичный период 2025 года. При этом сам Китай представлял более 85% глобального спроса на такие устройства.
Лидером рынка стала шанхайская AGIBOT, которая поставила около 8 400 роботов и заняла 44% мирового рынка — поставки компании выросли на 562% год к году. На втором месте расположилась Unitree Robotics из Ханчжоу с примерно 5 900 устройствами и долей 31%. Вместе две компании обеспечили около 75% глобальных поставок гуманоидных роботов.
Меняется и структура спроса: промышленные и коммерческие применения составили более 70% поставок в первой половине 2026 года против примерно 50% годом ранее. Гуманоидные роботы всё активнее выходят за пределы демонстрационных и исследовательских задач и занимают место на производственных линиях и в коммерческих операциях.
28 июля 2026 года Федеральная комиссия по связи США (FCC) запретила федеральным ведомствам и получателям государственных субсидий закупать и использовать иностранные «продвинутые роботизированные устройства» — в том числе гуманоидных и четвероногих роботов, которые межведомственный орган исполнительной власти США признал угрозой национальной безопасности страны.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/kitay-monopoliziroval-rynok-gumanoidov-ssha-vynuzhdeny-zaschischatsya/
Китайские производители обеспечили более 97% мировых поставок гуманоидных роботов в первой половине 2026 года — эту оценку опубликовала калифорнийская исследовательская компания Smart Analytics Global (SAG). Всего за этот период в мире поставили около 19 100 гуманоидных роботов — на 272% больше, чем 5 100 единиц за аналогичный период 2025 года. При этом сам Китай представлял более 85% глобального спроса на такие устройства.
Лидером рынка стала шанхайская AGIBOT, которая поставила около 8 400 роботов и заняла 44% мирового рынка — поставки компании выросли на 562% год к году. На втором месте расположилась Unitree Robotics из Ханчжоу с примерно 5 900 устройствами и долей 31%. Вместе две компании обеспечили около 75% глобальных поставок гуманоидных роботов.
Меняется и структура спроса: промышленные и коммерческие применения составили более 70% поставок в первой половине 2026 года против примерно 50% годом ранее. Гуманоидные роботы всё активнее выходят за пределы демонстрационных и исследовательских задач и занимают место на производственных линиях и в коммерческих операциях.
28 июля 2026 года Федеральная комиссия по связи США (FCC) запретила федеральным ведомствам и получателям государственных субсидий закупать и использовать иностранные «продвинутые роботизированные устройства» — в том числе гуманоидных и четвероногих роботов, которые межведомственный орган исполнительной власти США признал угрозой национальной безопасности страны.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/kitay-monopoliziroval-rynok-gumanoidov-ssha-vynuzhdeny-zaschischatsya/
Илон Маск: через 5 лет люди в интернете станут статистической погрешностью — останутся одни боты
Илон Маск (Elon Musk) написал в соцсети X, что трафик ИИ-агентов «безусловно значительно превысит» трафик людей и сослался на прогноз Cloudflare. Комментарий предпринимателя касался оценки компании, согласно которой через пять лет трафик ботов превысит человеческий трафик в 1 000 раз.
Мысль о том, что автоматизированные системы обходят людей по объёму активности в интернете, Cloudflare развивает не первый месяц. Ещё 3 июня 2026 года глава компании Мэтью Принс (Matthew Prince) сообщил, что бот-трафик впервые в истории интернета обошёл человеческий. По его словам, компания ожидала это событие ближе к концу 2027 года, затем сдвинула прогноз на начало 2027-го, но трафик ИИ-агентов рос настолько быстро, что перевес зафиксировался уже в мае 2026 года.
На конференции по итогам второго квартала 2026 года, которая прошла 6 августа, финансовый директор Cloudflare Томас Зайферт (Thomas Seifert) заявил, что при сохранении текущей динамики через пять лет трафик ботов в 1 000 раз превысит трафик людей. Зайферт уточнил, что прогнозы компании по этой теме раньше не оправдывались — только не в ту сторону, к которой все привыкли: реальность каждый раз опережала ожидания. По его формулировке, люди рискуют стать на интернете «статистической погрешностью» — не из-за снижения человеческой активности, а из-за темпов роста активности агентов.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/ilon-mask-cherez-5-let-lyudi-v-internete-stanut-statisticheskoy-pogreshnostyu-ostanutsya-odni-boty/
Илон Маск (Elon Musk) написал в соцсети X, что трафик ИИ-агентов «безусловно значительно превысит» трафик людей и сослался на прогноз Cloudflare. Комментарий предпринимателя касался оценки компании, согласно которой через пять лет трафик ботов превысит человеческий трафик в 1 000 раз.
Мысль о том, что автоматизированные системы обходят людей по объёму активности в интернете, Cloudflare развивает не первый месяц. Ещё 3 июня 2026 года глава компании Мэтью Принс (Matthew Prince) сообщил, что бот-трафик впервые в истории интернета обошёл человеческий. По его словам, компания ожидала это событие ближе к концу 2027 года, затем сдвинула прогноз на начало 2027-го, но трафик ИИ-агентов рос настолько быстро, что перевес зафиксировался уже в мае 2026 года.
На конференции по итогам второго квартала 2026 года, которая прошла 6 августа, финансовый директор Cloudflare Томас Зайферт (Thomas Seifert) заявил, что при сохранении текущей динамики через пять лет трафик ботов в 1 000 раз превысит трафик людей. Зайферт уточнил, что прогнозы компании по этой теме раньше не оправдывались — только не в ту сторону, к которой все привыкли: реальность каждый раз опережала ожидания. По его формулировке, люди рискуют стать на интернете «статистической погрешностью» — не из-за снижения человеческой активности, а из-за темпов роста активности агентов.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/ilon-mask-cherez-5-let-lyudi-v-internete-stanut-statisticheskoy-pogreshnostyu-ostanutsya-odni-boty/

Глоссарий пополнен: Travel Rule
Travel Rule («Правило путешествия») — это международный нормативный стандарт, разработанный Группой разработки финансовых мер борьбы с отмыванием денег (FATF). Согласно этому правилу, провайдеры услуг виртуальных активов (криптовалютные биржи, обменники и кастодиальные кошельки) обязаны собирать, хранить и передавать идентификационные данные отправителя и получателя при совершении транзакций, превышающих установленный порог.
Вместо анонимного перемещения средств информация о сторонах сделки «путешествует» вместе с самой криптовалютой по защищенным каналам связи между платформами. Процесс обработки перевода выглядит следующим образом:
▪️Инициирование: платформа отправителя запрашивает и фиксирует личные данные клиента (ФИО, номер аккаунта, физический адрес).
▪️Передача метаданных: перед отправкой криптоактивов платформа отправителя передает собранные сведения платформе получателя.
▪️Верификация: принимающая сторона проверяет полученную информацию на предмет корректности и отсутствия в санкционных списках.
▪️Исполнение: после успешной проверки криптовалюты зачисляются на счет конечного получателя.
Главная задача FATF — интегрировать криптоиндустрию в глобальную систему противодействия отмыванию денег (AML) и финансированию терроризма. До появления единого стандарта криптовалютные переводы во многом напоминали наличные расчеты, что сильно затрудняло расследование финансовых преступлений.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/travel-rule/
Travel Rule («Правило путешествия») — это международный нормативный стандарт, разработанный Группой разработки финансовых мер борьбы с отмыванием денег (FATF). Согласно этому правилу, провайдеры услуг виртуальных активов (криптовалютные биржи, обменники и кастодиальные кошельки) обязаны собирать, хранить и передавать идентификационные данные отправителя и получателя при совершении транзакций, превышающих установленный порог.
Вместо анонимного перемещения средств информация о сторонах сделки «путешествует» вместе с самой криптовалютой по защищенным каналам связи между платформами. Процесс обработки перевода выглядит следующим образом:
▪️Инициирование: платформа отправителя запрашивает и фиксирует личные данные клиента (ФИО, номер аккаунта, физический адрес).
▪️Передача метаданных: перед отправкой криптоактивов платформа отправителя передает собранные сведения платформе получателя.
▪️Верификация: принимающая сторона проверяет полученную информацию на предмет корректности и отсутствия в санкционных списках.
▪️Исполнение: после успешной проверки криптовалюты зачисляются на счет конечного получателя.
Главная задача FATF — интегрировать криптоиндустрию в глобальную систему противодействия отмыванию денег (AML) и финансированию терроризма. До появления единого стандарта криптовалютные переводы во многом напоминали наличные расчеты, что сильно затрудняло расследование финансовых преступлений.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/travel-rule/

Trump Media понесла убыток $238 млн и пересматривает биткоин-стратегию
Trump Media Technology Group решила пересмотреть стратегию управления цифровым резервом после того, как нереализованные потери по криптовалютам и ценным бумагам привели компанию к чистому убытку в $238 млн по итогам второго квартала. Об этом холдинг сообщил, опубликовав квартальный отчет.
Согласно документу, $190,4 млн из этой суммы пришлось на нереализованные потери по цифровым активам, заложенным цифровым активам и ценным бумагам. Trump Media заявила, что новая структура резерва должна сохранить долгосрочную экспозицию на цифровые активы, но при этом снизить влияние котировок и повысить эффективность использования баланса компании.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/trump-media-ponesla-ubytok-238-mln-i-peresmatrivaet-bitkoin-strategiyu/
Trump Media Technology Group решила пересмотреть стратегию управления цифровым резервом после того, как нереализованные потери по криптовалютам и ценным бумагам привели компанию к чистому убытку в $238 млн по итогам второго квартала. Об этом холдинг сообщил, опубликовав квартальный отчет.
Согласно документу, $190,4 млн из этой суммы пришлось на нереализованные потери по цифровым активам, заложенным цифровым активам и ценным бумагам. Trump Media заявила, что новая структура резерва должна сохранить долгосрочную экспозицию на цифровые активы, но при этом снизить влияние котировок и повысить эффективность использования баланса компании.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/trump-media-ponesla-ubytok-238-mln-i-peresmatrivaet-bitkoin-strategiyu/

Новые модели Claude будут встраивать невидимую маркировку в сгенерированный текст
Anthropic раскрыла ранее не публиковавшуюся деталь: начиная с 2 августа 2026 года новые модели Claude, запущенные в Евросоюзе, будут поддерживать машиночитаемую маркировку сгенерированного текста с момента выхода. Речь идёт о будущих релизах — ни одна модель после этой даты пока не выходила, последней на данный момент остаётся Claude Opus 5, вышедший 24 июля. Об этом говорится в статье Help Center, обновлённой 10 августа 2026 года. Правило будет действовать не только в ЕС, а везде, где предлагается Claude, — в API, приложении Claude, Claude Code, Claude Cowork, Claude Tag, а также у партнёров вроде AWS, Google Cloud и Microsoft Foundry.
Для текста Anthropic будет использовать невидимые водяные знаки, которые будут вплетаться непосредственно в сам ответ модели, не меняя его смысл, качество или читаемость. Поскольку метка станет частью самого текста, она сможет сохраняться при копировании и вставке и частично — даже после редактирования. К стандарту C2PA этот механизм отношения не имеет.
Для файлов — например, .svg, .png и .jpg — действует другой, уже работающий механизм: Claude прикрепляет подписанные метаданные происхождения по открытому стандарту C2PA (Coalition for Content Provenance and Authenticity). Такая подпись указывает, что файл был обработан Claude, и позволяет обнаружить вмешательство в метаданные задним числом. Поддержка этой функции зависит от конкретной платформы.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/novye-modeli-claude-budut-vstraivat-nevidimuyu-markirovku-v-sgenerirovannyy-tekst/
Anthropic раскрыла ранее не публиковавшуюся деталь: начиная с 2 августа 2026 года новые модели Claude, запущенные в Евросоюзе, будут поддерживать машиночитаемую маркировку сгенерированного текста с момента выхода. Речь идёт о будущих релизах — ни одна модель после этой даты пока не выходила, последней на данный момент остаётся Claude Opus 5, вышедший 24 июля. Об этом говорится в статье Help Center, обновлённой 10 августа 2026 года. Правило будет действовать не только в ЕС, а везде, где предлагается Claude, — в API, приложении Claude, Claude Code, Claude Cowork, Claude Tag, а также у партнёров вроде AWS, Google Cloud и Microsoft Foundry.
Для текста Anthropic будет использовать невидимые водяные знаки, которые будут вплетаться непосредственно в сам ответ модели, не меняя его смысл, качество или читаемость. Поскольку метка станет частью самого текста, она сможет сохраняться при копировании и вставке и частично — даже после редактирования. К стандарту C2PA этот механизм отношения не имеет.
Для файлов — например, .svg, .png и .jpg — действует другой, уже работающий механизм: Claude прикрепляет подписанные метаданные происхождения по открытому стандарту C2PA (Coalition for Content Provenance and Authenticity). Такая подпись указывает, что файл был обработан Claude, и позволяет обнаружить вмешательство в метаданные задним числом. Поддержка этой функции зависит от конкретной платформы.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/novye-modeli-claude-budut-vstraivat-nevidimuyu-markirovku-v-sgenerirovannyy-tekst/

Карты под защитой, СБП под ударом: как изменился ландшафт банковского мошенничества в 2026 году
Во втором квартале 2026 года через Систему быстрых платежей (СБП) у клиентов банков похитили 2,74 млрд рублей — рекордная сумма за всё время наблюдений. Банкам удалось вернуть лишь 2,1% этих денег, тогда как эпизодов хищения зафиксировано свыше 129 000 — почти втрое больше, чем годом ранее. По сравнению с первым кварталом ущерб вырос на 4%, а в годовом выражении — на 25%.
При этом остальные каналы хищений демонстрируют противоположную динамику. Потери с банковских карт составили около 1,3 млрд рублей — на 17% меньше, чем годом ранее, а доля возврата средств клиентам здесь достигла 13,3%. Через дистанционное банковское обслуживание похитили 2,17 млрд рублей, что на 7% ниже показателя прошлого года. В итоге общий объём операций без добровольного согласия клиентов не превысил 7,4 млрд рублей при 458 700 зафиксированных случаях, а банки за тот же период отразили 17,5 млн попыток хищения на сумму около 1,9 трлн рублей. Доля возмещения пострадавшим по всем сегментам выросла до 7%.
Снижение хищений с карт и счетов во многом связано с механизмом «периода охлаждения»: банк вправе приостановить подозрительный перевод на срок до двух дней по признакам, утверждённым Банком России, и предупредить клиента. После повторного подтверждения операция исполняется — но только если реквизиты получателя отсутствуют в базе мошеннических счетов. При карточных платежах действует и механизм, позволяющий оспорить операцию задним числом: карточная инфраструктура годами совершенствовалась, и снижение хищений по этому каналу выглядит закономерным итогом этой работы. Дополнительную роль играет и то, что при переводе средства сначала блокируются на карте отправителя, а не списываются сразу — это дает банку время на предотвращение мошенничества и возврат денег.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/karty-pod-zaschitoy-sbp-pod-udarom-kak-izmenilsya-landshaft-bankovskogo-moshennichestva-v-2026-godu/
Во втором квартале 2026 года через Систему быстрых платежей (СБП) у клиентов банков похитили 2,74 млрд рублей — рекордная сумма за всё время наблюдений. Банкам удалось вернуть лишь 2,1% этих денег, тогда как эпизодов хищения зафиксировано свыше 129 000 — почти втрое больше, чем годом ранее. По сравнению с первым кварталом ущерб вырос на 4%, а в годовом выражении — на 25%.
При этом остальные каналы хищений демонстрируют противоположную динамику. Потери с банковских карт составили около 1,3 млрд рублей — на 17% меньше, чем годом ранее, а доля возврата средств клиентам здесь достигла 13,3%. Через дистанционное банковское обслуживание похитили 2,17 млрд рублей, что на 7% ниже показателя прошлого года. В итоге общий объём операций без добровольного согласия клиентов не превысил 7,4 млрд рублей при 458 700 зафиксированных случаях, а банки за тот же период отразили 17,5 млн попыток хищения на сумму около 1,9 трлн рублей. Доля возмещения пострадавшим по всем сегментам выросла до 7%.
Снижение хищений с карт и счетов во многом связано с механизмом «периода охлаждения»: банк вправе приостановить подозрительный перевод на срок до двух дней по признакам, утверждённым Банком России, и предупредить клиента. После повторного подтверждения операция исполняется — но только если реквизиты получателя отсутствуют в базе мошеннических счетов. При карточных платежах действует и механизм, позволяющий оспорить операцию задним числом: карточная инфраструктура годами совершенствовалась, и снижение хищений по этому каналу выглядит закономерным итогом этой работы. Дополнительную роль играет и то, что при переводе средства сначала блокируются на карте отправителя, а не списываются сразу — это дает банку время на предотвращение мошенничества и возврат денег.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/karty-pod-zaschitoy-sbp-pod-udarom-kak-izmenilsya-landshaft-bankovskogo-moshennichestva-v-2026-godu/

Harmony рассматривает возможность отката блокчейна после печати хакером 26% токенов ONE
Harmony рассматривает возможность отката своего блокчейна после того, как неизвестный воспользовался уязвимостью сети и выпустил почти 4 млрд токенов ONE — около 26% всего предложения монеты. 11 августа команда проекта заявила в соцсети X, что взаимодействует с биржами для остановки и блокировки похищенных средств.
Разработчики блокчейна первого уровня сообщили, что готовят патч для устранения уязвимости и рассматривают варианты отката сети к состоянию до инцидента. При этом Harmony не раскрыла ни причину произошедшего, ни точное количество выпущенных токенов, ни объем средств, переведенных на биржи.
Заявление Harmony появилось в ответ на публикацию аккаунта Juiceberg, который утверждает, что несанкционированные токены ONE были выпущены через пустые блоки. По этим данным, около 2,8 млрд токенов были оперативно переведены на биржи на фоне падения цены ONE.
Juiceberg также подсчитал, что у атакующего осталось около 115 млн ONE в сети — это порядка 2,9% от предполагаемого объема эмиссии. Остальная часть токенов, по этой оценке, уже продана или находится на депозитных кошельках бирж. Независимо подтвердить эти данные пока не удалось.
В результате атаки падение ONE превышало 50% и в настоящий момент соответствуетна 33,6% за последние 24 часа.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/harmony-rassmatrivaet-vozmozhnost-otkata-blokcheyna-posle-pechati-hakerom-26-tokenov-one/
Harmony рассматривает возможность отката своего блокчейна после того, как неизвестный воспользовался уязвимостью сети и выпустил почти 4 млрд токенов ONE — около 26% всего предложения монеты. 11 августа команда проекта заявила в соцсети X, что взаимодействует с биржами для остановки и блокировки похищенных средств.
Разработчики блокчейна первого уровня сообщили, что готовят патч для устранения уязвимости и рассматривают варианты отката сети к состоянию до инцидента. При этом Harmony не раскрыла ни причину произошедшего, ни точное количество выпущенных токенов, ни объем средств, переведенных на биржи.
Заявление Harmony появилось в ответ на публикацию аккаунта Juiceberg, который утверждает, что несанкционированные токены ONE были выпущены через пустые блоки. По этим данным, около 2,8 млрд токенов были оперативно переведены на биржи на фоне падения цены ONE.
Juiceberg также подсчитал, что у атакующего осталось около 115 млн ONE в сети — это порядка 2,9% от предполагаемого объема эмиссии. Остальная часть токенов, по этой оценке, уже продана или находится на депозитных кошельках бирж. Независимо подтвердить эти данные пока не удалось.
В результате атаки падение ONE превышало 50% и в настоящий момент соответствуетна 33,6% за последние 24 часа.
Полностью читайте на сайте Hash Telegraph — https://hashtelegraph.com/harmony-rassmatrivaet-vozmozhnost-otkata-blokcheyna-posle-pechati-hakerom-26-tokenov-one/
