Несколько запоздалый – и, возможно, не последний – комментарий по февральскому эфиру AM Live на тему многофакторной аутентификации.
Со стороны Сергея Халяпина прозвучал вопрос, едва не спровоцировавший драку: «А чем, собственно, клауд-решение для аутентификации принципиально отличается от онпрема?» Раз тема столь животрепещущая, разберем ключевые тезисы.
Во-первых, прозвучало мнение, что клауд проще и быстрее во внедрении, чем онпрем. Мой тезис был и есть: нет, не проще. Основная сложность и "геморрой" для того, кто внедряет – не сами установка, а подкручивание гаек, конфигов и верёвок при подключении приклада. Замечательный и бурно развивающийся протокол OpenID Connect почти никаким софтом, который встречается в корпоративной среде, не поддерживается. Даже покрытый пылью SAML – редкость в современном корпоративном ландшафте. Более того, даже давно устаревший протокол RADIUS большинством решений не поддерживается. Если наш ИТ-ландшафт это не только VPN, но что-нибудь ещё, а особенно что-нибудь хорошо забытое старое, то сложность интеграции как для клауда, так и для онпрема, идентична. Ну нет разницы, совсем нет.
Во-вторых, прозвучало мнение, что клауд точно никогда не упадёт, быстро восстановится, потому что SLA, SLO и что-нибудь ещё в договоре и судебные издержки по 1% от суммы контракта за минуту простоя. А ещё у SaaS-провайдера есть страничка, где ведётся график со 146% аптаймом по всем сервисам. Реальность такова, что клауд – это такой же инфраструктурный сервис. И этот сервис работает на реальном железе и обслуживается живыми люди. Железо ломается, как его не резервируй. Люди ошибаются, какие штрафы и KPI ни вкручивай. Поэтому любой сервис с самым 99,99999% аптаймом может отказать. Разница в том, что в онпреме его побежит чинить непосредственно подчиняющийся вам или вашему коллеге администратор, который знает инфраструктуру и ваши потребности, а значит может решить проблему, исходя из ситуации на месте. А в клауде – как в регистратуре поликлиники: «вас много, а я одна, подождите, граждане!». И вся надежда на то, что процессы в клауд-провайдере настолько отлажены (чаще всего - нет), что позволяют быстро и без существенных потерь для подписчиков услуги всё починить. В части данного аспекта у каждого формата есть слабые и сильные стороны. Но в среднем разницы нет совсем.
❤2🔥2⚡1👍1👏1
В-третьих, прозвучало мнение, что микросервисы это rulez, а монолит sucks. Где-то я это уже слышал. Году эдак в 2014. Докер – это круто, виртуалки - на свалку. Кстати, а что такое микросервис? Ах, точно! Это набор маленьких монолитов с ограниченной ответственностью. Как при налоговой оптимизации де-факто одна компания регистрирует кучу ОООшек под разные задачи вместо одного большого акционерного общества, так и микросервисы – это решение для распределения ответственности. И только для этого. И микросервисы служат интересам оператора клауд-провайдера, а не интересам заказчика. Заказчик их вообще не видит, как покупателя не сильно интересует наименование ОООшки, от имени которой ему выдаётся чек за полученный товар. Это не про технологичность, не про многократный рост производительности, эффективности и прочих выдуманных показателей. Если монолит используется в клауде, то в некотором смысле он является гарантией того, что данные заказчика разделены. В клауде микросервисы это часто (даже слишком часто) - почти гарантия того, что данные расположены в общем котле большого суперхранилища. А значит, они разделяются и защищаются только логикой приложения: двумя-тремя строчками if-else в коде, без дополнительных уровней защиты инфраструктурой. Чем это грозит заказчику? Тем, что любая ошибка одного из двух недавно нанятых джуниор-разработчиков команды одного из 20 микросервисов микросервисной архитектуры приведёт к смешиванию данных заказчиков и их компрометации в том или ином объёме. Да, вы поняли, что люди ошибаются, но я все равно буду это повторять. Потому что, когда за ценой ошибки одного человека стоит безопасность сотен тысяч или миллионов пользователей заказчиков, ставки существенно возрастают.
И тут мы подошли к единственному по-настоящему существенному отличию между клаудом и онпремом. Оно во владении. Владении данными, владении системой. Владение даёт дополнительные бенефиты. Оно же создаёт дополнительную ответственность, которая является обратной стороной полученных преимуществ. Разница та же, что между владением собственным автомобилем и каршерингом. Кто-то любит и требует, чтобы было своё. Кому-то удобнее в аренду. Вопрос выбора, вкуса и предпочтений. Больше между клаудом и онпремом в нашей маленькой и скромной задаче многофакторной аутентификации, которая обсуждалась в эфире AM Live в феврале, разницы нет. Ну совсем нет.
И тут мы подошли к единственному по-настоящему существенному отличию между клаудом и онпремом. Оно во владении. Владении данными, владении системой. Владение даёт дополнительные бенефиты. Оно же создаёт дополнительную ответственность, которая является обратной стороной полученных преимуществ. Разница та же, что между владением собственным автомобилем и каршерингом. Кто-то любит и требует, чтобы было своё. Кому-то удобнее в аренду. Вопрос выбора, вкуса и предпочтений. Больше между клаудом и онпремом в нашей маленькой и скромной задаче многофакторной аутентификации, которая обсуждалась в эфире AM Live в феврале, разницы нет. Ну совсем нет.
👍4🔥3🤔1
27 марта в 16:30 совместно с коллегами из Cloud Networks в формате CN Talks обсудим тему консалтинга в ИБ.
Тема консалтинга на первый взгляд не особо профильная для меня. Но это только на первый взгляд. По сути каждый из нас чуть-чуть поэт, а каждый архитектор в сфере ИБ - чуть-чуть консультант. Хотя может и не подозревать об этом.
Я расскажу ряд историй из личной проектной практики. О том, как непосредственное участие в жизни проекта заказчика опытного (как сферический конь в вакууме из парижской палаты мер и весов) консультанта способствует поиску элегантных решений поставленной задачи. А также расскажу о том, насколько это может трансформировать и видоизменить исходную задачу до неузнаваемости, получив за те же деньги намного лучший результат. Если, конечно, заказчик готов прислушаться и доверяет опыту опытного консультанта.
Все примеры будут из горячо любимой мной и необъятной сферы Identity Security.
Без регистрации и СМС на мероприятие не пускают, поэтому регистрация по ссылке - https://cloudnetworks.ru/promo-event/
👍4🔥3
Forwarded from Хоть вы и не просили (Василий Голованчук)
И еще один подкаст «Хоть вы и не просили» снят! Это будет уже 5 выпуск, гостем которого стал Дмитрий Грудинин — руководитель продуктовой линейки аутентификации в компании «Аванпост». Простыми словами — Дмитрий занимается кибербезопасностью.
Переоценить важность темы сложно, как и сложно в ней разобраться. Нас пытаются взломать регулярно, а возможно уже взломали и просто ждут удобного момента. Скажем прямо, некоторые ответы эксперта заставили мня немного заерзать на стуле, понимая, насколько мы беззащитны перед технологиями, в которых погрязли. Дмитрий объяснил логику злодеев и их действий, прячущихся за интернет-подключением. Честно рассказал про риски и способы обезопасить себя от судьбы жертвы цифровых преступников. Подняли все темы от Телеграма и Госуслуг, до внутренних защищенных экосистем компаний и корпораций.
В общем, как соблюдать цифровую гигиену и не попасться на уловки мошенников, вооружавшихся ИИ-сервисами скоро😉.
👏5🤩4❤3👍3
Forwarded from AVANPOST
В мире, где киберугрозы растут быстрее, чем количество вкладок в браузере, проблемы аутентификации и авторизации вышли на первый план.
В новой статье мы разбираем, что же НЕ в моде среди способов раскрытия учётных данных в этом сезоне:
Больше деталей – в свежей статье
Please open Telegram to view this post
VIEW IN TELEGRAM
👍3😁2
Forwarded from Хоть вы и не просили (Василий Голованчук)
Media is too big
VIEW IN TELEGRAM
🔥 ВАШ ТЕЛЕФОН — ЛАРЕЦ С ДАННЫМИ. И ЕГО УЖЕ ЛОМАЮТ
В гостях подкаста эксперт по кибербезопасности — Дмитрий Грудинин. В новом выпуске «Хоть вы и не просили»:
✅ Дипфейки: Как ваше лицо станет оружием мошенников?
✅ Face ID: Почему его взламывают быстрее, чем вы успеваете моргнуть?
✅ Двухфакторка: Ловушка, а не защита?
✅ ИИ-фишинг: Как алгоритмы выманивают ваши пароли через «добрые» смс?
⚠️ Ваши дети — мишень №1. Следующие — ваши родители.
⁉️Как не попасться на уловки мошенников, а порой и настоящих хакеторв, которые жаждут ваших данных и денег — всё уже в видео: https://vk.com/wall-224724197_119
#подкаст
👍4🤝3❤2🔥2
Выступил с докладом на мероприятии Cloud Networks Family Holiday про доступ к данным. Для соответствия теме мероприятия пришлось видоизменить точку зрения на привычные вещи в части учётных данных в корпоративной инфраструктуре. В докладе неожиданно для себя самого удалось рассмотреть несколько интересных концептуальных вещей, которые существенно повышают понятность того, а нафига это вообще все нужно и что это даёт.
Так что разберу на праздниках пару интересных тезисов из доклада в текстовом варианте. В первую очередь для себя, пригодится :)
Так что разберу на праздниках пару интересных тезисов из доклада в текстовом варианте. В первую очередь для себя, пригодится :)
❤5🔥3
Очень хороший наглядный пример, показывающий как мессенджеры, социальные сети и прочие подобные сервисы компрометируют персональные данные и личные переписки по факту передачи владения всего одним идентификатором. Причем эта передача может произойти заочно и не совсем добровольно, например, при неоплате тарифа на мобильную связь.
Номер телефона, который используется сегодня повсеместно в качестве средства верификации личности для предоставления доступа, надёжен примерно как IPv4-адрес в качестве аналогичного средства подтверждения.
Номер телефона, который используется сегодня повсеместно в качестве средства верификации личности для предоставления доступа, надёжен примерно как IPv4-адрес в качестве аналогичного средства подтверждения.
👍2👏2❤1
Forwarded from Сосна в подарок
Купила симку для бизнеса — получила клиентов… по ошибке
Девушка оформила номер для магазина, а вместе с ним — чат с бывшими клиентами жрицы любви.
Предложения встреч сыплются, прошлый владелец найден, но номер явно живёт своей жизнью.
Теперь дилемма: менять номер или резко менять сферу деятельности 😑
Сосна
Девушка оформила номер для магазина, а вместе с ним — чат с бывшими клиентами жрицы любви.
Предложения встреч сыплются, прошлый владелец найден, но номер явно живёт своей жизнью.
Теперь дилемма: менять номер или резко менять сферу деятельности 😑
Сосна
👍1😁1
Forwarded from Мероприятия по ИБ
Компании "Актив":
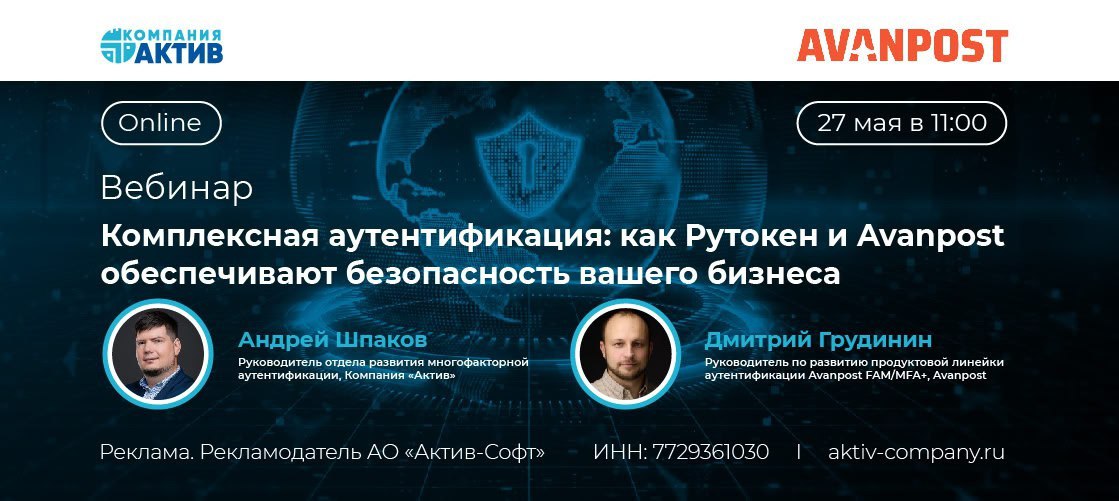
Вебинар "Комплексная аутентификация: как Рутокен и Avanpost обеспечивают безопасность вашего бизнеса"
Строгая многофакторная аутентификация (MFA) — ключевой метод защиты критически важных данных. По оценке CISA, она блокирует до 99% атак. Причем наиболее устойчивым решением считается использование аппаратных токенов.
Компании "Актив" и Avanpost приглашают на вебинар, где мы рассмотрим:
• Сложности использования строгой аутентификации в организациях.
• IAM как основа инфраструктуры по управлению доступом.
• Основные способы интеграции системы MFA с прикладным ПО.
• Преимущества совместных сценариев использования продуктов линейки Access Management от Аванпост и аутентификаторов Рутокен.
• Unified SSO как новая парадигма корпоративного управления доступом.
Дата проведения:
27 мая 2025 г., | 11:00 (МСК)
Регистрация
#вебинар #май
@InfoBezEvents
❤2👍2🔥2
https://www.vedomosti.ru/technology/articles/2025/06/02/1114264-rinok-operatsionnih-sistem-i-subd-vernulsya-na-uroven-2021-goda - вышел комментарий в ведомостях
Ведомости
Рынок операционных систем и СУБД вернулся на уровень 2021 года
Заказчики активно вели закупки отечественного ПО, чтобы успеть к 2025 году импортозаместить софт ушедших вендоров
❤3🔥2👏2
Сегодня с утра пораньше вышла моя статья на Хабре про SAML - https://habr.com/ru/companies/avanpost/articles/915566/
Кажется что SAML описан донельзя, но в нем как и в том самом анекдоте - есть нюанс. Какой? Ищите в статье.
Плюсики-лайки к статье всем у кого есть хаброаккаунт добровольно-принудительны.
Кажется что SAML описан донельзя, но в нем как и в том самом анекдоте - есть нюанс. Какой? Ищите в статье.
Плюсики-лайки к статье всем у кого есть хаброаккаунт добровольно-принудительны.
👍4❤🔥3⚡3🔥2❤1
Записали с Андреем Шпаковым, уважаемым экспертом по средствам аутентификации из компании "Актив" (Рутокен) совместный полувебинар-полуподкаст.
Запись для тех, кто всё пропустил - https://rutube.ru/video/48a902ea4090688f142768d4f20cff47/
Запись для тех, кто всё пропустил - https://rutube.ru/video/48a902ea4090688f142768d4f20cff47/
🔥4👍3👏1
Вчерашний вебинар на YouTube: https://youtu.be/9-fwhApovww?feature=shared
Почему стоит посмотреть практически весь вебинар:
- Простыми словами удалось сформулировать проблематику современной аутентификации, о которой на самом деле мало кто думает; это то, чего ранее не было на рынке, но что будет точно волновать всех буквально уже через год;
- Проговорили множество прикладных особенностей и нюансов в рамках практических кейсов.
Описание решения в текстовом варианте также доступно на Хабре: https://habr.com/ru/companies/avanpost/articles/898292/
YouTube
Комплексная аутентификация: как Рутокен и Avanpost обеспечивают безопасность вашего бизнеса
Роль технологий строгой многофакторной аутентификации (MFA) в укреплении информационной безопасности организаций сегодня сложно переоценить. Именно этому подходу в эпоху роста кибератак доверяют защиту критически важных данных многие предприятия.
Агентство…
Агентство…
🔥2🥰2👏2