
Продолжение и вторая часть митапа по теме
@rkononov
@andrcmdr
@konstantin_zo
@DanielVartanov
https://www.youtube.com/watch?v=9kMegbgWcqc
Периодические видео-подкасты можно смотреть здесь:
https://www.youtube.com/c/DevelopersKG/live
#meetup
Микросервисная архитектура в проектировании ПО - Microservices, Service-Oriented Architectures (SOA) и инструментарий Enterprise Service Bus (ESB) Middleware, в расширенном составе:@rkononov
@andrcmdr
@konstantin_zo
@DanielVartanov
https://www.youtube.com/watch?v=9kMegbgWcqc
Периодические видео-подкасты можно смотреть здесь:
https://www.youtube.com/c/DevelopersKG/live
#meetup
YouTube
Meetup #16 Microservices Part 2
Forwarded from addmeto
И ещё немного политики. Есть такая база, NORAD, в ней содержатся данные об объектах, находящихся в околоземном пространстве, их скоростях, орбитах и предполагаемом применении. Известия пишут (сам в шоке), что планируется создать открытую базу объектов, в том числе не фигурирующих в NORAD. Тут надо понимать что в нораде нет военных спутников США, остальное все есть. В общем в интересное время живём http://izvestia.ru/news/619052
Известия
Россия опубликует данные о военных спутниках США и их союзников
РФ предоставит открытый доступ к своей базе околоземных объектов
addmeto
И ещё немного политики. Есть такая база, NORAD, в ней содержатся данные об объектах, находящихся в околоземном пространстве, их скоростях, орбитах и предполагаемом применении. Известия пишут (сам в шоке), что планируется создать открытую базу объектов, в том…
Полная БД спутников, включая военные, есть на сайте и в приложении Heavens Above.
Определив координаты места по GPS и время, c помощью этого сервиса можно точно узнать какой спутник над вами пролетел и вы его заметили, когда можно увидеть вспышки Иридиума, пролёт МКС и станции Тянгун, когда и где на небе будет Сатурн или Кассиопея и т.д.
http://heavens-above.com/Satellites.aspx
https://play.google.com/store/apps/details?id=com.heavens_above.viewer
PS: А NORAD - это North American Aerospace Defense Command, Командование воздушно-космической обороны Северной Америки
http://www.norad.mil
Весёлые вояки - под Рождество и Новый год они отслеживают пролёт Санта-Клауса! 😂
http://www.noradsanta.org
Определив координаты места по GPS и время, c помощью этого сервиса можно точно узнать какой спутник над вами пролетел и вы его заметили, когда можно увидеть вспышки Иридиума, пролёт МКС и станции Тянгун, когда и где на небе будет Сатурн или Кассиопея и т.д.
http://heavens-above.com/Satellites.aspx
https://play.google.com/store/apps/details?id=com.heavens_above.viewer
PS: А NORAD - это North American Aerospace Defense Command, Командование воздушно-космической обороны Северной Америки
http://www.norad.mil
Весёлые вояки - под Рождество и Новый год они отслеживают пролёт Санта-Клауса! 😂
http://www.noradsanta.org
Heavens-Above
Satellite database
Satellite predictions and other astronomical data customised for your location.
Technologique
$ /usr/bin/cli /usr/lib/keepass2/KeePass.exe $ cli KeePass.exe Красота! И никаких Wine! 😱😄👍 Достаточно установить mono-runtime и библиотеки из зависимостей пакета keepass2! Но... естественно как и в случае с Java производительность шифрования (количество…
Я вот думаю - у M$ есть какая-то стратегия, пока не очень понятная, в отношении Java/Oracle, Linux, и Windows.
Думаю что Windows они уже дальше не особо хотят развивать, просто тянут, об этом говорит переход на систему Anniversary Updates, т.е. 10 по их же заявлениям это последний релиз, дальше будут только апдейты системы.
В Windows не было до сих пор никаких особых инноваций, менялся интерфейс но не системные вызовы и ядро, да ядро круто перелопатили внутренне со времён XP, но внешне WinAPI для программ не претерпел кардинальных изменений, это всегда была нацеленность на совместимость с legacy кодом - 10 лет доминирования XP сказываются!
Долго решали где будет меню Пуск и будет ли вообще, сделали плиточный планшетный интерфейс Metro для мобильной и после для десктопной Windows, который всем доставил только неудобств! 😆
И тут Балмер ушёл в отставку, на пост CEO был назначен Сатья Наделла, который до этого облаками заведовал в MS, в т.ч. Azure и сотрудничеством с Canonical в этой области (Azure работает на Ubuntu Cloud Core 😆).
И тут вдруг на тебе!
Покупка Xamarin и её платформы Mono!
Был реализован и продемонстрирован бесшовный запуск программ Linux в Windows, т.е. поддержка системных вызовов POSIX ядром Windows - транслятор системных вызовов API, типа Line (по аналогии с Wine).
И наоборот, бесшовная поддержка .Net приложений в Linux без Wine, просто посредством Mono Runtime!
Это прямо таки какая-то попытка сродниться с миром Linux и UNIX! Троянский конь прям!
MS нравится идея Linux репозиториев и системы обновления в Linux (ну ещё бы им не нравилось!).
Теперь и APT можно запустить под Windows!
И тут стали появляться интересные современные консольные инструменты типа https://chocolatey.org с репозиторием, содержащим уже более 4-х тысяч community maintained пакетов!
Понятное дело, что поддержка бесшовного запуска серверсайдных .Net приложений в облаке Azure была реализована изначально совместными усилиями тогда ещё независимой Xamarin с поддержкой Canonical и Microsoft, просто потому что облако работало на кластере с Ubuntu Cloud.
Мне просто интересно, это попытка выжить, эволюционировать в новых условиях, измениться, market driven changing или больше потеснить позиции Linux в серверсайде, на десктопах и мобильных платформах и укрепить свои с помощью разработок Xamarin!?
Но это отличное и очень своевременное решение, чтобы сместить позиции и монополию Java в кроссплатформенной серверсайдной, десктопной и мобильной разработке! Продвинуть .Net на Android, учитывая как активно они в последнее время занимаются разработкой своих приложений и продвижением своих сервисов на платформе Android.
Хм... А я то было думал что Microsoft уже ничем не смогут удивить! 😄
Думаю что Windows они уже дальше не особо хотят развивать, просто тянут, об этом говорит переход на систему Anniversary Updates, т.е. 10 по их же заявлениям это последний релиз, дальше будут только апдейты системы.
В Windows не было до сих пор никаких особых инноваций, менялся интерфейс но не системные вызовы и ядро, да ядро круто перелопатили внутренне со времён XP, но внешне WinAPI для программ не претерпел кардинальных изменений, это всегда была нацеленность на совместимость с legacy кодом - 10 лет доминирования XP сказываются!
Долго решали где будет меню Пуск и будет ли вообще, сделали плиточный планшетный интерфейс Metro для мобильной и после для десктопной Windows, который всем доставил только неудобств! 😆
И тут Балмер ушёл в отставку, на пост CEO был назначен Сатья Наделла, который до этого облаками заведовал в MS, в т.ч. Azure и сотрудничеством с Canonical в этой области (Azure работает на Ubuntu Cloud Core 😆).
И тут вдруг на тебе!
Покупка Xamarin и её платформы Mono!
Был реализован и продемонстрирован бесшовный запуск программ Linux в Windows, т.е. поддержка системных вызовов POSIX ядром Windows - транслятор системных вызовов API, типа Line (по аналогии с Wine).
И наоборот, бесшовная поддержка .Net приложений в Linux без Wine, просто посредством Mono Runtime!
Это прямо таки какая-то попытка сродниться с миром Linux и UNIX! Троянский конь прям!
MS нравится идея Linux репозиториев и системы обновления в Linux (ну ещё бы им не нравилось!).
Теперь и APT можно запустить под Windows!
И тут стали появляться интересные современные консольные инструменты типа https://chocolatey.org с репозиторием, содержащим уже более 4-х тысяч community maintained пакетов!
Понятное дело, что поддержка бесшовного запуска серверсайдных .Net приложений в облаке Azure была реализована изначально совместными усилиями тогда ещё независимой Xamarin с поддержкой Canonical и Microsoft, просто потому что облако работало на кластере с Ubuntu Cloud.
Мне просто интересно, это попытка выжить, эволюционировать в новых условиях, измениться, market driven changing или больше потеснить позиции Linux в серверсайде, на десктопах и мобильных платформах и укрепить свои с помощью разработок Xamarin!?
Но это отличное и очень своевременное решение, чтобы сместить позиции и монополию Java в кроссплатформенной серверсайдной, десктопной и мобильной разработке! Продвинуть .Net на Android, учитывая как активно они в последнее время занимаются разработкой своих приложений и продвижением своих сервисов на платформе Android.
Хм... А я то было думал что Microsoft уже ничем не смогут удивить! 😄
Chocolatey Software
Chocolatey - The package manager for Windows
Chocolatey is software management automation for Windows that wraps installers, executables, zips, and scripts into compiled packages. Chocolatey integrates w/SCCM, Puppet, Chef, etc. Chocolatey is trusted by businesses to manage software deployments.
Отличная статья об управлении программными комплексами, построенными по принципу сервисно-ориентированной архитектуры (SOA).
http://www.osp.ru/os/2004/11/184785/
http://www.osp.ru/os/2004/11/184785/
Издательство «Открытые системы»
Оркестровка и хореография Web-сервисов
Для объединения Web-сервисов при создании высокоуровневых бизнес-процессов, в которые вовлечены несколько предприятий, необходима стандартизация моделей их взаимодействия. К настоящему времени сразу несколько отраслевых стандартов близки к реализации в конкретных…
Forwarded from TechSparks
OpenAI, компания, созданная в конце прошлого года, должна не только способствовать широкому внедрению AI всюду куда можно, но и препятствовать использованию технологий машинного интеллекта плохими людьми в нехороших целях.
Поэтому они призывают к созданию "полиции AI" - сообщества экспертов, вооруженных специальными разработками, для детектирования результатов действий нехороших AI в окружающем мире.
Не понимаю только, почему всю эту деятельность по выявлению нехороших AI авторы называют полицией: Казалось бы, это типичная работа разведки. И ей сто лет как найдено адекватное название: промышленный шпионаж ;) Конечно, с благородными целями - так разведчики тоже мир спасают, если это наши разведчики.
http://www.wired.com/2016/08/openai-calling-techie-cops-battle-code-gone-rogue/
Поэтому они призывают к созданию "полиции AI" - сообщества экспертов, вооруженных специальными разработками, для детектирования результатов действий нехороших AI в окружающем мире.
Не понимаю только, почему всю эту деятельность по выявлению нехороших AI авторы называют полицией: Казалось бы, это типичная работа разведки. И ей сто лет как найдено адекватное название: промышленный шпионаж ;) Конечно, с благородными целями - так разведчики тоже мир спасают, если это наши разведчики.
http://www.wired.com/2016/08/openai-calling-techie-cops-battle-code-gone-rogue/
Wired
OpenAI Is Calling for Techie Cops to Battle Code Gone Rogue
If an artificial intelligence goes bad, who ya gonna call?
Technologique
Последнее время много пишут про DL/ML (deep learning, machine learning) Для машинного обучения есть фреймворки Torch, Leaf, Theano и MXNet весьма круты! 👍 Google DeepMind использует Torch https://en.wikipedia.org/wiki/Comparison_of_deep_learning_software…
Вообще это очень правильная идея - нужна регуляция и тестирование AI (три закона робототехники, описанные в рассказах Айзека Азимова очень пригодятся! 😄), иначе получим SkyNet, потому что машинное обучение на датасетах с использованием алгоритмов нейронных сетей это как магия (юзал недавно Torch на Lua и Leaf на Rust), потому что получается закрытая blackbox система, в отличии от экспертных систем.
Да, есть движки, фреймворки визуализации процесса обучения и анализа его эффективности, визуализации работы HTM памяти нейросети вплоть до каждого нейрона.
Но это как например реверс инженерить программу без исходников, атомарно, вникая в суть того, что делают на самом деле целые блоки инструкций!
Поэтому остаётся не до конца понятен механизм работы глубокого машинного обучения, даже самим авторам того же Torch - как нейросеть обучается на наборах данных и представлениях, образует стабильные синаптические связи А элементов (ассоциативных) разных порядков, степени стабильности связей и продолжительности элементов, образуя графы между S-A-R элеметами в одном слое и между слоями многослойного перцептрона как с прямым, так и с обратным распространением сигналов (реккурентная нейросеть с обратной связью нейронов), как сохраняет о них данные (Hierarchical Temporal Memory (HTM), графовые структуры данных похожи на графовую БД), которые фактически являются картой, snapshot-ами нейросети, её памятью.
Именно реккурентные нейросети с обратной связью нейронов потенциально представляют бОльшую опасность, т.к. они самообучаемы и могут обучатья на заранее подготавленных аналитиками наборах данных (или датасетах которые сейчас открыто доступны в сети Интернет), без корректируючего их поведение вмешательства учителя, аналитика данных в процессе обучения, корректирующего реакцию сети (возможно методом поощрения).
Однако, история с ботом запущенным под аккаунтом в Twitter от лаборатории нейросетей и AI в Microsoft, который начал кидать "зигу" и чуть ли не написал свой "майн кампф" спустя всего пару дней активного общения с сообществом показывает, что наборы данных и учителя могут быть не только хорошими, с благими намерениями, а так же показывает к чему приводит неконтролируемое обучение!
Некоторые модели реккурентных нейросетей, прошедшие длительную эпоху обучения, могут уже сами подготавливать наборы данных (пока ещё с коррекцией датасетов аналитиком), собирать данные (data-mining) и самостоятельно генерировать датасеты для обучения, т.е. могут научиться обучаться сами!
Могут ли подобные самообучающиеся нейросети в процессе самообучения выработать рефлексию, что может привести к появлению зачатков самосознания - вопрос открытый.
Но я думаю это лишь вопрос времени, поэтому о безопасности нужно думать сейчас, пока эти технологии развиваются, а не как вышло с сетью Интернет - сначала разработали стек основных сетевых протоколов, потом запустили всемирный веб, и только после стали думать о безопасности, когда посыпались уязвимости протоколов.
#AI
#neuroscience
#neuronetworks
#security
Да, есть движки, фреймворки визуализации процесса обучения и анализа его эффективности, визуализации работы HTM памяти нейросети вплоть до каждого нейрона.
Но это как например реверс инженерить программу без исходников, атомарно, вникая в суть того, что делают на самом деле целые блоки инструкций!
Поэтому остаётся не до конца понятен механизм работы глубокого машинного обучения, даже самим авторам того же Torch - как нейросеть обучается на наборах данных и представлениях, образует стабильные синаптические связи А элементов (ассоциативных) разных порядков, степени стабильности связей и продолжительности элементов, образуя графы между S-A-R элеметами в одном слое и между слоями многослойного перцептрона как с прямым, так и с обратным распространением сигналов (реккурентная нейросеть с обратной связью нейронов), как сохраняет о них данные (Hierarchical Temporal Memory (HTM), графовые структуры данных похожи на графовую БД), которые фактически являются картой, snapshot-ами нейросети, её памятью.
Именно реккурентные нейросети с обратной связью нейронов потенциально представляют бОльшую опасность, т.к. они самообучаемы и могут обучатья на заранее подготавленных аналитиками наборах данных (или датасетах которые сейчас открыто доступны в сети Интернет), без корректируючего их поведение вмешательства учителя, аналитика данных в процессе обучения, корректирующего реакцию сети (возможно методом поощрения).
Однако, история с ботом запущенным под аккаунтом в Twitter от лаборатории нейросетей и AI в Microsoft, который начал кидать "зигу" и чуть ли не написал свой "майн кампф" спустя всего пару дней активного общения с сообществом показывает, что наборы данных и учителя могут быть не только хорошими, с благими намерениями, а так же показывает к чему приводит неконтролируемое обучение!
Некоторые модели реккурентных нейросетей, прошедшие длительную эпоху обучения, могут уже сами подготавливать наборы данных (пока ещё с коррекцией датасетов аналитиком), собирать данные (data-mining) и самостоятельно генерировать датасеты для обучения, т.е. могут научиться обучаться сами!
Могут ли подобные самообучающиеся нейросети в процессе самообучения выработать рефлексию, что может привести к появлению зачатков самосознания - вопрос открытый.
Но я думаю это лишь вопрос времени, поэтому о безопасности нужно думать сейчас, пока эти технологии развиваются, а не как вышло с сетью Интернет - сначала разработали стек основных сетевых протоколов, потом запустили всемирный веб, и только после стали думать о безопасности, когда посыпались уязвимости протоколов.
#AI
#neuroscience
#neuronetworks
#security
Посмотрел реально интересный фильм о современных целевых кибератаках (APT, advanced persistent threat)
https://www.kinopoisk.ru/film/961101/
Но реальность уже превзошла кино!
https://github.com/hackedteam?tab=repositories
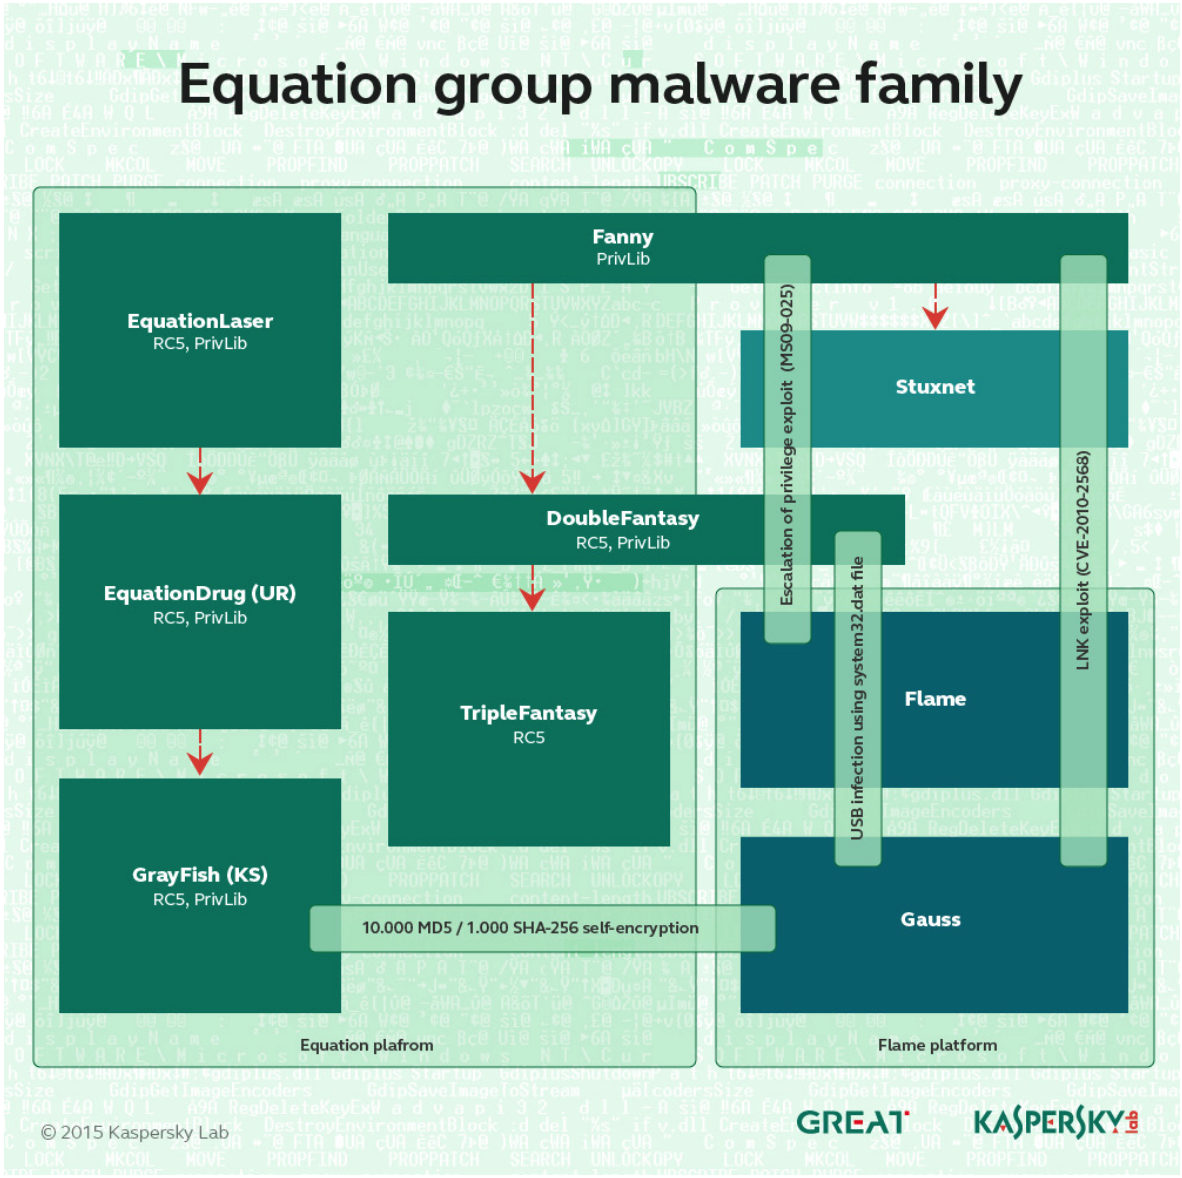
Stuxnet, Flame и Duku это только часть инструментария Equation group - поищите Equation APT
А ещё вся эта история с хакингом спутниковых операторов и сокрытием малвари в спутниковых системах - поищите Turla APT или Turla group - это вообще жесть и это жизнь, а не какая-нибудь киношная фантасика, страшно жить!
https://www.kinopoisk.ru/film/961101/
Но реальность уже превзошла кино!
https://github.com/hackedteam?tab=repositories
Stuxnet, Flame и Duku это только часть инструментария Equation group - поищите Equation APT
А ещё вся эта история с хакингом спутниковых операторов и сокрытием малвари в спутниковых системах - поищите Turla APT или Turla group - это вообще жесть и это жизнь, а не какая-нибудь киношная фантасика, страшно жить!
Кинопоиск
«Уязвимость нулевых дней» (Zero Days, 2016)
🎬 Об истоках, последствиях и масштабах войны нового поколения – кибервойны. Тревожное расследование посвящено вирусу Stuxnet, за которым стоят крупнейшие политические силы и который по своей разрушительной мощи сопоставим с ядерной бомбой. Подробная информация…
У меня есть интересное предложение по теме для следующего из митапов:
"Перспективы миграции для разработчиков на более развитые рынки (insourcing onsite working) и есть ли в этом смысл в сравнении с удалённой работой (outsourcing, freelance)".
Голосование за тему в группе Линуксоидов KG (@KGLUG):
https://telegram.me/KGLUG/381
Очень хочется услышать мнение, pros and cons, и узнать об опыте наших ребят, попробовавших и прошедших через это!
@andrcmdr
@akhmedovilyusha
@konstantin_zo
@DanielVartanov
@rkononov
@hinex
"Перспективы миграции для разработчиков на более развитые рынки (insourcing onsite working) и есть ли в этом смысл в сравнении с удалённой работой (outsourcing, freelance)".
Голосование за тему в группе Линуксоидов KG (@KGLUG):
https://telegram.me/KGLUG/381
Очень хочется услышать мнение, pros and cons, и узнать об опыте наших ребят, попробовавших и прошедших через это!
@andrcmdr
@akhmedovilyusha
@konstantin_zo
@DanielVartanov
@rkononov
@hinex
Technologique
Посмотрел реально интересный фильм о современных целевых кибератаках (APT, advanced persistent threat) https://www.kinopoisk.ru/film/961101/ Но реальность уже превзошла кино! https://github.com/hackedteam?tab=repositories Stuxnet, Flame и Duku это только…
https://pbs.twimg.com/media/B9_c6RWCUAAoA_O.png:large
https://twitter.com/CyberAuthority/status/567414973500903424
https://twitter.com/CyberAuthority/status/567414973500903424
Technologique
У меня есть интересное предложение по теме для следующего из митапов: "Перспективы миграции для разработчиков на более развитые рынки (insourcing onsite working) и есть ли в этом смысл в сравнении с удалённой работой (outsourcing, freelance)". Голосование…
Тема смысла смены локации и переезда на место работы для программистов, versus удалённой работы, весьма интересна - это совсем не техническая тема, но очень волнующая многих!
По части технологий ещё нужно по безопасности, и отдельно по анализу больших данных, нейросетям и deep machine learning митапы провести 👍
Я пока только Torch и Leaf DML фреймворки ковырял и скилы у меня в этом плане пока только базовые
Поэтому если кому интересна тема DL/ML голосуйте - https://telegram.me/KGLUG/403, а у кого есть продвинутые скиллы в этой области - вэлкам делиться опытом! 👍
По части технологий ещё нужно по безопасности, и отдельно по анализу больших данных, нейросетям и deep machine learning митапы провести 👍
Я пока только Torch и Leaf DML фреймворки ковырял и скилы у меня в этом плане пока только базовые
Поэтому если кому интересна тема DL/ML голосуйте - https://telegram.me/KGLUG/403, а у кого есть продвинутые скиллы в этой области - вэлкам делиться опытом! 👍
Forwarded from Town.kg - События Кыргызстана
Meetup #17: Обеспечение информационной безопасности в интернет проектах.
В это воскресенье мы запускаем серию митапов по информационной безопасности и computer forensics.
Первоначально речь пойдет о базовом обеспечении информационной безопасности в сетевых веб проектах для их разработчиков.
Поговорим о базовых концепциях безопасности, почему возникают баги, приводящие к уязвимостям в приложениях и как их не допускать, обсудим методы защиты сетевых приложений.
С нами вместе будет Антон Кирсанов (@akirsanov).
Митап запланирован как обычно на 19 часов вечера.
Ваши вопросы по теме вы можете оставлять в форме: https://goo.gl/forms/H5CCU91Wh9Ib8qZs2
Также можно писать вопросы в группы @DEVKG и @KGLUG
Дата и время проведения митапа: 2016-08-07@19:00 (UTC+6)
PS: Если тема будет интересна сообществу и получит позитивный отклик, то в дальнейшем мы планируем расширять её в следующих направлениях: защищённое хранение чувствительных данных, предотвращение утечек данных, безопасная передача данных, сетевой обмен, противодействие перехвату потоков данных, предотвращение сетевых вторжений, обеспечение защиты и устойчивой работы сетевых приложений, безопасной обработки данных в памяти, предотвращение удалённых инъекций, эскалации привелегий и удалённого исполнения кода.
В это воскресенье мы запускаем серию митапов по информационной безопасности и computer forensics.
Первоначально речь пойдет о базовом обеспечении информационной безопасности в сетевых веб проектах для их разработчиков.
Поговорим о базовых концепциях безопасности, почему возникают баги, приводящие к уязвимостям в приложениях и как их не допускать, обсудим методы защиты сетевых приложений.
С нами вместе будет Антон Кирсанов (@akirsanov).
Митап запланирован как обычно на 19 часов вечера.
Ваши вопросы по теме вы можете оставлять в форме: https://goo.gl/forms/H5CCU91Wh9Ib8qZs2
Также можно писать вопросы в группы @DEVKG и @KGLUG
Дата и время проведения митапа: 2016-08-07@19:00 (UTC+6)
PS: Если тема будет интересна сообществу и получит позитивный отклик, то в дальнейшем мы планируем расширять её в следующих направлениях: защищённое хранение чувствительных данных, предотвращение утечек данных, безопасная передача данных, сетевой обмен, противодействие перехвату потоков данных, предотвращение сетевых вторжений, обеспечение защиты и устойчивой работы сетевых приложений, безопасной обработки данных в памяти, предотвращение удалённых инъекций, эскалации привелегий и удалённого исполнения кода.
Town.kg - События Кыргызстана
Meetup #17: Обеспечение информационной безопасности в интернет проектах. В это воскресенье мы запускаем серию митапов по информационной безопасности и computer forensics. Первоначально речь пойдет о базовом обеспечении информационной безопасности в сетевых…
Прямая трансляция начинается уже сейчас!
https://youtu.be/fxolIvLI5dM
https://youtube.com/DevelopersKG/live
https://youtu.be/fxolIvLI5dM
https://youtube.com/DevelopersKG/live
YouTube
Meetup #17: Информационная безопасность в проектах
Средства обеспечения информационной безопасности в проектах
Сегодня мы запускаем серию митапов по информационной безопасности и computer forensics.
Первоначально речь пойдет о базовом обеспечении информационной безопасности в сетевых веб проектах для их…
Сегодня мы запускаем серию митапов по информационной безопасности и computer forensics.
Первоначально речь пойдет о базовом обеспечении информационной безопасности в сетевых веб проектах для их…
Forwarded from addmeto
Ребята из CheckPoint описывают новую уязвимость, с помощью которой можно получить рутовый доступ ко всему в андроидных устройствах с qualcommовским чипсетом. Из интересного - суперзащищенные BlackBerry Priv и Blackphone (а так же оба последних нексуса) подвержены этой уязвимости. По ссылке pdf, осторожно https://www.checkpoint.com/downloads/resources/quadRooter-vulnerability-research-report.pdf
Town.kg - События Кыргызстана
Meetup #17: Обеспечение информационной безопасности в интернет проектах. В это воскресенье мы запускаем серию митапов по информационной безопасности и computer forensics. Первоначально речь пойдет о базовом обеспечении информационной безопасности в сетевых…
YouTube
Meetup #18: Информационная безопасность в интернет проектах
Обеспечение информационной безопасности в интернет проектах Рекомендуем ознакомится с первой частью митапа - https://youtu.be/fxolIvLI5dM Вопросы из формы - ...
Для тех кто спрашивал и интересовался про векторы атак на Windows и удалённую эскалацию привелегий
Как раз недавно с товарищем об этом говорили
Итак, митап 2600 в Москве
http://2600.su
https://2600.com
http://kitsune.online/securitystream/32-obhod-uac-i-load-untrusted-code-to-signed-trusted-code-and-level-up-to-system-on-fly.html
Презентация - http://kitsune.online/src/UAC.potx
Any windows BackDooring;) - http://kitsune.online/src/Add-RegBackdoor.ps1
FuckUac/FuckSystem - http://kitsune.online/src/invoke-uac-me.ps1
Windows Shim DB add our malware - http://kitsune.online/src/shim.cpp
Russian/English Add U ass to SYSTEM -http://kitsune.online/src/UAC.potx
Как раз недавно с товарищем об этом говорили
Итак, митап 2600 в Москве
http://2600.su
https://2600.com
http://kitsune.online/securitystream/32-obhod-uac-i-load-untrusted-code-to-signed-trusted-code-and-level-up-to-system-on-fly.html
Презентация - http://kitsune.online/src/UAC.potx
Any windows BackDooring;) - http://kitsune.online/src/Add-RegBackdoor.ps1
FuckUac/FuckSystem - http://kitsune.online/src/invoke-uac-me.ps1
Windows Shim DB add our malware - http://kitsune.online/src/shim.cpp
Russian/English Add U ass to SYSTEM -http://kitsune.online/src/UAC.potx
Technologique
https://pbs.twimg.com/media/B9_c6RWCUAAoA_O.png:large https://twitter.com/CyberAuthority/status/567414973500903424
Разбор утечки исходного кода, который был заявлен как инструментарий нашумевшей Equation Group, происходит тут:
https://telegram.me/equationgroupleak
Summary Info here:
http://95.183.9.51
Наша группа безопасности находится тут:
https://telegram.me/joinchat/BldbH0AKvjMidbDQBGPCQQ
https://telegram.me/equationgroupleak
Summary Info here:
http://95.183.9.51
Наша группа безопасности находится тут:
https://telegram.me/joinchat/BldbH0AKvjMidbDQBGPCQQ
Новость на злобу дня...
Скорости доступа у нас в КР и так низкие по общемировым меркам, 10 Мбит/с в мир считается нормой, а тут ещё и цены тарифов более чем в два раза повысят!
Во всём виноват жадный Вымпелком 😡 у которого "денег нету, длинный шмель" 🐝 после штрафов в Европе
Помню была крутая идея построить транзитный канал из Китая в Россию через наш центральносреднеазиатский бэкбон KyrNet.kg (Kyrgyzstan Online), но идея заглохла в 2005-м по известным причинам, а KyrNet.kg тихо почил.
Уже гораздо позже, в 2009-2010-м году, у КыргызТелекома также не получилось построить несущую сеть и расширить каналы в Китай.
http://zanoza.kg/doc/342769_iz_za_kazahstana_ceny_na_internet_v_kyrgyzstane_mogyt_vyrasti_v_dva_raza.html
http://diesel.elcat.kg/index.php?showtopic=246518110
http://www.aknet.kg/novosti/363_srochnaya_novost/
http://www.aknet.kg/novosti/366_vajnoe_soobschenie/
http://megaline.kg/category/news/
Скорости доступа у нас в КР и так низкие по общемировым меркам, 10 Мбит/с в мир считается нормой, а тут ещё и цены тарифов более чем в два раза повысят!
Во всём виноват жадный Вымпелком 😡 у которого "денег нету, длинный шмель" 🐝 после штрафов в Европе
Помню была крутая идея построить транзитный канал из Китая в Россию через наш центральносреднеазиатский бэкбон KyrNet.kg (Kyrgyzstan Online), но идея заглохла в 2005-м по известным причинам, а KyrNet.kg тихо почил.
Уже гораздо позже, в 2009-2010-м году, у КыргызТелекома также не получилось построить несущую сеть и расширить каналы в Китай.
http://zanoza.kg/doc/342769_iz_za_kazahstana_ceny_na_internet_v_kyrgyzstane_mogyt_vyrasti_v_dva_raza.html
http://diesel.elcat.kg/index.php?showtopic=246518110
http://www.aknet.kg/novosti/363_srochnaya_novost/
http://www.aknet.kg/novosti/366_vajnoe_soobschenie/
http://megaline.kg/category/news/
Релиз Go 1.7
https://blog.golang.org/go1.7
https://golang.org/doc/go1.7#compiler
Из новшеств - новый бэкэнд компилятора с промежуточной SSA (static single assignment) оптимизацией, генерирующий более компактный и быстрый код, а также ускоряющий работу горутин и уменьшающий latency в GC.
Улучшен сетевой стек стандартной библиотеки.
Также улучшен фронтэнд компилятора для ускорения импорта, динамического связывания и разрешения зависимостей в исходниках проекта при компиляции и сборке.
https://blog.golang.org/go1.7
https://golang.org/doc/go1.7#compiler
Из новшеств - новый бэкэнд компилятора с промежуточной SSA (static single assignment) оптимизацией, генерирующий более компактный и быстрый код, а также ускоряющий работу горутин и уменьшающий latency в GC.
Улучшен сетевой стек стандартной библиотеки.
Также улучшен фронтэнд компилятора для ускорения импорта, динамического связывания и разрешения зависимостей в исходниках проекта при компиляции и сборке.
Technologique
Итак, вчера с утра по нашему времени вышел второй сезон сериала "Мистер Робот". Серии будут выходить в штатах каждую среду вечером, в 10 часов по восточному времени и 9 часов по центральному с повтором после часа ночи. У нас в Бишкеке по нашему времени первый…
Интересные времена настали, интересные... - Mr.RobotМистер Робот продлён на третий сезон!
https://www.instagram.com/p/BJLknNEBpIH/
Лишь бы Сэм Эсмэйл не уронил планку сценария!
PS:
eps2.2_init1.asec - действительно интересная и глубокая по своему смыслу серия, раскрывающая происхождение fsociety и самого Мистера Робота!
eps2.3_logic_b0mb.hc - весьма внятно на скринах показан сценарий удалённого запуска shell кода
Над скринами работают серьёзные ребята!
Сам я никогда не видел чтобы что-то подобное показывали массам по TV да ещё чтобы так художественно было снято - только на конференциях по безопасности, чаще black-hat
Про кино об информационной безопасности я вообще промолчу, если только документальное - https://telegram.me/technologique/537
Instagram
Mr. Robot
Our revolution is far from over. #MrRobot has been renewed for Season 3.