👺 MS Active Directory. Атаки на домен.
💬 При проведении тестирования на проникновение, мы довольно часто выявляем ошибки в конфигурации домена. Хотя многим это не кажется критичным, в реальности же такие неточности могут стать причиной компрометации всего домена 🤷🏻♂️
📌 В этой статье мы рассмотрим несколько видов атак на Active Directory, а также используемые ⚙️ инструменты.☝🏻Это ни в коем случае нельзя считать полным пособием по всем видам атак и инструментам, их действительно очень много, и это тяжело уместить в рамках одной статьи ⤵️
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный материал по данной теме....
▪️ Как учиться пентесту. Советы экспертов и авторов журнала «Хакер».
▪️ Разбираем атаки на Microsoft Active Directory. Техники проникновения и детекта.
▪️ Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий.
▪️ Обзор площадок для практики навыков этичного хакера.
#hack #Пентест #Active_directory
Telegraph
MS Active Directory. Атаки на домен.
При проведении тестирований на проникновение мы довольно часто выявляем ошибки в конфигурации домена. Хотя многим это не кажется критичным, в реальности же такие неточности могут стать причиной компрометации всего домена. К примеру, по итогам пентеста в одной…
👨🏻💻 Тестирование на проникновение | Active Directory.
📌 Цель теста на проникновение состоит в том, чтобы выявить любой возможный вектор атаки который 👺злоумышленник будет использовать для взлома сети. Дело не только в том, чтобы получить права администратора домена, а затем выйти 👣
❗️Теперь, когда у нас есть цель, мы должны выполнить несколько шагов для ее достижения ⤵️
💬 В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал...
👺 MS Active Directory. Атаки на домен.
👁 Используем NMAP для обхода сетевых средств защиты.
🔎 Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий.
#Пентест #Active_Directory #nmap
📌 Цель теста на проникновение состоит в том, чтобы выявить любой возможный вектор атаки который 👺злоумышленник будет использовать для взлома сети. Дело не только в том, чтобы получить права администратора домена, а затем выйти 👣
❗️Теперь, когда у нас есть цель, мы должны выполнить несколько шагов для ее достижения ⤵️
💬 В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал...
👺 MS Active Directory. Атаки на домен.
👁 Используем NMAP для обхода сетевых средств защиты.
В данной статье мы поговорим о том как грамотно использовать специфические особенности Nmap для обхода IDS\IPS, Firewall средств защиты корпоративного периметра.
👁 NMAP в практике Пентеста.🔎 Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий.
#Пентест #Active_Directory #nmap
Telegraph
Тестирование на проникновение | Active Directory.
Цель теста на проникновение состоит в том, чтобы выявить любой возможный вектор атаки, который злоумышленник будет использовать для взлома сети. Дело не только в том, чтобы получить права администратора домена, а затем выйти. Теперь, когда у нас есть цель…
👺 Атаки на Active Directory.
📌 Чтобы скомпрометировать контроллер домена, мало найти известную 👾 уязвимость, получить учетные данные пользователя или обнаружить ошибку в настройке политики безопасности. Это обеспечит тебе минимальный доступ, но его может не хватить для достижения всех намеченных целей 🤷🏻♂️
☝🏻 Поэтому залог успешной атаки — получение повышенных системных привилегий в Active Directory. О методах решения этой увлекательной задачи мы и поговорим ⤵️
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Как гласит военная наука, имеющая много общего с хакерским ремеслом, прежде чем ввязаться в сражение, нужна разведка местности. О том, как извлечь пользовательские данные в Active Directory, читай в статье «Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий».
📌 Дополнительный, полезный материал...
☠️ Получение учетных данных Администратора или несколько способов работы с Mimikatz.
В этой статье рассмотрим варианты использования, что такое Mimikatz, описание основных команд Mimikatz а так же, варианты защиты от атаки.
👨🏻💻 Тестирование на проникновение | Active Directory.
В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
👁 Используем NMAP для обхода сетевых средств защиты.
В данной статье мы поговорим о том как грамотно использовать специфические особенности Nmap для обхода IDS\IPS, Firewall средств защиты корпоративного периметра.
#Active_Directory
Telegraph
Атаки на Active Directory.
Пароли из SYSVOL и GPP. На каждом компьютере с Windows, который работает в сети с Active Directory, имеется встроенная учетная запись администратора, защищенная паролем. Одно из стандартных требований безопасности — регулярно менять этот пароль. Казалось…
🔎 Методы защиты от обнаружения, при атаке на домен.
☝🏻 Чтобы избежать подобного развития событий, настало время рассмотреть методы защиты от обнаружения.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал по данной теме...
☠️ Получение учетных данных Администратора или несколько способов работы с Mimikatz.
Поговорим на тему использования, уже дjвольно старой, и очень нашумевшей, но до сих пор актуальной утилиты Mimikatz позволяющей утягивать пароли от Windows систем весьма простым и удобным способом
👺 Атаки на Active Directory.
Залог успешной атаки — получение повышенных системных привилегий в Active Directory. О методах решения этой увлекательной задачи мы и поговорим.
👨🏻💻 Тестирование на проникновение | Active Directory.
В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
🔎 Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий.
Разберем все лазейки и методы, с помощью которых можно получить информацию для проведения атак на пользователей, повышения привилегий, бокового продвижения и захвата сети в целом.
#hack #Пентест #pentest #Active_Directory #Хакер
💬 Приветствую тебя user_name.
‼️ Предположим, что ты успешно провёл разведку, повысил собственные привилегии, продвинулся, куда только захотел, и в итоге сумел захватить всю сеть. Но вот проблема: тебя обнаружили, отрезали от сети и поймали.☝🏻 Чтобы избежать подобного развития событий, настало время рассмотреть методы защиты от обнаружения.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал по данной теме...
☠️ Получение учетных данных Администратора или несколько способов работы с Mimikatz.
Поговорим на тему использования, уже дjвольно старой, и очень нашумевшей, но до сих пор актуальной утилиты Mimikatz позволяющей утягивать пароли от Windows систем весьма простым и удобным способом
👺 Атаки на Active Directory.
Залог успешной атаки — получение повышенных системных привилегий в Active Directory. О методах решения этой увлекательной задачи мы и поговорим.
👨🏻💻 Тестирование на проникновение | Active Directory.
В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
🔎 Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий.
Разберем все лазейки и методы, с помощью которых можно получить информацию для проведения атак на пользователей, повышения привилегий, бокового продвижения и захвата сети в целом.
#hack #Пентест #pentest #Active_Directory #Хакер
Telegraph
Методы защиты от обнаружения, при атаке на домен.
Как известно, любая атака выполняется в несколько этапов. Мы успешно провели разведку, повысили собственные привилегии, продвинулись, куда только захотели, и в итоге сумели захватить всю сеть. Но вот проблема: нас обнаружили, отрезали от сети и поймали. Чтобы…
👺 Атака на домен. Обманываем средства обнаружения.
☝🏻 Предыдущие части этого цикла статей про атаки на Active Directory будут в дополнительном материале. Погнали...
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал по данной теме...
🔎 Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий.
Благодаря этой статье, ты узнаешь все лазейки и методы, с помощью которых можно получить информацию для проведения атак на пользователей, повышения привилегий, бокового продвижения и захвата сети в целом. Используй эти знания с умом!
🔎 Методы защиты от обнаружения, при атаке на домен.
Предположим, что ты успешно провёл разведку, повысил собственные привилегии, продвинулся, куда только захотел, и в итоге сумел захватить всю сеть. Но вот проблема: тебя обнаружили, отрезали от сети и поймали. Что будешь делать ? Твои действия ?
☠️ Получение учетных данных Администратора или несколько способов работы с Mimikatz.
В этой статье рассмотрим варианты использования, что такое Mimikatz, описание основных команд Mimikatz а так же, варианты защиты от атаки.
👨🏻💻 Тестирование на проникновение | Active Directory.
В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
#ad #Пентест #Active_Directory
💬 Приветствую тебя user_name.
❗️ Проникнуть в сеть под управлением Active Directory — это только половина успеха. Другая важнейшая задача — оставаться в этой сети незамеченным как можно дольше. Поэтому сегодня мы разберем техники скрытия атаки от конкретных средств обнаружения и реагирования.☝🏻 Предыдущие части этого цикла статей про атаки на Active Directory будут в дополнительном материале. Погнали...
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал по данной теме...
🔎 Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий.
Благодаря этой статье, ты узнаешь все лазейки и методы, с помощью которых можно получить информацию для проведения атак на пользователей, повышения привилегий, бокового продвижения и захвата сети в целом. Используй эти знания с умом!
🔎 Методы защиты от обнаружения, при атаке на домен.
Предположим, что ты успешно провёл разведку, повысил собственные привилегии, продвинулся, куда только захотел, и в итоге сумел захватить всю сеть. Но вот проблема: тебя обнаружили, отрезали от сети и поймали. Что будешь делать ? Твои действия ?
☠️ Получение учетных данных Администратора или несколько способов работы с Mimikatz.
В этой статье рассмотрим варианты использования, что такое Mimikatz, описание основных команд Mimikatz а так же, варианты защиты от атаки.
👨🏻💻 Тестирование на проникновение | Active Directory.
В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
#ad #Пентест #Active_Directory
Telegraph
Атака на домен. Обманываем средства обнаружения.
Проникнуть в сеть под управлением Active Directory — это только половина успеха. Другая важнейшая задача — оставаться в этой сети незамеченным как можно дольше. Поэтому сегодня мы разберем техники скрытия атаки от конкретных средств обнаружения и реагирования.…
👨🏻💻 Арсенал пентестера. Утилиты для детекта операционки на удаленном хосте.
☝🏻 Из этой статьи ты узнаешь про семь средств, которые помогают на этом этапе, и заодно увидишь, как именно они вычисляют операционку.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал...
🔗 Слабое звено. Как правильно использовать фишинговые рассылки в рамках пентеста.
Самый уязвимый компонент любой информационной системы располагается между компьютерным креслом и клавиатурой. Человек бывает рассеян, невнимателен, недостаточно информирован, поэтому часто становится мишенью фишинговых атак, результаты которых порой весьма плачевны.
👨🏻💻 Тестирование на проникновение | Active Directory.
В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
📚 Полный курс по этичному хакингу с Nmap. Нэйтан Хаус.
Установка Nmap и настройка облачной лаборатории, Основы Nmap, спецификация целей и состояния портов, Техники сканирования Nmap, Спецификация портов, обнаружение служб, версий и операционной системы и многое другое...
⚙️ Обзор основных инструментов пентестера. Пост-эксплуатация в Linux.
Рассмотрим самые популярные и проверенные в практике пентеста рабочие инструменты используемые на фазе пост-эксплуатации в Linux.
‼️ Еще больше полезной информации ты можешь найти по хэштегу в нашей группе #Пентест #Active_Directory #ИБ #Курс
Ваш @Social_Engineering
💬 Приветствую тебя user_name.
▪️ Первая стадия пентеста — это, как известно, разведка. Только установив, какая система работает на удаленном хосте, можно начинать искать в ней лазейки. ☝🏻 Из этой статьи ты узнаешь про семь средств, которые помогают на этом этапе, и заодно увидишь, как именно они вычисляют операционку.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал...
🔗 Слабое звено. Как правильно использовать фишинговые рассылки в рамках пентеста.
Самый уязвимый компонент любой информационной системы располагается между компьютерным креслом и клавиатурой. Человек бывает рассеян, невнимателен, недостаточно информирован, поэтому часто становится мишенью фишинговых атак, результаты которых порой весьма плачевны.
👨🏻💻 Тестирование на проникновение | Active Directory.
В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
📚 Полный курс по этичному хакингу с Nmap. Нэйтан Хаус.
Установка Nmap и настройка облачной лаборатории, Основы Nmap, спецификация целей и состояния портов, Техники сканирования Nmap, Спецификация портов, обнаружение служб, версий и операционной системы и многое другое...
⚙️ Обзор основных инструментов пентестера. Пост-эксплуатация в Linux.
Рассмотрим самые популярные и проверенные в практике пентеста рабочие инструменты используемые на фазе пост-эксплуатации в Linux.
‼️ Еще больше полезной информации ты можешь найти по хэштегу в нашей группе #Пентест #Active_Directory #ИБ #Курс
Ваш @Social_Engineering
Telegraph
Арсенал пентестера. Утилиты для детекта операционки на удаленном хосте.
Первая стадия пентеста — это, как известно, разведка. Только установив, какая система работает на удаленном хосте, можно начинать искать в ней лазейки. Из этой статьи ты узнаешь про семь средств, которые помогают на этом этапе, и заодно увидишь, как именно…
👺 Атаки на домен. Сохраняем доступ.
‼️ В сегодняшней статье мы разберем способы сохранить административный доступ, даже если администратор сменил пароли или разрешения.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал...
🔎 Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий.
Представь, что кто-то проводит атаку на корпоративную сеть Windows. Вначале у злоумышленника либо мало привилегий в домене, либо их вовсе нет. Поэтому искать учетные записи и службы он будет без повышенных привилегий, то есть не от имени администратора домена или локального администратора. О том, как производится разведка в среде Active Directory, мы и поговорим.
🔎 Методы защиты от обнаружения, при атаке на домен.
Как известно, любая атака выполняется в несколько этапов. Мы успешно провели разведку, повысили собственные привилегии, продвинулись, куда только захотели, и в итоге сумели захватить всю сеть. Но вот проблема: нас обнаружили, отрезали от сети и поймали. Чтобы избежать подобного развития событий, настало время рассмотреть методы защиты от обнаружения.
🔐 Защита от детекта в Active Directory. Уклоняемся от обнаружения при атаке на домен
Проникнуть в сеть под управлением Active Directory — это только половина успеха. Другая важнейшая задача — оставаться в этой сети незамеченным как можно дольше. Поэтому сегодня мы разберем техники скрытия атаки от конкретных средств обнаружения и реагирования.
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #ad #hack #взлом #Пентест #Active_Directory
Ваш @Social_Engineering
💬 Приветствую тебя user_name.
☝🏻 Представь, что мы скомпрометировали привилегированные учетные записи, используя разные техники повышения привилегий, распространились по сети, скрылись от средств обнаружения, но неожиданно потеряли контроль над доменом, потому что администратор по какой-то причине сменил пароль!‼️ В сегодняшней статье мы разберем способы сохранить административный доступ, даже если администратор сменил пароли или разрешения.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал...
🔎 Разведка в Active Directory. Получаем пользовательские данные в сетях Windows без привилегий.
Представь, что кто-то проводит атаку на корпоративную сеть Windows. Вначале у злоумышленника либо мало привилегий в домене, либо их вовсе нет. Поэтому искать учетные записи и службы он будет без повышенных привилегий, то есть не от имени администратора домена или локального администратора. О том, как производится разведка в среде Active Directory, мы и поговорим.
🔎 Методы защиты от обнаружения, при атаке на домен.
Как известно, любая атака выполняется в несколько этапов. Мы успешно провели разведку, повысили собственные привилегии, продвинулись, куда только захотели, и в итоге сумели захватить всю сеть. Но вот проблема: нас обнаружили, отрезали от сети и поймали. Чтобы избежать подобного развития событий, настало время рассмотреть методы защиты от обнаружения.
🔐 Защита от детекта в Active Directory. Уклоняемся от обнаружения при атаке на домен
Проникнуть в сеть под управлением Active Directory — это только половина успеха. Другая важнейшая задача — оставаться в этой сети незамеченным как можно дольше. Поэтому сегодня мы разберем техники скрытия атаки от конкретных средств обнаружения и реагирования.
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #ad #hack #взлом #Пентест #Active_Directory
Ваш @Social_Engineering
Telegraph
Атаки на домен. Сохраняем доступ.
Представь, что мы скомпрометировали привилегированные учетные записи, используя разные техники повышения привилегий, распространились по сети, скрылись от средств обнаружения, но неожиданно потеряли контроль над доменом, потому что администратор по какой…
👨🏻💻 Сохраняем доступ. Бэкдоры в Active Directory.
🔖 В этой статье мы рассмотрим использование групповой политики и некоторых методов внедрения в критические процессы для поддержания привилегированного доступа.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал...
⚙️ Арсенал пентестера. Утилиты для детекта операционки на удаленном хосте.
Первая стадия пентеста — это, как известно, разведка. Только установив, какая система работает на удаленном хосте, можно начинать искать в ней лазейки. Из этой статьи ты узнаешь про семь средств, которые помогают на этом этапе, и заодно увидишь, как именно они вычисляют операционку.
🔑 Тестирование на проникновение | Active Directory.
В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
👺 Атака на домен. Обманываем средства обнаружения.
Проникнуть в сеть под управлением Active Directory — это только половина успеха. Другая важнейшая задача — оставаться в этой сети незамеченным как можно дольше. Поэтому сегодня мы разберем техники скрытия атаки от конкретных средств обнаружения и реагирования.
☠️ Получение учетных данных Администратора или несколько способов работы с Mimikatz.
В этой статье рассмотрим варианты использования, что такое Mimikatz, описание основных команд Mimikatz а так же, варианты защиты от атаки.
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #ad #hack #взлом #Пентест #Active_Directory #Хакер
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
💬 Приветствую тебя user_name.
👺 Во время атаки на инфраструктуру Active Directory очень важно сохранить полученный доступ. Для этого используются различные методы и средства, в том числе — особенности групповых политик и бэкдоры. 🔖 В этой статье мы рассмотрим использование групповой политики и некоторых методов внедрения в критические процессы для поддержания привилегированного доступа.
👨🏻💻 Читать в telegra.ph | Зеркало
📌 Дополнительный, полезный материал...
⚙️ Арсенал пентестера. Утилиты для детекта операционки на удаленном хосте.
Первая стадия пентеста — это, как известно, разведка. Только установив, какая система работает на удаленном хосте, можно начинать искать в ней лазейки. Из этой статьи ты узнаешь про семь средств, которые помогают на этом этапе, и заодно увидишь, как именно они вычисляют операционку.
🔑 Тестирование на проникновение | Active Directory.
В данной статье разберём определенные инструменты и алгоритм наших действий для получения необходимых прав пользователя.
👺 Атака на домен. Обманываем средства обнаружения.
Проникнуть в сеть под управлением Active Directory — это только половина успеха. Другая важнейшая задача — оставаться в этой сети незамеченным как можно дольше. Поэтому сегодня мы разберем техники скрытия атаки от конкретных средств обнаружения и реагирования.
☠️ Получение учетных данных Администратора или несколько способов работы с Mimikatz.
В этой статье рассмотрим варианты использования, что такое Mimikatz, описание основных команд Mimikatz а так же, варианты защиты от атаки.
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #ad #hack #взлом #Пентест #Active_Directory #Хакер
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
Telegraph
Сохраняем доступ. Бэкдоры в Active Directory.
Во время атаки на инфраструктуру Active Directory очень важно сохранить полученный доступ. Для этого используются различные методы и средства, в том числе — особенности групповых политик и бэкдоры. В этой статье мы рассмотрим использование групповой политики…
🧩 Powershell Empire.
⚙️ Empire агенты полностью работают в оперативной памяти и их сложно детектировать средствами защиты, т.е. антивирусным ПО и системами предотвращения вторжений из-за того, что они написаны на скриптовом языке и во время выполнения между агентом и антивирусным ПО стоит интерпретатор скриптового языка, в отличие от классических пейлоадов, скомпилированных в ассемблер и исполняемый файл.
📌 Этот фреймворк активно используется как для пост-эксплутации в Windows, Linux и macOS системах, так и при создании фишинговых/социотехнических кампаниях.
➖ Если ты используешь Kali Linux, то для установки этого фреймворка потребуется выполнить команду:
➖ Интеграция с Metasploit Framework;
➖ Повышение привилегий;
➖ Сбор информации об атакованной системе и эксфильтрация данных;
➖ Закрепление в системе;
➖ Запись звука с интегрированного микрофона;
➖ Сохранение скриншотов;
➖ Извлечение Windows паролей и хешей;
и многое другое.....
📌 В Empire встроен инструмент EmailRaider, который предназначен для просмотра и отправки фишинговых писем с помощью собственного клиента Outlook от имени пользователя.
📌 DeathStar — это скрипт Python, использующий API-интерфейс RESTful Empire для автоматизации атак в среде Active Directory.
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #Powershell #hack #Взлом #Пентест #Active_Directory
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
💬 Приветствую тебя user_name.
🔖 Powershell Empire предоставляет модульную платформу для пост-эксплуатации, используя возможности средства автоматизации ОС Windows PowerShell. ⚙️ Empire агенты полностью работают в оперативной памяти и их сложно детектировать средствами защиты, т.е. антивирусным ПО и системами предотвращения вторжений из-за того, что они написаны на скриптовом языке и во время выполнения между агентом и антивирусным ПО стоит интерпретатор скриптового языка, в отличие от классических пейлоадов, скомпилированных в ассемблер и исполняемый файл.
📌 Этот фреймворк активно используется как для пост-эксплутации в Windows, Linux и macOS системах, так и при создании фишинговых/социотехнических кампаниях.
➖ Если ты используешь Kali Linux, то для установки этого фреймворка потребуется выполнить команду:
sudo apt install powershell-empire➖ Если ты используешь другую систему, то для установки выполни команды:
git clone https://github.com/BC-SECURITY/Empire.git
cd Empire
sudo ./setup/install.sh
▪️ Основные особенности:➖ Интеграция с Metasploit Framework;
➖ Повышение привилегий;
➖ Сбор информации об атакованной системе и эксфильтрация данных;
➖ Закрепление в системе;
➖ Запись звука с интегрированного микрофона;
➖ Сохранение скриншотов;
➖ Извлечение Windows паролей и хешей;
и многое другое.....
📌 В Empire встроен инструмент EmailRaider, который предназначен для просмотра и отправки фишинговых писем с помощью собственного клиента Outlook от имени пользователя.
📌 DeathStar — это скрипт Python, использующий API-интерфейс RESTful Empire для автоматизации атак в среде Active Directory.
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #Powershell #hack #Взлом #Пентест #Active_Directory
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
🔑 Атаки на двухфакторную аутентификацию в Windows.
👨🏻💻 В системах под управлением Windows можно зайти не только по логину и паролю, но и используя смарт-карту. В некоторых организациях, администраторы настраивают систему таким образом, что бы пользователь входил исключительно по смарт-карте. Доступ в систему осуществляется только тогда, когда пользователь предъявит смарт-карту с корректным сертификатом и введет PIN-код.
⚠️ В тот момент, когда в настройках учетной записи устанавливается атрибут, который отвечает за вход по смарт-карте, этой учетной записи назначается NT-хеш. Значение NT-хеша, не меняется при последующих подключениях к домену. При каждой аутентификации контроллер домена отправляет этот хеш на узел, к которому подключается пользователь.
➖ Суть в том, что атакующий может получить этот NT-хеш и использовать его для аутентификации методом pass the hash. В этом случае атакующему не нужна смарт-карта и PIN-код. Напоминаю, что хеш постоянный и атакующий получает возможность в любое время атаковать ресурсы домена с привилегиями скомпрометированной учетной записи.
☝🏻 Для того чтобы получить NT-хеш, ты можешь использовать Mimikatz на одном из узлов сети. Кроме NT-хеша и пароля пользователя, атакующий может получить и PIN-код смарт-карты в открытом виде.
🤷🏻♂️ По сути, если атакующий может запускать Mimikatz на одном из узлов сети, он получает возможность компрометировать учетные записи привилегированных пользователей домена — даже при использовании 2ФА. Механизмы авторизации в Windows построены таким образом, что, даже если нарушитель не сможет получить учетную запись администратора, он получит NT-хеш, значение которого послужит для аутентификации в обход 2ФА.
📌 Дополнительный материал...
➖ Архитектура смарт-карт: сведения о том, как включить связь с помощью смарт-карт и устройств чтения смарт-карт, которые могут отличаться в зависимости от поставщика, который их предоставил.
➖ Смарт-карты для службы Windows: сведения о том, как реализована служба смарт-карт для Windows.
➖ Атака Pass-the-hash — общее описание, история, меры противодействия и различные источники по данной теме.
➖ Описание Mimikatz ➕ Описание основных команд Mimikatz ➕ GitHub
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #Mimikatz #hack #Взлом #Пентест #Active_Directory
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
💬 Приветствую тебя user_name.
❗️ Для защиты учетных записей критически важных систем ( например, контроллер домена ) используют 2ФА. Как ты уже знаешь, любую систему защиты можно обойти, главное знать как ! 2ФА не исключение.👨🏻💻 В системах под управлением Windows можно зайти не только по логину и паролю, но и используя смарт-карту. В некоторых организациях, администраторы настраивают систему таким образом, что бы пользователь входил исключительно по смарт-карте. Доступ в систему осуществляется только тогда, когда пользователь предъявит смарт-карту с корректным сертификатом и введет PIN-код.
⚠️ В тот момент, когда в настройках учетной записи устанавливается атрибут, который отвечает за вход по смарт-карте, этой учетной записи назначается NT-хеш. Значение NT-хеша, не меняется при последующих подключениях к домену. При каждой аутентификации контроллер домена отправляет этот хеш на узел, к которому подключается пользователь.
➖ Суть в том, что атакующий может получить этот NT-хеш и использовать его для аутентификации методом pass the hash. В этом случае атакующему не нужна смарт-карта и PIN-код. Напоминаю, что хеш постоянный и атакующий получает возможность в любое время атаковать ресурсы домена с привилегиями скомпрометированной учетной записи.
☝🏻 Для того чтобы получить NT-хеш, ты можешь использовать Mimikatz на одном из узлов сети. Кроме NT-хеша и пароля пользователя, атакующий может получить и PIN-код смарт-карты в открытом виде.
🤷🏻♂️ По сути, если атакующий может запускать Mimikatz на одном из узлов сети, он получает возможность компрометировать учетные записи привилегированных пользователей домена — даже при использовании 2ФА. Механизмы авторизации в Windows построены таким образом, что, даже если нарушитель не сможет получить учетную запись администратора, он получит NT-хеш, значение которого послужит для аутентификации в обход 2ФА.
📌 Дополнительный материал...
➖ Архитектура смарт-карт: сведения о том, как включить связь с помощью смарт-карт и устройств чтения смарт-карт, которые могут отличаться в зависимости от поставщика, который их предоставил.
➖ Смарт-карты для службы Windows: сведения о том, как реализована служба смарт-карт для Windows.
➖ Атака Pass-the-hash — общее описание, история, меры противодействия и различные источники по данной теме.
➖ Описание Mimikatz ➕ Описание основных команд Mimikatz ➕ GitHub
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #Mimikatz #hack #Взлом #Пентест #Active_Directory
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
👨🏻💻 Intercepter-NG. Получение удаленного доступа в локальных сетях.
📌 Если тебя интересует мобильная версия Intercepter-NG, то можешь изучить функционал в нашем канале, перейдя по ссылке.
💬 Сегодня, хотелось бы порекомендовать тебе отличный видеоматериал, от создателя этого чуда, в котором ты узнаешь о работе Intercepter-NG, о способах получения удаленного доступа с помощью социальной инженерии, эксплуатации уязвимостей и брутфорсе RDP и VNS, MiTM атаки в локальных сетях, подробно разобран функционал для получения удаленного доступа и многое другое. Не упусти возможность, крайне много полезной и необходимой информации для изучения.
👁 Смотреть лекцию на YT.
‼️Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #wifi #mitm #hack #Active_Directory #Пентест
🖖🏻 Приветствую тебя user_name.
🧩 Intercepter-NG является многофункциональным сетевым сниффером. Может помочь тебе перехватить и проанализировать незашифрованное общение через WiFi сеть. проанализировать пакеты данных, захватывать сессии, SSL Strip соединения, отслеживать веб-активность твоей цели.📌 Если тебя интересует мобильная версия Intercepter-NG, то можешь изучить функционал в нашем канале, перейдя по ссылке.
💬 Сегодня, хотелось бы порекомендовать тебе отличный видеоматериал, от создателя этого чуда, в котором ты узнаешь о работе Intercepter-NG, о способах получения удаленного доступа с помощью социальной инженерии, эксплуатации уязвимостей и брутфорсе RDP и VNS, MiTM атаки в локальных сетях, подробно разобран функционал для получения удаленного доступа и многое другое. Не упусти возможность, крайне много полезной и необходимой информации для изучения.
👁 Смотреть лекцию на YT.
‼️Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #wifi #mitm #hack #Active_Directory #Пентест

😈 Крадем учетные данные. Mimikatz. Полезный материал по использованию.
🧩 Утилита Mimikatz позволяет извлечь пароли пользователей из памяти путем инъекции в
💬 Крайне много материала на тему данной утилиты, сегодня я собрал для тебя список необходимой информации, благодаря которой, ты можешь использовать данную утилиту на практике с целью ознакомления.
▪️ Репозиторий на GitHub.
▪️ Основные команды Mimikatz.
▪️ Описание, руководство, модули, примеры запуска и установка mimikatz.
▪️ Как взломать пароль Windows?
▪️ Расшифровка хранимых в Windows паролей с помощью mimikatz.
▪️ Материал для подробного изучения Mimikatz. Часть 1.
▪️ Материал для подробного изучения Mimikatz. Часть 2.
▪️ Дополнительный материал по Mimikatz.
‼️ Дополнительную информацию ты можешь найти по хештегам: #hack #Пентест #pentest #Active_Directory
🖖🏻 Приветствую тебя user_name.🔐 Определенные системные процессы в своих служебных целях используют пароли пользователей в открытом (или зашифрованном) виде. Пароли пользователей в зашифрованном виде хранятся в памяти ОС, а именно в памяти процесса
LSASS.EXE
🧮 Шифрование паролей реализовано с помощью стандартных Win32 функций Lsa ProtectMemory и Lsa UnprotectMemory которые предназначены для шифрования/расшифровки некоторого участка памяти.🧩 Утилита Mimikatz позволяет извлечь пароли пользователей из памяти путем инъекции в
lsass.exe библиотеки sekurlsa.dll из сохраненного дампа памяти компьютера либо файла гибернации. 💬 Крайне много материала на тему данной утилиты, сегодня я собрал для тебя список необходимой информации, благодаря которой, ты можешь использовать данную утилиту на практике с целью ознакомления.
▪️ Репозиторий на GitHub.
▪️ Основные команды Mimikatz.
▪️ Описание, руководство, модули, примеры запуска и установка mimikatz.
▪️ Как взломать пароль Windows?
▪️ Расшифровка хранимых в Windows паролей с помощью mimikatz.
▪️ Материал для подробного изучения Mimikatz. Часть 1.
▪️ Материал для подробного изучения Mimikatz. Часть 2.
▪️ Дополнительный материал по Mimikatz.
‼️ Дополнительную информацию ты можешь найти по хештегам: #hack #Пентест #pentest #Active_Directory
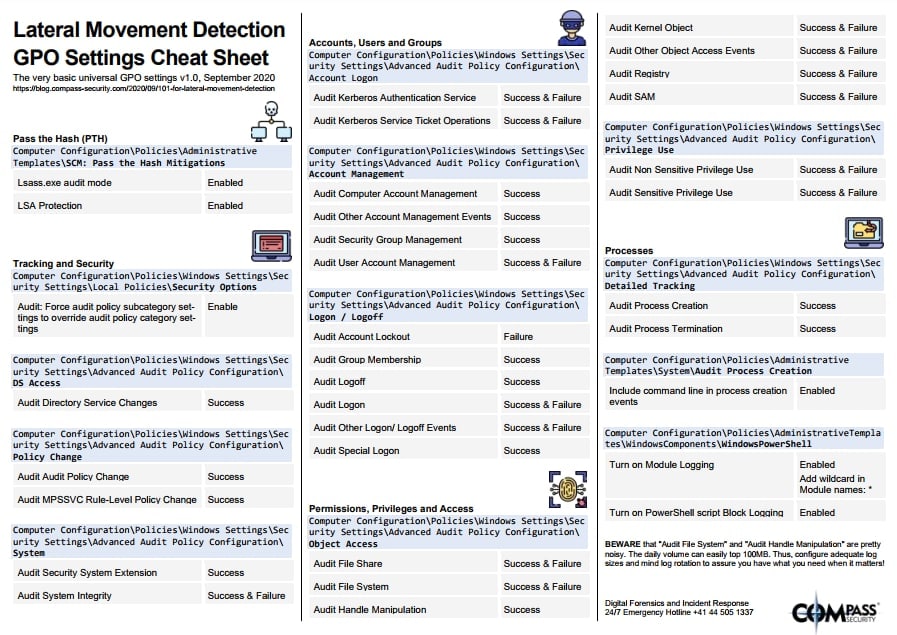
🔖 Lateral Movement Detection GPO Settings Cheat Sheet.
• Групповые политики могут рассказать очень многое об устройствах организации и могут включать параметры безопасности, разделы реестра, правила установки программного обеспечения, сценарии для запуска и завершения работы и т.д. Основное, на что мы должны обращать внимание - какие параметры активности детектирует защита.
• Ниже, будет представлена крутая шпаргалка от Compass Security, предназначенной для Blue Team, о том какие групповые политики должны быть активны для обнаружения перемещения атакующих по домену. Также, эта шпаргалка поможет и атакующей стороне. К примеру, если мы видим, что у "Turn on PowerShell script Block Logging" установлен флаг "Enabled" то из этого следует что все действия об обработке команд и сценариев PowerShell логируются, какой из этого следует вывод, я думаю ты прекрасно понимаешь.
‼️ Делись с друзьями, добавляй в избранное и включай уведомления чтобы не пропустить новый материал. Твой S.E. #Active_Directory
🖖🏻 Приветствую тебя user_name.💬 Во время атаки на инфраструктуру Active Directory очень важно сохранить полученный доступ. Для этого используются различные методы и средства, в том числе — особенности групповых политик и бэкдоры.
• Групповые политики могут рассказать очень многое об устройствах организации и могут включать параметры безопасности, разделы реестра, правила установки программного обеспечения, сценарии для запуска и завершения работы и т.д. Основное, на что мы должны обращать внимание - какие параметры активности детектирует защита.
• Ниже, будет представлена крутая шпаргалка от Compass Security, предназначенной для Blue Team, о том какие групповые политики должны быть активны для обнаружения перемещения атакующих по домену. Также, эта шпаргалка поможет и атакующей стороне. К примеру, если мы видим, что у "Turn on PowerShell script Block Logging" установлен флаг "Enabled" то из этого следует что все действия об обработке команд и сценариев PowerShell логируются, какой из этого следует вывод, я думаю ты прекрасно понимаешь.
‼️ Делись с друзьями, добавляй в избранное и включай уведомления чтобы не пропустить новый материал. Твой S.E. #Active_Directory
👨🏻💻 PowerShell в практике пентеста.
• Возвращаясь в Windows (а без этого иногда никак), понимаешь, что скрипты
• Как думаешь, почему именно PowerShell часто используется при взломе? Ну, как минимум потому, что PowerShell — это командная оболочка и несложный скриптовый язык, который используется во всех современных системах Windows. К тому же большинство команд исполняется в памяти, что может помочь избежать антивирусного детекта.
• Существуют отличные инструменты и фреймворки для работы с PowerShell. Например Powershell Empire который активно используется как для постэксплутации в Windows, Linux и macOS системах, так и при создании фишинговых/социотехнических кампаниях. Или PowerSploit — скрипты написанные на #PowerShell для пост эксплуатации Windows систем: https://github.com/PowerShellMafia/PowerSploit. Большой #CheatSheet по PowerSploit есть у нас в облаке, благодаря этим подсказкам ты сможешь с легкостью разобраться в модулях и командах. Также, обязательно ознакомься с дополнительным материалом: https://kali.tools/?p=1505
• PowerShell Commands for Pentesters — c помощью этих подсказок и команд, ты сможешь найти конфиденциальную информацию на жестких дисках, получить файлы конфигурации, сохраненные пароли, выполнить команды для повышения привилегий и многое другое.
• Не забывай что все команды, введенные в PowerShell хранятся открытым текстом в профиле пользователя по пути \AppData\Roaming\Microsoft\Windows\PowerShell\PSReadline\ConsoleHost_history.txt. С помощью этой информации ты можешь найти много полезных данных, начиная от конфигураций какой-либо системы, заканчивая паролями. Исходя из вышесказанного, ты должен понимать, что действия которые ты выполняешь в PS логируются в отрытом виде. Исправить эту ситуацию можно настройкой соответствующего флага.
‼️ На самом деле, информации по предназначению и реализации этого инструмента - великое множество. Но основной посыл и материал для изучения доступен в нашем канале по хэштегу #PowerShell. Делись с друзьями, добавляй в избранное и включай уведомления чтобы не пропустить новый материал. Твой S.E.
🖖🏻 Приветствую тебя user_name.• Пользователи UNIX и #Linux привыкли к тому, что под рукой всегда есть #Bash — универсальное и мощное средство, при помощи которого всего парой строк можно творить удивительные вещи.
• Возвращаясь в Windows (а без этого иногда никак), понимаешь, что скрипты
.bat хоть и хороши, но спасают не всегда. Windows PowerShell — это расширяемое средство автоматизации с открытыми исходниками, которое состоит из оболочки (командной строки), скриптового языка и имеет крепкие связи с продуктами Microsoft, будь то #Active_Directory или почтовый сервер Exchange. • Как думаешь, почему именно PowerShell часто используется при взломе? Ну, как минимум потому, что PowerShell — это командная оболочка и несложный скриптовый язык, который используется во всех современных системах Windows. К тому же большинство команд исполняется в памяти, что может помочь избежать антивирусного детекта.
• Существуют отличные инструменты и фреймворки для работы с PowerShell. Например Powershell Empire который активно используется как для постэксплутации в Windows, Linux и macOS системах, так и при создании фишинговых/социотехнических кампаниях. Или PowerSploit — скрипты написанные на #PowerShell для пост эксплуатации Windows систем: https://github.com/PowerShellMafia/PowerSploit. Большой #CheatSheet по PowerSploit есть у нас в облаке, благодаря этим подсказкам ты сможешь с легкостью разобраться в модулях и командах. Также, обязательно ознакомься с дополнительным материалом: https://kali.tools/?p=1505
• PowerShell Commands for Pentesters — c помощью этих подсказок и команд, ты сможешь найти конфиденциальную информацию на жестких дисках, получить файлы конфигурации, сохраненные пароли, выполнить команды для повышения привилегий и многое другое.
• Не забывай что все команды, введенные в PowerShell хранятся открытым текстом в профиле пользователя по пути \AppData\Roaming\Microsoft\Windows\PowerShell\PSReadline\ConsoleHost_history.txt. С помощью этой информации ты можешь найти много полезных данных, начиная от конфигураций какой-либо системы, заканчивая паролями. Исходя из вышесказанного, ты должен понимать, что действия которые ты выполняешь в PS логируются в отрытом виде. Исправить эту ситуацию можно настройкой соответствующего флага.
‼️ На самом деле, информации по предназначению и реализации этого инструмента - великое множество. Но основной посыл и материал для изучения доступен в нашем канале по хэштегу #PowerShell. Делись с друзьями, добавляй в избранное и включай уведомления чтобы не пропустить новый материал. Твой S.E.
💪🏻 Качаем свой скилл...
• CTF-таски — "Любопытство — это ключ к совершенству. Один из способов задействовать силу любопытства — хакерские квесты. Они лежат на пересечении игр в альтернативную реальность и CTF-соревнований, но не просто развлекают, а дают совершенно реальные навыки." Всем хорошо известный Capture the Flag, который представляет собой отдельные задачи по определенной тематике. Обычно присутствуют такие категории, как Reverse, Exploit (или PWN), Stegano, Crypto, Forensics, #OSINT и т.д. Чуть реже к ним добавляется PPC (спортивное программирование).
🧷 Список CTF площадок. #CTF
• Уязвимые виртуальные машины — более приближенное к реальной жизни испытание, которое заключается во взломе заведомо уязвимого хоста. Конечная цель — получение контроля над привилегированным аккаунтом системы. Доказательством окончательного захвата машины обычно служит демонстрация возможности чтения файлов (также содержащих своеобразный «флаг»), доступных пользователям с соответствующими привилегиями.
• Виртуальные локальные сети — как правило, виртуальные леса #Active_Directory, где от участников требуется захватить контроллер и закрепиться в сети. В ходе прохождения могут использоваться самые разные способы для продвижения по инфраструктуре: от конкурентной разведки и фишинга до эксплуатации 0day уязвимостей. Сложность выполнения таких задач сопоставима с реальными кейсами, а зачастую даже превосходит их. Доступ к лабораториям такого типа обычно платный, а их услуги могут быть максимально полезны людям, готовящимся к профессиональным сертификациям типа OSCP.
‼️ В продолжение статьи, можно изучить материал в нашем канале по хештегу #Пентест. Твой S.E.
🖖🏻 Приветствую тебя user_name.• В этой статье мы выясним, какие прокачать свой скилл в сфере хакинга. Есть несколько направлений, которых может придерживаться тот или иной ресурс, предлагающий практику пентеста. Обычно все их можно отнести к одному из трех больших разделов:
• CTF-таски — "Любопытство — это ключ к совершенству. Один из способов задействовать силу любопытства — хакерские квесты. Они лежат на пересечении игр в альтернативную реальность и CTF-соревнований, но не просто развлекают, а дают совершенно реальные навыки." Всем хорошо известный Capture the Flag, который представляет собой отдельные задачи по определенной тематике. Обычно присутствуют такие категории, как Reverse, Exploit (или PWN), Stegano, Crypto, Forensics, #OSINT и т.д. Чуть реже к ним добавляется PPC (спортивное программирование).
🧷 Список CTF площадок. #CTF
• Уязвимые виртуальные машины — более приближенное к реальной жизни испытание, которое заключается во взломе заведомо уязвимого хоста. Конечная цель — получение контроля над привилегированным аккаунтом системы. Доказательством окончательного захвата машины обычно служит демонстрация возможности чтения файлов (также содержащих своеобразный «флаг»), доступных пользователям с соответствующими привилегиями.
• Виртуальные локальные сети — как правило, виртуальные леса #Active_Directory, где от участников требуется захватить контроллер и закрепиться в сети. В ходе прохождения могут использоваться самые разные способы для продвижения по инфраструктуре: от конкурентной разведки и фишинга до эксплуатации 0day уязвимостей. Сложность выполнения таких задач сопоставима с реальными кейсами, а зачастую даже превосходит их. Доступ к лабораториям такого типа обычно платный, а их услуги могут быть максимально полезны людям, готовящимся к профессиональным сертификациям типа OSCP.
‼️ В продолжение статьи, можно изучить материал в нашем канале по хештегу #Пентест. Твой S.E.
• Объемная коллекция различного материала на тему усиления безопасности. От подробных гайдов до необходимых инструментов и бенчмарков:
• Security Hardening Guides and Best Practices;
— Hardening Guide Collections;
— GNU/Linux;
- Red Hat Enterprise Linux - RHEL;
- CentOS;
- SUSE;
- Ubuntu;
— Windows;
— macOS;
— Network Devices;
- Switches;
- Routers;
- IPv6;
- Firewalls;
— Virtualization - VMware;
— Containers - Docker - Kubernetes;
— Services;
- SSH;
- TLS/SSL;
- Web Servers;
- Mail Servers;
- FTP Servers;
- Database Servers;
- Active Directory;
- ADFS;
- Kerberos;
- LDAP;
- DNS;
- NTP;
- NFS;
- CUPS;
— Authentication - Passwords;
— Hardware - CPU - BIOS - UEFI;
— Cloud;
• Tools;
— Tools to check security hardening;
- GNU/Linux;
- Windows;
- Network Devices;
- TLS/SSL;
- SSH;
- Hardware - CPU - BIOS - UEFI;
- Docker;
- Cloud;
— Tools to apply security hardening;
- GNU/Linux;
- Windows;
- TLS/SSL;
- Cloud;
— Password Generators;
• Books;
• Other Awesome Lists;
— Other Awesome Security Lists.
S.E. ▪️ infosec.work ▪️ VT
Please open Telegram to view this post
VIEW IN TELEGRAM