
🧩 p0f.
• Имеется несколько режимов работы программы, которые можно использовать в зависимости от конфигурации сети и стоящей перед исследователем задачи:
• Кроме того, p0f умеет определять, работает ли в сети NAT или файрволы, отслеживать трассировку пакета до заданного узла и вычислять его аптайм. При этом p0f не генерирует никаких собственных запросов и прочего подозрительного трафика, что само по себе неоспоримое преимущество, если исследователь желает оставаться в сети незамеченным.
‼️ #p0f. Дополнительную информацию ты можешь найти по хештегам #Nmap #mitm #hack #ИБ и #СИ. Делись с друзьями, добавляй в избранное и включай уведомления чтобы не пропустить новый материал. Твой S.E.
🖖🏻 Приветствую тебя user_name.
• Сегодня мы поговорим о крутом инструменте, который объединяет в себе целый комплекс механизмов для анализа перехваченных пакетов и фингерпринтинга. При этом определение типа ОС на удаленном узле (даже в случаях, когда #Nmap с этой задачей не справился, например из-за использования в сети брандмауэра) заявляется разработчиками в качестве одной из основных функций.• Имеется несколько режимов работы программы, которые можно использовать в зависимости от конфигурации сети и стоящей перед исследователем задачи:
• Режим SYN — подразумевает исследование входящих соединений;• Режим SYN+ACK — исследование исходящих подключений;• Режим RST+ подразумевает исследование трафика для узла, находящегося за файрволом, который отклоняет подключения;• Режим MiTM — исследование соединения между узлами, трафик которых ты можешь сниффить без вмешательства с твоей стороны.• Кроме того, p0f умеет определять, работает ли в сети NAT или файрволы, отслеживать трассировку пакета до заданного узла и вычислять его аптайм. При этом p0f не генерирует никаких собственных запросов и прочего подозрительного трафика, что само по себе неоспоримое преимущество, если исследователь желает оставаться в сети незамеченным.
• Сайт: https://lcamtuf.coredump.cx/p0f3/• Платформа: GNU/Linux, Windows, macOS
• Справка\Примеры: https://kali.tools/?p=322‼️ #p0f. Дополнительную информацию ты можешь найти по хештегам #Nmap #mitm #hack #ИБ и #СИ. Делись с друзьями, добавляй в избранное и включай уведомления чтобы не пропустить новый материал. Твой S.E.
🧩 SX Network Scanner.
• в 30 раз быстрее #Nmap;
• ARP-сканирование для поиска живых хостов в локальных сетях;
• ICMP-сканирование для детекта правил файрвола;
• Классическое TCP SYN сканирование для поиска портов;
• Сканирование для обхода некоторых файрволов с использованием TCP FIN, NULL и Xmas пакетов. То же самое умеет и #Nmap;
• Можно вручную установить какие угодно флаги в пакетах сканирования, а в отчете получить флаги ответов.
• Поиск даже UDP-портов. Надежность поиска, само собой, оставляет желать лучшего, но использование ICMP для уточнения результата — однозначный плюс;
• Сканирование некоторых приложений: сюда входит Docker, Elasticsearch и Socks5. Для Docker ищется открытый Docker API, через который читается информация о ноде; для Elasticsearch выгружается информация о кластере и его индексах. С Socks5 все совсем просто — sx сообщает только факт работы Socks5 без каких‑либо подробностей;
• Sx работает из терминала и полностью написан на Go, чем можно объяснить его быстродействие.
➖ https://github.com/v-byte-cpu/sx
➖ https://github.com/v-byte-cpu/sx/releases
‼️ Другую информацию ты можешь найти по хештегу #NMAP. Делись с друзьями, добавляй в избранное и включай уведомления чтобы не пропустить новый материал. Твой S.E. #SX
🖖🏻 Приветствую тебя user_name.• Сегодня разберем SX Scanner — лучшая альтернатива #Nmap, которая имеет огромный список полезных фич:
• в 30 раз быстрее #Nmap;
• ARP-сканирование для поиска живых хостов в локальных сетях;
• ICMP-сканирование для детекта правил файрвола;
• Классическое TCP SYN сканирование для поиска портов;
• Сканирование для обхода некоторых файрволов с использованием TCP FIN, NULL и Xmas пакетов. То же самое умеет и #Nmap;
• Можно вручную установить какие угодно флаги в пакетах сканирования, а в отчете получить флаги ответов.
• Поиск даже UDP-портов. Надежность поиска, само собой, оставляет желать лучшего, но использование ICMP для уточнения результата — однозначный плюс;
• Сканирование некоторых приложений: сюда входит Docker, Elasticsearch и Socks5. Для Docker ищется открытый Docker API, через который читается информация о ноде; для Elasticsearch выгружается информация о кластере и его индексах. С Socks5 все совсем просто — sx сообщает только факт работы Socks5 без каких‑либо подробностей;
• Sx работает из терминала и полностью написан на Go, чем можно объяснить его быстродействие.
➖ https://github.com/v-byte-cpu/sx
➖ https://github.com/v-byte-cpu/sx/releases
‼️ Другую информацию ты можешь найти по хештегу #NMAP. Делись с друзьями, добавляй в избранное и включай уведомления чтобы не пропустить новый материал. Твой S.E. #SX

🔌 Основы компьютерных сетей + Дополнительный материал.
Основа:
• Основы компьютерных сетей.
• Учебный курс: Компьютерные сети.
• Практический курс для новичков в мире сетевых технологий.
Основа. Рекомендуемая литература:
• Э.Таненбаум, Д.Уэзеролл. Компьютерные сети.
• В. Г. Олифер, Н. А. Олифер. Компьютерные сети. Принципы, технологии, протоколы.
• Обнаружение вторжений в компьютерные сети (сетевые аномалии)
Cisco || CCNA:
• Курсы Cisco CCNA 200-301
• Тренинг Cisco 200-125 CCNA v3.0.
• Компьютерные уроки | Уроки Cisco | ICND1
• CISCO CCNA NETWORKING FOR BEGINNERS
• Cisco CCNA Command Guide For Beginners And Intermediates
• Cisco Certified CyberOps Associate 200-201 Certification Guide
• Implementing and Administering Cisco Solutions: 200-301 CCNA Exam Guide
WireShark:
• Mastering Wireshark 2
• Packet Analysis with Wireshark
• Network Analysis Using Wireshark 2 Cookbook
• Полный курс по WireShark - От Начального до Продвинутого Уровня!
• Wireshark Cheat Sheets.
• Дополнительный материал по хештегу #WireShark.
Nmap:
• Nmap Cheat Sheat.
• Полный курс по этичному хакингу с Nmap. Нэйтан Хаус.
• Руководство по тестированию на проникновение с использованием Nmap, OpenVAS, Metasploit.
• Дополнительный материал по хештегу #Nmap.
tcpdump:
• tcpdump Cheat Sheet v1
• tcpdump Cheat Sheet v2
• tcpdump — чтение tcp-флагов
• Подробное руководство по tcpdump
• Практическое руководство по использованию Wireshark и tcpdump для решения реальных проблем в локальных сетях.
• Дополнительный материал по хештегу #tcpdump.
‼️ Еще больше материала, доступно по хештегам: #Сети #tcpdump #Nmap #Cisco #Сети #WireShark. А так же, делись с друзьями, добавляй в избранное и включай уведомления что бы не пропустить новый материал. Твой S.E.
🖖🏻 Приветствую тебя user_name.• Небольшая подборка на тему сетевых технологий, полное описание материала и возможность скачать материал бесплатно, доступно по ссылкам ниже:
Основа:
• Основы компьютерных сетей.
• Учебный курс: Компьютерные сети.
• Практический курс для новичков в мире сетевых технологий.
Основа. Рекомендуемая литература:
• Э.Таненбаум, Д.Уэзеролл. Компьютерные сети.
• В. Г. Олифер, Н. А. Олифер. Компьютерные сети. Принципы, технологии, протоколы.
• Обнаружение вторжений в компьютерные сети (сетевые аномалии)
Cisco || CCNA:
• Курсы Cisco CCNA 200-301
• Тренинг Cisco 200-125 CCNA v3.0.
• Компьютерные уроки | Уроки Cisco | ICND1
• CISCO CCNA NETWORKING FOR BEGINNERS
• Cisco CCNA Command Guide For Beginners And Intermediates
• Cisco Certified CyberOps Associate 200-201 Certification Guide
• Implementing and Administering Cisco Solutions: 200-301 CCNA Exam Guide
WireShark:
• Mastering Wireshark 2
• Packet Analysis with Wireshark
• Network Analysis Using Wireshark 2 Cookbook
• Полный курс по WireShark - От Начального до Продвинутого Уровня!
• Wireshark Cheat Sheets.
• Дополнительный материал по хештегу #WireShark.
Nmap:
• Nmap Cheat Sheat.
• Полный курс по этичному хакингу с Nmap. Нэйтан Хаус.
• Руководство по тестированию на проникновение с использованием Nmap, OpenVAS, Metasploit.
• Дополнительный материал по хештегу #Nmap.
tcpdump:
• tcpdump Cheat Sheet v1
• tcpdump Cheat Sheet v2
• tcpdump — чтение tcp-флагов
• Подробное руководство по tcpdump
• Практическое руководство по использованию Wireshark и tcpdump для решения реальных проблем в локальных сетях.
• Дополнительный материал по хештегу #tcpdump.
‼️ Еще больше материала, доступно по хештегам: #Сети #tcpdump #Nmap #Cisco #Сети #WireShark. А так же, делись с друзьями, добавляй в избранное и включай уведомления что бы не пропустить новый материал. Твой S.E.
🔖 Учебное пособие по tcpdump с примерами.
Анализ трафика — важнейший этап тестирования на проникновение (или даже взлома). В передаваемых по сети пакетах можно обнаружить много интересного, например пароли для доступа к разным ресурсам и другие ценные данные. Для перехвата и анализа трафика используются снифферы, которых человечество придумало великое множество. Сегодня мы поговорим о tcpdump — это самый мощный и широко используемый сниффер пакетов с интерфейсом командной строки.
• Иметь в своём арсенале такой сниффер как #tcpdump это весьма круто, а уметь им пользоваться ещё и весьма полезно. Сегодня в статье, приводится подробное описание используемых команд tcpdump для решения различных задач.
🧷 Читать статью: https://danielmiessler.com/study/tcpdump/
📌 Дополнительная информация:
• Подробное руководство по tcpdump (часть 1)
• Подробное руководство по tcpdump (часть 2)
• Подробное руководство по tcpdump (часть 3)
• Свежий cheat sheet TCP/IP and tcpdump от SANS
• tcpdump Cheat Sheet v1
• tcpdump Cheat Sheet v2
• tcpdump — чтение tcp-флагов
• Практическое руководство по использованию Wireshark и tcpdump.
‼️ Еще больше полезного материала, доступно по хештегам: #Сети #tcpdump #Nmap #WireShark. Твой S.E.
Анализ трафика — важнейший этап тестирования на проникновение (или даже взлома). В передаваемых по сети пакетах можно обнаружить много интересного, например пароли для доступа к разным ресурсам и другие ценные данные. Для перехвата и анализа трафика используются снифферы, которых человечество придумало великое множество. Сегодня мы поговорим о tcpdump — это самый мощный и широко используемый сниффер пакетов с интерфейсом командной строки.
🖖🏻 Приветствую тебя user_name.
• tcpdump представляет собой анализатор пакетов, который используется для захвата или фильтрации разнообразных сетевых пакетов: несмотря на название, данный инструмент может захватывать и фильтровать не только пакеты TCP/IP, но и всё семейство IP протоколов, семейство протоколов Ethernet. Дополнительно программа поддерживает работу с пакетами беспроводных сетей, поддерживает IPv6 и имеет очень гибкую систему фильтров.• Иметь в своём арсенале такой сниффер как #tcpdump это весьма круто, а уметь им пользоваться ещё и весьма полезно. Сегодня в статье, приводится подробное описание используемых команд tcpdump для решения различных задач.
🧷 Читать статью: https://danielmiessler.com/study/tcpdump/
📌 Дополнительная информация:
• Подробное руководство по tcpdump (часть 1)
• Подробное руководство по tcpdump (часть 2)
• Подробное руководство по tcpdump (часть 3)
• Свежий cheat sheet TCP/IP and tcpdump от SANS
• tcpdump Cheat Sheet v1
• tcpdump Cheat Sheet v2
• tcpdump — чтение tcp-флагов
• Практическое руководство по использованию Wireshark и tcpdump.
‼️ Еще больше полезного материала, доступно по хештегам: #Сети #tcpdump #Nmap #WireShark. Твой S.E.
👁 NMAP для Пентестера.
• Все это поможет нам опередить атакуемые цели (ибо ломать надо только те машины, которые реально что-то дадут злоумышленнику) и подобрать под них соответствующий инструментарий.
• Справится с данной задачей, нам поможет NMAP и сегодня, я нашел крутой репозиторий, который разработан таким образом, чтобы новички могли понять основы, а профессионалы могли улучшить свои навыки с помощью расширенных возможностей:
🧷 https://github.com/Ignitetechnologies/Nmap-For-Pentester
В дополнение обрати внимание на дополнительный материал:
• Nmap Cheat Sheat.
• Полный курс по этичному хакингу с Nmap. Нэйтан Хаус.
• Руководство по тестированию на проникновение с использованием Nmap, OpenVAS, Metasploit.
‼️ Другая полезная информация доступна по хештегу #Nmap. Твой S.E.
🖖🏻 Приветствую тебя user_name.
• Одним из первых этапов планирования и дальнейшей реализации пентеста, является первичный сбор информации об объекте тестирования - сканирование сети, определение машин, сетевых устройств, версий ОС и ПО, доступных сервиcов и т.д.• Все это поможет нам опередить атакуемые цели (ибо ломать надо только те машины, которые реально что-то дадут злоумышленнику) и подобрать под них соответствующий инструментарий.
• Справится с данной задачей, нам поможет NMAP и сегодня, я нашел крутой репозиторий, который разработан таким образом, чтобы новички могли понять основы, а профессионалы могли улучшить свои навыки с помощью расширенных возможностей:
🧷 https://github.com/Ignitetechnologies/Nmap-For-Pentester
В дополнение обрати внимание на дополнительный материал:
• Nmap Cheat Sheat.
• Полный курс по этичному хакингу с Nmap. Нэйтан Хаус.
• Руководство по тестированию на проникновение с использованием Nmap, OpenVAS, Metasploit.
‼️ Другая полезная информация доступна по хештегу #Nmap. Твой S.E.
👁 Сканируем порты с помощью #Powershell.
• Существует множество инструментов о которых я уже рассказывал в нашем канале, например #Nmap, Masscan, Angry IP Scanner, ZMap и т.д. Все эти инструменты по своему полезны, имеют богатый функционал, но при использовании мы можем столкнуться с проблемой под названием EDR. В таких ситуациях, нужно применять что-то более простое и то, что мы можем написать самостоятельно с нуля если потребуется.
• Для чего писать сканер с нуля? Ответ: Написание инструментов с нуля может потребоваться, например, когда мы выполняем #пентест в строго ограниченной среде (например VDI или Citrix), где мы не можем использовать какие-либо типичные инструменты, описанные выше.
• По мнению многих #ИБ специалистов, сканирование портов – это одна из интересных задач, которые приходится выполнять, и если мы не можем использовать инструменты для сканирования портов, то мы должны его сделать.
• Для вышеописанных случаев, существует быстрый, простой и мощный сканер портов, который написан на чистом Powershell:
• Оба сканера можно найти в репо на GitHub: https://github.com/InfosecMatter/Minimalistic-offensive-security-tools
Такие сканеры имеют ряд особенностей:
‼️ Не забывай, что для изучения различных инструментов, в нашем канале собраны десятки статей, курсов, книг, мануалов и подсказок. Если ты планируешь активно развиваться в теме пентеста и не только, то обязательно ознакомься с материалом по хештегам #Сети #Пентест #ИБ и #NMAP. Твой S.E.
🖖🏻 Приветствую тебя user_name.
• Предлагаю ознакомиться с еще одним полезным инструментом, который можно добавить к нашему арсеналу пентестера. На этот раз это будет сканер TCP и UDP портов, который написан на чистом Powershell (это решение будет полезно тогда, когда мы не можем использовать привычные инструменты для сканирования).• Существует множество инструментов о которых я уже рассказывал в нашем канале, например #Nmap, Masscan, Angry IP Scanner, ZMap и т.д. Все эти инструменты по своему полезны, имеют богатый функционал, но при использовании мы можем столкнуться с проблемой под названием EDR. В таких ситуациях, нужно применять что-то более простое и то, что мы можем написать самостоятельно с нуля если потребуется.
• Для чего писать сканер с нуля? Ответ: Написание инструментов с нуля может потребоваться, например, когда мы выполняем #пентест в строго ограниченной среде (например VDI или Citrix), где мы не можем использовать какие-либо типичные инструменты, описанные выше.
• По мнению многих #ИБ специалистов, сканирование портов – это одна из интересных задач, которые приходится выполнять, и если мы не можем использовать инструменты для сканирования портов, то мы должны его сделать.
• Для вышеописанных случаев, существует быстрый, простой и мощный сканер портов, который написан на чистом Powershell:
• Сканер TCP-портов: port-scan-tcp.ps1• Сканер портов UDP: port-scan-udp.ps1• Оба сканера можно найти в репо на GitHub: https://github.com/InfosecMatter/Minimalistic-offensive-security-tools
Такие сканеры имеют ряд особенностей:
• Обнаружение открытых, закрытых и фильтруемых портов (как TCP, так и UDP);• Возможность сканирования отдельного хоста, диапазона сети или списка хостов;• Настраиваемые значения таймаута для эффективного и надежного сканирования;• Не палится AV или EDR.‼️ Не забывай, что для изучения различных инструментов, в нашем канале собраны десятки статей, курсов, книг, мануалов и подсказок. Если ты планируешь активно развиваться в теме пентеста и не только, то обязательно ознакомься с материалом по хештегам #Сети #Пентест #ИБ и #NMAP. Твой S.E.
👺 Red Team Toolkit.
Раздел WebApps:
Раздел #Windows (постоянно обновляется):
Раздел #Linux для реализации основных CVE в процессе обновления.
• Ты можешь ознакомиться с работой инструмента на странице: Demo
• Подробная инструкция по установке: Installation Guide
• https://github.com/signorrayan/RedTeam_toolkit
‼️ Другую дополнительную информацию ты можешь найти по хештегам #ИБ #tools и #Red_Team. Твой S.E.
🖖🏻 Приветствую тебя user_name.• Сегодня ты узнаешь о полезном web приложении, который содержит в себе большое количество инструментов для #Red_Team специалистов. В основе этого приложения, находятся такие инструменты как: #nmap, rustscan, dirsearch, shreder, crowbar и многое другое. По итогу, мы имеем достаточно весомый функционал:
• FullScan (сканирование портов и уязвимостей нашей цели);• Livehosts (сканирование всех живых хостов в подсети);• DirScan (сканирование всех каталогов нашей цели);• Описание CVE;• Атака по словарю SSH;• RDP BruteForce.Раздел WebApps:
• Apache Path Traversal PoC CVE-2021-41773; • Web Crawler для сбора URL-адресов;• Перечисление субдоменов.Раздел #Windows (постоянно обновляется):
• Microsoft Exchange ProxyShell PoC CVE-2021-34523, CVE-2021-34473, CVE-2021-31207Раздел #Linux для реализации основных CVE в процессе обновления.
• Ты можешь ознакомиться с работой инструмента на странице: Demo
• Подробная инструкция по установке: Installation Guide
• https://github.com/signorrayan/RedTeam_toolkit
‼️ Другую дополнительную информацию ты можешь найти по хештегам #ИБ #tools и #Red_Team. Твой S.E.
🔖 Серия статей: Best of Nmap Scan.
• Nmap — кросс-платформенный инструмент для сканирования сети, проверки ее безопасности, определения версий ОС и различных сервисов и многого другого. Это очень гибкая и легко расширяемая утилита, а делает ее такой скриптовый движок NSE;
• NSE (Nmap Scripting Engine) — компонент Nmap, обладающий мощными возможностями, что позволяет пользователям писать скрипты для автоматизации широкого круга сетевых задач: более гибкого взаимодействия с имеющимися возможностями Nmap, обнаружения и эксплуатации уязвимостей и прочего. В основе NSE — интерпретатор языка Lua;
• Lua — скриптовый язык, похожий на JavaScript.
• Вспомнили? Отлично. Теперь переходим к серии полезных статей для изучения этого сканера. Благодаря этому материалу, ты сможешь активно применять NMAP на практике и использовать его на 100%:
• Understanding Nmap Packet Trace;
• Ping Scan;
• Port Status;
• How to Detect NMAP Scan Using Snort;
• Timing Scan;
• Understanding Guide to Nmap Firewall Scan (Part 1);
• Understanding Guide to Nmap Firewall Scan (Part 2);
• Nmap Scans using Hex Value of Flags;
• Nmap Scan with Timing Parameters;
• Nmap for Pentester: Host Discovery;
• Nmap for Pentester: Output Format Scan;
• Nmap for Pentester: Password Cracking;
• Nmap for Pentester: Vulnerability Scan;
‼️ Другая полезная информация доступна по хештегу #Nmap. Твой S.E.
🖖🏻 Приветствую тебя user_name.
#Nmap — эталон среди сканеров портов и один из важнейших инструментов пентестера. Уверен, что большинство подписчиков @S.E. знают, что такое #Nmap, и наверняка не раз использовали его для исследования сети и сбора информации. Для тех же, кто подзабыл или не знает, напомню:• Nmap — кросс-платформенный инструмент для сканирования сети, проверки ее безопасности, определения версий ОС и различных сервисов и многого другого. Это очень гибкая и легко расширяемая утилита, а делает ее такой скриптовый движок NSE;
• NSE (Nmap Scripting Engine) — компонент Nmap, обладающий мощными возможностями, что позволяет пользователям писать скрипты для автоматизации широкого круга сетевых задач: более гибкого взаимодействия с имеющимися возможностями Nmap, обнаружения и эксплуатации уязвимостей и прочего. В основе NSE — интерпретатор языка Lua;
• Lua — скриптовый язык, похожий на JavaScript.
• Вспомнили? Отлично. Теперь переходим к серии полезных статей для изучения этого сканера. Благодаря этому материалу, ты сможешь активно применять NMAP на практике и использовать его на 100%:
• Understanding Nmap Packet Trace;
• Ping Scan;
• Port Status;
• How to Detect NMAP Scan Using Snort;
• Timing Scan;
• Understanding Guide to Nmap Firewall Scan (Part 1);
• Understanding Guide to Nmap Firewall Scan (Part 2);
• Nmap Scans using Hex Value of Flags;
• Nmap Scan with Timing Parameters;
• Nmap for Pentester: Host Discovery;
• Nmap for Pentester: Output Format Scan;
• Nmap for Pentester: Password Cracking;
• Nmap for Pentester: Vulnerability Scan;
‼️ Другая полезная информация доступна по хештегу #Nmap. Твой S.E.
👨🏻💻 Бесплатные курсы на русском языке: Cisco ССNA 200-301 и Comp TIA A+.
• Пентестеру необходимо знать предполагаемую структуру, средства защиты и вид оборудования. Очень часто приходится действовать по принципу «черного ящика». Следовательно, надо быть готовыми к любым сюрпризам, а также знать особенности крупных поставщиков сетевого оборудования (Cisco, Juniper, Huawei). Именно данные устройства будут составлять костяк любой продвинутой сети.
• Для изучения сетевых технологий и основ сетей, в нашем канале опубликовано достаточно материала. Сегодня мы дополним этот список полезными и бесплатными курсами на русском языке.
Курс ССNA 200-301
➖ Урок 1 (Сертификация Cisco)
➖ Урок 2 (Switch & Router)
➖ Урок 3 (Точки доступа)
➖ Урок 4 (Firewalls)
➖ Урок 5 (скорость и объем)
➖ Урок 6 (Кабели)
➖ Урок 7 (методы коммуникаций)
➖ Урок 8 (Маска подсети)
➖ Урок 9 (Default gateway & DNS Server)
➖ Урок 10 (NAT, Public & Private addresses)
➖ Урок 11 (виды IP коммуникаций)
➖ Урок 12 (протоколы TCP, UDP, ICMP)
➖ Урок 13 (Инструменты инженера)
➖ Урок 14 (Distribution switches)
➖ Урок 15 (Модели OSI и TCP)
➖ Урок 16 (введение в IOS)
➖ Урок 17 (подключение по консоли)
➖ Урок 18 (Режимы IOS)
➖ Урок 19 (Базовые команды)
➖ Урок 20 (Файловая система IOS)
➖ Урок 21 (Базовая конфигурация)
➖ Урок 22 (SSH)
➖ Урок 23 (Interface Syntax)
➖ Урок 24 (Switching fundamentals)
➖ Урок 25 (STP Protocol)
➖ Урок 26 (STP root bridge)
➖ Урок 27 (STP Best route)
➖ Урок 28 (Настройка STP)
➖ Урок 29 (STP portfast & BPDU Guard)
➖ Урок 30 (L2 Security)
➖ Урок 31 (Etherchannel)
➖ Урок 32 (Etherchannel config)
➖ Урок 33 (Лицензирование IOS)
➖ Урок 34 (Таблица маршрутизации)
Курс Comp TIA A+
➖ Урок 1 (Принцип работы компьютера)
➖ Урок 2 (Биос)
➖ Урок 3 (Чипсет)
➖ Урок 4 (Слоты)
➖ Урок 5 (Оперативная память)
➖ Урок 6 (Карты расширения)
➖ Урок 7 (Устройства хранения данных)
➖ Урок 8 (Процессор)
➖ Урок 9 (Коннекторы)
➖ Урок 10 (Блок питания)
➖ Урок 11 (Индивидуальная конфигурация)
➖ Урок 12 (Виды экранов)
➖ Урок 13 (Кабели и адаптеры)
➖ Урок 14 (Периферийные устройства)
➖ Урок 15 (Принтеры)
➖ Урок 16 (Обслуживание принтеров)
➖ Урок 17 (Операционные системы)
➖ Урок 18 (Методы загрузки)
➖ Урок 19 (Разделы и файловые системы)
📌 Дополнительная информация: https://t.me/Social_engineering/1648
‼️ Еще больше материала, доступно по хештегам: #Сети #tcpdump #Nmap #Cisco #Сети #WireShark. А так же, делись с друзьями, добавляй в избранное и включай уведомления что бы не пропустить новый материал. Твой S.E.
🖖🏻 Приветствую тебя user_name.• Каждая компания вне зависимости от того, какие функции и цели она преследует, состоит из локальной вычислительной сети (LAN). LAN – это фундамент, без которого организация не может существовать. Локальная сеть отвечает за взаимодействие сотрудников между собой или с интернетом, автоматизацию работы, предоставление услуг клиентам.
• Пентестеру необходимо знать предполагаемую структуру, средства защиты и вид оборудования. Очень часто приходится действовать по принципу «черного ящика». Следовательно, надо быть готовыми к любым сюрпризам, а также знать особенности крупных поставщиков сетевого оборудования (Cisco, Juniper, Huawei). Именно данные устройства будут составлять костяк любой продвинутой сети.
• Для изучения сетевых технологий и основ сетей, в нашем канале опубликовано достаточно материала. Сегодня мы дополним этот список полезными и бесплатными курсами на русском языке.
Курс ССNA 200-301
➖ Урок 1 (Сертификация Cisco)
➖ Урок 2 (Switch & Router)
➖ Урок 3 (Точки доступа)
➖ Урок 4 (Firewalls)
➖ Урок 5 (скорость и объем)
➖ Урок 6 (Кабели)
➖ Урок 7 (методы коммуникаций)
➖ Урок 8 (Маска подсети)
➖ Урок 9 (Default gateway & DNS Server)
➖ Урок 10 (NAT, Public & Private addresses)
➖ Урок 11 (виды IP коммуникаций)
➖ Урок 12 (протоколы TCP, UDP, ICMP)
➖ Урок 13 (Инструменты инженера)
➖ Урок 14 (Distribution switches)
➖ Урок 15 (Модели OSI и TCP)
➖ Урок 16 (введение в IOS)
➖ Урок 17 (подключение по консоли)
➖ Урок 18 (Режимы IOS)
➖ Урок 19 (Базовые команды)
➖ Урок 20 (Файловая система IOS)
➖ Урок 21 (Базовая конфигурация)
➖ Урок 22 (SSH)
➖ Урок 23 (Interface Syntax)
➖ Урок 24 (Switching fundamentals)
➖ Урок 25 (STP Protocol)
➖ Урок 26 (STP root bridge)
➖ Урок 27 (STP Best route)
➖ Урок 28 (Настройка STP)
➖ Урок 29 (STP portfast & BPDU Guard)
➖ Урок 30 (L2 Security)
➖ Урок 31 (Etherchannel)
➖ Урок 32 (Etherchannel config)
➖ Урок 33 (Лицензирование IOS)
➖ Урок 34 (Таблица маршрутизации)
Курс Comp TIA A+
➖ Урок 1 (Принцип работы компьютера)
➖ Урок 2 (Биос)
➖ Урок 3 (Чипсет)
➖ Урок 4 (Слоты)
➖ Урок 5 (Оперативная память)
➖ Урок 6 (Карты расширения)
➖ Урок 7 (Устройства хранения данных)
➖ Урок 8 (Процессор)
➖ Урок 9 (Коннекторы)
➖ Урок 10 (Блок питания)
➖ Урок 11 (Индивидуальная конфигурация)
➖ Урок 12 (Виды экранов)
➖ Урок 13 (Кабели и адаптеры)
➖ Урок 14 (Периферийные устройства)
➖ Урок 15 (Принтеры)
➖ Урок 16 (Обслуживание принтеров)
➖ Урок 17 (Операционные системы)
➖ Урок 18 (Методы загрузки)
➖ Урок 19 (Разделы и файловые системы)
📌 Дополнительная информация: https://t.me/Social_engineering/1648
‼️ Еще больше материала, доступно по хештегам: #Сети #tcpdump #Nmap #Cisco #Сети #WireShark. А так же, делись с друзьями, добавляй в избранное и включай уведомления что бы не пропустить новый материал. Твой S.E.

☁️ S.E.Навигация. Облако тегов.
Основная тематика канала:
• #СИ
• #Фишинг
• #Пентест
• #Red_team
• #ИБ
• #Lockpicking
• #Профайлинг
• #Психология
• #НЛП
Смежные тематики, ресурсы, инструменты и другой полезный материал:
• #Анонимность
• #Форензика #Malware
• #Сети
• #Шифрование
• #Криптография
• #Взлом #Hack
• #CTF
• #Видео
• #Курс
• #Подборка
• #Заметка
• #Cheatsheet
• #roadmap
• #Blue_Team
• #Purple_Team
• #AD
• #HID
• #Tools
• #WiFi
• #VPN
• #TOR
• #Shodan
• #Cobalt_Strike
• #Metasploit
• #Mimikatz
• #Hashcat
• #Nmap
• #Wireshark
• #tcpdump
• #PowerShell
• #Termux
• #Intercepter
Операционные системы:
• #Linux
• #Android
• #Windows
• #Kali
• #Parrot
• #Tsurugi
• #Kodachi
• #Tails
• #Whonix
• #BlackArch
‼️ Не забывай, что направить свои предложения, жалобы, критику или пожелания, ты можешь в бота обратной связи: @Social_Engineering_bot. А полный список наших проектов, ты можешь найти тут: https://t.me/S_E_Reborn/2243
Твой S.E. #Навигация #Облако
🖖🏻 Приветствую тебя user_name.
• Теперь искать нужный материал стало удобнее и быстрее. Список тегов будет постепенно дополняться, с учетом выхода нового материала в нашем канале. Приятного чтения:Основная тематика канала:
• #СИ
• #Фишинг
• #Пентест
• #Red_team
• #ИБ
• #Lockpicking
• #Профайлинг
• #Психология
• #НЛП
Смежные тематики, ресурсы, инструменты и другой полезный материал:
• #Анонимность
• #Форензика #Malware
• #Сети
• #Шифрование
• #Криптография
• #Взлом #Hack
• #CTF
• #Видео
• #Курс
• #Подборка
• #Заметка
• #Cheatsheet
• #roadmap
• #Blue_Team
• #Purple_Team
• #AD
• #HID
• #Tools
• #WiFi
• #VPN
• #TOR
• #Shodan
• #Cobalt_Strike
• #Metasploit
• #Mimikatz
• #Hashcat
• #Nmap
• #Wireshark
• #tcpdump
• #PowerShell
• #Termux
• #Intercepter
Операционные системы:
• #Linux
• #Android
• #Windows
• #Kali
• #Parrot
• #Tsurugi
• #Kodachi
• #Tails
• #Whonix
• #BlackArch
‼️ Не забывай, что направить свои предложения, жалобы, критику или пожелания, ты можешь в бота обратной связи: @Social_Engineering_bot. А полный список наших проектов, ты можешь найти тут: https://t.me/S_E_Reborn/2243
Твой S.E. #Навигация #Облако
🔌 Основы компьютерных сетей + Дополнительный материал. V2.
Основа:
• Учебный курс: Компьютерные сети.
• Мини курс. Основы компьютерных сетей.
• Практический курс для новичков в мире сетевых технологий.
• Сети для начинающего IT-специалиста. Обязательная база.
Основа (литература):
• Э.Таненбаум, Д.Уэзеролл. Компьютерные сети.
• Чарльз Р. Северанс. Как работают компьютерные сети и интернет.
• Росс Кит, Куроуз Джеймс. Компьютерные сети. Нисходящий подход.
• В. Г. Олифер, Н. А. Олифер. Компьютерные сети. Принципы, технологии, протоколы.
➕ Дополнительные материал.
• Как работают компьютерные сети.
• IP адрес.
• IPv6 адрес.
• HTTP протокол.
• Транспортные протоколы TCP и UDP.
• Канальный уровень передачи данных.
• Маршрутизация данных.
• Служебный протокол ICMP.
• DNS.
➕ Бесплатные курсы на русском языке: Cisco ССNA 200-301 и Comp TIA A+.
➕ Инструменты: #wireshark #nmap #tcpdump. Твой S.E.
🖖🏻 Приветствую тебя user_name.• Небольшая подборка полезной информации на тему сетевых технологий. Полное описание и возможность скачать нужный материал бесплатно, доступно по ссылкам ниже:
Основа:
• Учебный курс: Компьютерные сети.
• Мини курс. Основы компьютерных сетей.
• Практический курс для новичков в мире сетевых технологий.
• Сети для начинающего IT-специалиста. Обязательная база.
Основа (литература):
• Э.Таненбаум, Д.Уэзеролл. Компьютерные сети.
• Чарльз Р. Северанс. Как работают компьютерные сети и интернет.
• Росс Кит, Куроуз Джеймс. Компьютерные сети. Нисходящий подход.
• В. Г. Олифер, Н. А. Олифер. Компьютерные сети. Принципы, технологии, протоколы.
➕ Дополнительные материал.
• Как работают компьютерные сети.
• IP адрес.
• IPv6 адрес.
• HTTP протокол.
• Транспортные протоколы TCP и UDP.
• Канальный уровень передачи данных.
• Маршрутизация данных.
• Служебный протокол ICMP.
• DNS.
➕ Бесплатные курсы на русском языке: Cisco ССNA 200-301 и Comp TIA A+.
➕ Инструменты: #wireshark #nmap #tcpdump. Твой S.E.

👁 Изучаем Nmap.
• Nmap также поддерживает большой набор дополнительных возможностей, а именно: определение ОС удалённого хоста с использованием отпечатков стека TCP/IP, «невидимое» сканирование, динамическое вычисление времени задержки и повтор передачи пакетов, параллельное сканирование, определение неактивных хостов методом параллельного ping-опроса, сканирование с использованием ложных хостов и т.д.
• Для изучения данного инструмента, предлагаю ознакомиться с материалом на сайте Codeby, где представлена следующая информация:
🧷 https://codeby.net/threads/kniga-po-nmap-na-russkom.67190
Твой S.E. #Nmap
*p.s.: На официальном сайте сделана большая подборка использования её в качестве иллюстрации работы хакеров. Автор сайта Гордон Лайон (разработчик Nmap) предлагает каждому, кто первый заметит использование утилиты в очередном фильме, подарочную футболку из их магазина сувениров Zero Day Clothing Nmap Store. https://nmap.org/movies/
🖖🏻 Приветствую тебя user_name.• #Nmap — инструмент, предназначенный для сканирования IP-сетей с любым количеством объектов, определения состояния объектов сканируемой сети (портов и соответствующих им служб).
• Nmap также поддерживает большой набор дополнительных возможностей, а именно: определение ОС удалённого хоста с использованием отпечатков стека TCP/IP, «невидимое» сканирование, динамическое вычисление времени задержки и повтор передачи пакетов, параллельное сканирование, определение неактивных хостов методом параллельного ping-опроса, сканирование с использованием ложных хостов и т.д.
• Для изучения данного инструмента, предлагаю ознакомиться с материалом на сайте Codeby, где представлена следующая информация:
• Сводка опций;• Определение цели сканирования;• Обнаружение хостов;• Основы сканирования портов;• Различные приемы сканирования портов;• Определение портов и порядка сканирования;• Обнаружение служб и их версий;• Определение ОС;• Скриптовый движок Nmap(NSE – Nmap Scripting Engine);• Опции управления временем и производительностью;• Обход Брандмауэров/IDS;• Вывод результатов;• Различные опции;• Взаимодействие во время выполнения;• Примеры.🧷 https://codeby.net/threads/kniga-po-nmap-na-russkom.67190
Твой S.E. #Nmap
*p.s.: На официальном сайте сделана большая подборка использования её в качестве иллюстрации работы хакеров. Автор сайта Гордон Лайон (разработчик Nmap) предлагает каждому, кто первый заметит использование утилиты в очередном фильме, подарочную футболку из их магазина сувениров Zero Day Clothing Nmap Store. https://nmap.org/movies/

👁 S.E. Заметка. Nmap Cheat Sheat.
• Сегодня поделюсь с тобой отличным материалом, благодаря которому ты узнаешь, как использовать nmap в наступательных и оборонительных целях:
🧷 https://www.cyberciti.biz/networking/nmap-command-examples-tutorials/
📌 В дополнение: https://blog.sedicomm.com
Твой S.E. #Заметка #Nmap #CheatSheat
🖖🏻 Приветствую тебя user_name.#Nmap — эталон среди сканеров портов и один из важнейших инструментов пентестера. Уверен, что большинство подписчиков @S.E. знают, что такое Nmap, и наверняка не раз использовали его для исследования сети и сбора информации.
• Сегодня поделюсь с тобой отличным материалом, благодаря которому ты узнаешь, как использовать nmap в наступательных и оборонительных целях:
🧷 https://www.cyberciti.biz/networking/nmap-command-examples-tutorials/
📌 В дополнение: https://blog.sedicomm.com
Твой S.E. #Заметка #Nmap #CheatSheat
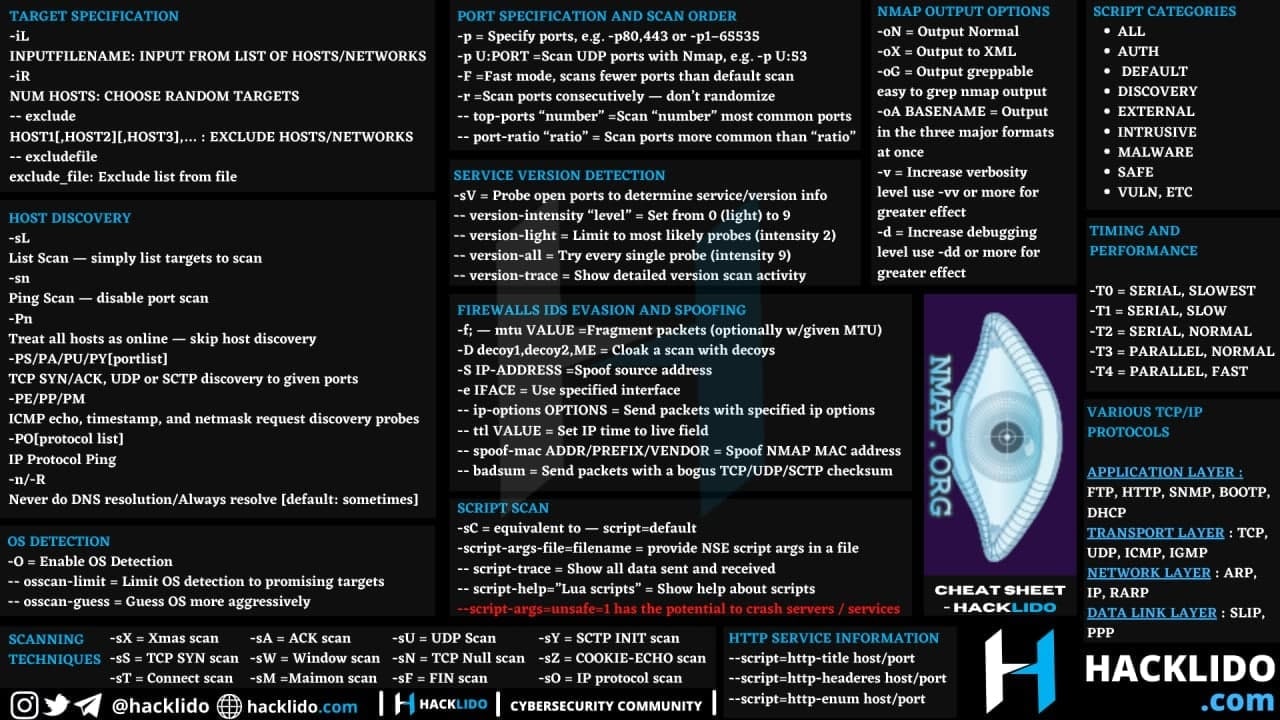
🎂 25 лет Nmap и обновление до 7.93.
"Двадцать пять лет назад я выпустил первую версию Nmap, которая вышла вместе со статьёй в американском журнале Phrack — “The Art of Port Scanning“. Никогда не думал, что всё ещё буду этим заниматься спустя четверть века, но здесь я должен поблагодарить замечательное сообщество пользователей и специалистов, принимающих участие в развитии проекта. И мы еще не закончили!" Гордон Лион (Fyodor).
Основные изменения:
• Npcap обновлен с 1.50 до версии 1.71. Changelog можно изучить тут: https://github.com/nmap/npcap/blob/master/CHANGELOG.md
• Ncat теперь поддерживает прокси SOCKS5, который возвращает адрес привязки в форме имени хоста, вместо адреса IPv4/IPv6.
• Обновлены базы данных сигнатур для идентификации сетевых приложений и операционных систем.
• Обновлены библиотеки libssh2 1.10.0, zlib 1.2.12, Lua 5.3.6, libpcap 1.10.1.
• Обновление устаревших идентификаторов Common Platform Enumeration (CPE) для служб IIS.
• Устранена проблема с определением сетевых интерфейсов в #Linux, к которым не привязаны IPv4 адреса.
• Исходный код Nmap для #Linux, #Windows и macOS доступен для скачивания совершенно бесплатно. Узнать подробнее обо всех нововведениях можно здесь.
📌 Дополнительную информацию можно найти по хештегу #NMAP.
Твой S.E.
"Двадцать пять лет назад я выпустил первую версию Nmap, которая вышла вместе со статьёй в американском журнале Phrack — “The Art of Port Scanning“. Никогда не думал, что всё ещё буду этим заниматься спустя четверть века, но здесь я должен поблагодарить замечательное сообщество пользователей и специалистов, принимающих участие в развитии проекта. И мы еще не закончили!" Гордон Лион (Fyodor).
🖖🏻 Приветствую тебя user_name.
• Культовому сканеру nmap, без которого не может обойтись практически ни один хакер, исполняется 25 лет. Основные изменения:
• Npcap обновлен с 1.50 до версии 1.71. Changelog можно изучить тут: https://github.com/nmap/npcap/blob/master/CHANGELOG.md
• Ncat теперь поддерживает прокси SOCKS5, который возвращает адрес привязки в форме имени хоста, вместо адреса IPv4/IPv6.
• Обновлены базы данных сигнатур для идентификации сетевых приложений и операционных систем.
• Обновлены библиотеки libssh2 1.10.0, zlib 1.2.12, Lua 5.3.6, libpcap 1.10.1.
• Обновление устаревших идентификаторов Common Platform Enumeration (CPE) для служб IIS.
• Устранена проблема с определением сетевых интерфейсов в #Linux, к которым не привязаны IPv4 адреса.
• Исходный код Nmap для #Linux, #Windows и macOS доступен для скачивания совершенно бесплатно. Узнать подробнее обо всех нововведениях можно здесь.
📌 Дополнительную информацию можно найти по хештегу #NMAP.
Твой S.E.
👁 Nmap для хакера. Полезный материал.
• Сегодня предлагаю ознакомиться с полезным материалом по изучению Nmap. Материал будет полезен как новичкам так и специалистам, которые активно используют этот инструмент в работе:
• Host Discovery;
• Output Format Scan;
• Understanding Nmap Packet Trace;
• Nmap Scan with Timing Parameters;
• Nmap Scans using Hex Value of Flags;
• Forensic Investigation of Nmap Scan using Wireshark;
• Understanding Guide for Nmap Timing Scan (Firewall Bypass);
• Understanding Guide for Nmap Ping Scan (Firewall Bypass);
• Comprehensive Guide on Nmap Port Status;
• How to Detect NMAP Scan Using Snort;
• Understanding Guide to Nmap Firewall Scan (Part 2);
• Understanding Guide to Nmap Firewall Scan (Part 1);
• Understanding Nmap Scan with Wireshark;
• Password Cracking using Nmap;
• Vulnerability Scan;
• Network Scanning using NMAP (Beginner Guide);
• MSSQL Penetration Testing using Nmap;
• MySQL Penetration Testing with Nmap.
@S.E. #Nmap
🖖🏻 Приветствую тебя user_name.• Nmap — культовый сканер, без которого не может обойтись практически ни один хакер. Это мощный и сложный инструмент, код которого вылизывался десятилетиями. Он быстрый, надежный и невероятно функциональный. А главное — полностью бесплатный и работает практически везде.
• Сегодня предлагаю ознакомиться с полезным материалом по изучению Nmap. Материал будет полезен как новичкам так и специалистам, которые активно используют этот инструмент в работе:
• Host Discovery;
• Output Format Scan;
• Understanding Nmap Packet Trace;
• Nmap Scan with Timing Parameters;
• Nmap Scans using Hex Value of Flags;
• Forensic Investigation of Nmap Scan using Wireshark;
• Understanding Guide for Nmap Timing Scan (Firewall Bypass);
• Understanding Guide for Nmap Ping Scan (Firewall Bypass);
• Comprehensive Guide on Nmap Port Status;
• How to Detect NMAP Scan Using Snort;
• Understanding Guide to Nmap Firewall Scan (Part 2);
• Understanding Guide to Nmap Firewall Scan (Part 1);
• Understanding Nmap Scan with Wireshark;
• Password Cracking using Nmap;
• Vulnerability Scan;
• Network Scanning using NMAP (Beginner Guide);
• MSSQL Penetration Testing using Nmap;
• MySQL Penetration Testing with Nmap.
@S.E. #Nmap
• Nmap — эталон среди сканеров портов и один из важнейших инструментов пентестера. В первую очередь используется для сканирования портов, но, кроме этого, имеет огромную массу полезных функций, что, по сути, делает Nmap супер-комбайном для исследования сетей.
• В Nmap есть поддержка скриптов для сканирования (NSE — Nmap Scripting Engine). С использованием скриптов мы можем автоматизировать свою работу и сократить время на выполнение определенных задач. Согласитесь, ведь удобнее же «нажать одну кнопку» и получить результат, чем постоянно проделывать одну и ту же последовательность действий, верно?
• Первая статья освещает базовую информацию о том, как работать со скриптами в Nmap: https://www.stationx.net/nmap-scripting-engine/
• Вторая статья от журнала ][акер, которая поможет не только разобраться с основами, но еще и даст необходимую информацию по написанию собственных скриптов. Содержание следующее:
- Постановка задачи;
- Структура NSE-скрипта;
- Описание скрипта (description);
- Категории, в которых находится скрипт (categories);
- Информация об авторе (author);
- Информация об использующейся лицензии (license);
- Зависимости от других скриптов (dependencies);
- Хост и порт (host & port);
- Подключение библиотек;
- Инструкции скрипта (action);
- Настройка PostgreSQL;
- Запуск скрипта;
- Аргументы;
- Расширение;
- Отладка скриптов.
• После прочтения материала по ссылкам выше, обязательно обратите внимание на все доступные сценарии NSE, которые разбиты на 14 категорий:
- auth;
- broadcast;
- brute;
- default;
- discovery;
- dos;
- exploit;
- external;
- fuzzer;
- intrusive;
- malware;
- safe;
- version;
- vuln.
• Дополнительная информация: #nmap
S.E. ▪️ infosec.work ▪️ VT
Please open Telegram to view this post
VIEW IN TELEGRAM
• Grafana является отличной системой визуализации, которая позволяет «из коробки» работать с широким спектром источников данных (data source) – Elasticsearch, Loki, MS SQL, MySQL, PostgreSQL, Prometheus и т.д. А еще Grafana интегрируется с Zabbix и свободно распространяется по лицензии GNU AGPL v3 (бесплатно).
• В этой статье описан процесс создания панели управления Nmap с помощью Grafana и Docker, чтобы получить полноценный обзор сети и открытых служб:
• Дополнительно:
- Прокачай свой NMAP! Работаем со скриптами.
- Nmap для хакера. Полезный материал.
- Полезный Cheat Sheat.
- #nmap.
S.E. ▪️ infosec.work ▪️ VT
Please open Telegram to view this post
VIEW IN TELEGRAM
• Nmap — эталон среди сканеров портов и один из важнейших инструментов пентестера. В первую очередь используется для сканирования портов, но, кроме этого, имеет огромную массу полезных функций, что, по сути, делает Nmap супер-комбайном для исследования сетей.
• Автоматизировать свою работу и сократить время на выполнение определенных задач нам поможет шпаргалка, которую можно использовать при работе с этим инструментом:
• Дополнительно:
- Nmap + Grafana;
- Nmap для хакера;
- Полный список скриптов Nmap NSE;
- #nmap.
S.E. ▪️ infosec.work ▪️ VT
Please open Telegram to view this post
VIEW IN TELEGRAM
12
• Данная статья рассчитана на тех, кто только начинает изучать #Nmap и его возможности. Мы рассмотрим ряд неочевидных функций данного инструмента, которые окажутся полезными пентестерам и #OSINT специалистам. Содержание статьи следующее:
• Дополнительно:
- Прокачай свой NMAP! Работаем со скриптами.
- Nmap для хакера. Полезный материал.
- Полезный Cheat Sheat.
- Nmap + Grafana.
S.E. ▪️ infosec.work ▪️ VT
Please open Telegram to view this post
VIEW IN TELEGRAM
• Существует отличная книга "Quick Start Guide to Penetration Testing", которая распространяется только на английском языке. Наш читатель проделал огромную работу, перевел эту книгу на русский язык и предоставил ее нам на безвозмездной основе.
• В книге описаны варианты использования #NMAP, OpenVAS и #Metasploit, подробное описание этих инструментов, создание собственной лаборатории для практических занятий и подробное описание различных этапов пентеста.
☁️ Руководство можно скачать бесплатно в нашем облаке.
S.E. ▪️ infosec.work ▪️ VT
Please open Telegram to view this post
VIEW IN TELEGRAM