🧐Ваши действия при анализе ip-адреса.
💬 Знакомство с объектом, найденным при сканировании, начинается с обращения к его ip-адресу. ☝🏻Поэтому его Вы будете анализировать при глубинном изучении любого интересного результата, будь то сайт, камера 📷, файловый сервер, либо совершенно стороннего и непонятного устройства, либо ресурса🤨
📌 Только после этого вы будете применять специальные методы в зависимости от интересующего вас протокола. Об этих методах и поговорим в сегодняшней статье ⤵️
👨🏻💻 Читать в telegra.ph | Зеркало
#ip #whois
💬 Знакомство с объектом, найденным при сканировании, начинается с обращения к его ip-адресу. ☝🏻Поэтому его Вы будете анализировать при глубинном изучении любого интересного результата, будь то сайт, камера 📷, файловый сервер, либо совершенно стороннего и непонятного устройства, либо ресурса🤨
📌 Только после этого вы будете применять специальные методы в зависимости от интересующего вас протокола. Об этих методах и поговорим в сегодняшней статье ⤵️
👨🏻💻 Читать в telegra.ph | Зеркало
#ip #whois
Telegraph
Ваши действия при анализе ip-адреса.
Из ip-адреса, вне зависимости от его содержимого, можно узнать: 1. Приблизительное местоположение сервера и, возможно, имя владельца или название организации - с помощью whois (например, тут или тут). Чаще всего так можно получить лишь информацию о провайдере.…
👨🏻💻 Сбор информации о цели.
🔎 Выбираешь сканирование вручную - сталкиваешься с проблемами. Например, рейт-лимиты (ограниченное количество запросов). Существует сервис, который поможет свести трату времени к нулю. И дает всю необходимую информацию о цели за секунды.
📌 Возможности Spyse:
➖ Подробная информация о цели: от IP до найденных уязвимостей;
➖ Гибкий поиск, который позволит найти все уязвимые хосты;
➖ Поиск открытых баз данных в 2 шага;
➖ Интуитивно понятный интерфейс и API;
➖ Пул инструментов: поиск по домену или IP, сканер портов, Whois и другое...
🧷 Официальный сайт сервиса — https://spyse.com
📌 Команда Spyse обнаружила открытые базы данных Elasticsearch на 436.83 терабайт. В результате они получили конфиденциальные данные пользователей, доходы от бизнеса, адреса биткойнов. Подробности о исследовании.
🖇 Подробное описание возможностей сервиса. Тут ты можешь ознакомится со всеми инструментами и возможностями.
#Пентест #Whois #spyse #OSINT #Hack
💬 Приветствую тебя user_name.
☝🏻 Пентестеры и специалисты по безопасности ценят 2 вещи — время и экономящие его инструменты. Чтобы вручную просканировать выбранную цель, тебе потребуется время на развертывание инфраструктуры, установку софта и сканирование.🔎 Выбираешь сканирование вручную - сталкиваешься с проблемами. Например, рейт-лимиты (ограниченное количество запросов). Существует сервис, который поможет свести трату времени к нулю. И дает всю необходимую информацию о цели за секунды.
📌 Возможности Spyse:
➖ Подробная информация о цели: от IP до найденных уязвимостей;
➖ Гибкий поиск, который позволит найти все уязвимые хосты;
➖ Поиск открытых баз данных в 2 шага;
➖ Интуитивно понятный интерфейс и API;
➖ Пул инструментов: поиск по домену или IP, сканер портов, Whois и другое...
🧷 Официальный сайт сервиса — https://spyse.com
📌 Команда Spyse обнаружила открытые базы данных Elasticsearch на 436.83 терабайт. В результате они получили конфиденциальные данные пользователей, доходы от бизнеса, адреса биткойнов. Подробности о исследовании.
🖇 Подробное описание возможностей сервиса. Тут ты можешь ознакомится со всеми инструментами и возможностями.
#Пентест #Whois #spyse #OSINT #Hack
👨🏻💻 Используем Spyse для получения информации о цели.
📌 Позволяет:
• Получить детальную информацию о цели, сразу, без ожидания сканирования.
• Исследовать связи между элементами в сети, тем самым расширить радиус исследования цели.
• Проверить CVE связанные с целью.
• Получать данные через удобный графический интерфейс и гибкое API. Функция гибкого поиска позволяет провести детальный поиск по всем собираемым данным. Например:
• Найти все хосты подвержены определённой уязвимости.
• Найти открытые базы данных. Алгоритм поиска : Advanced search > IP > services & ports > port > get запрос.
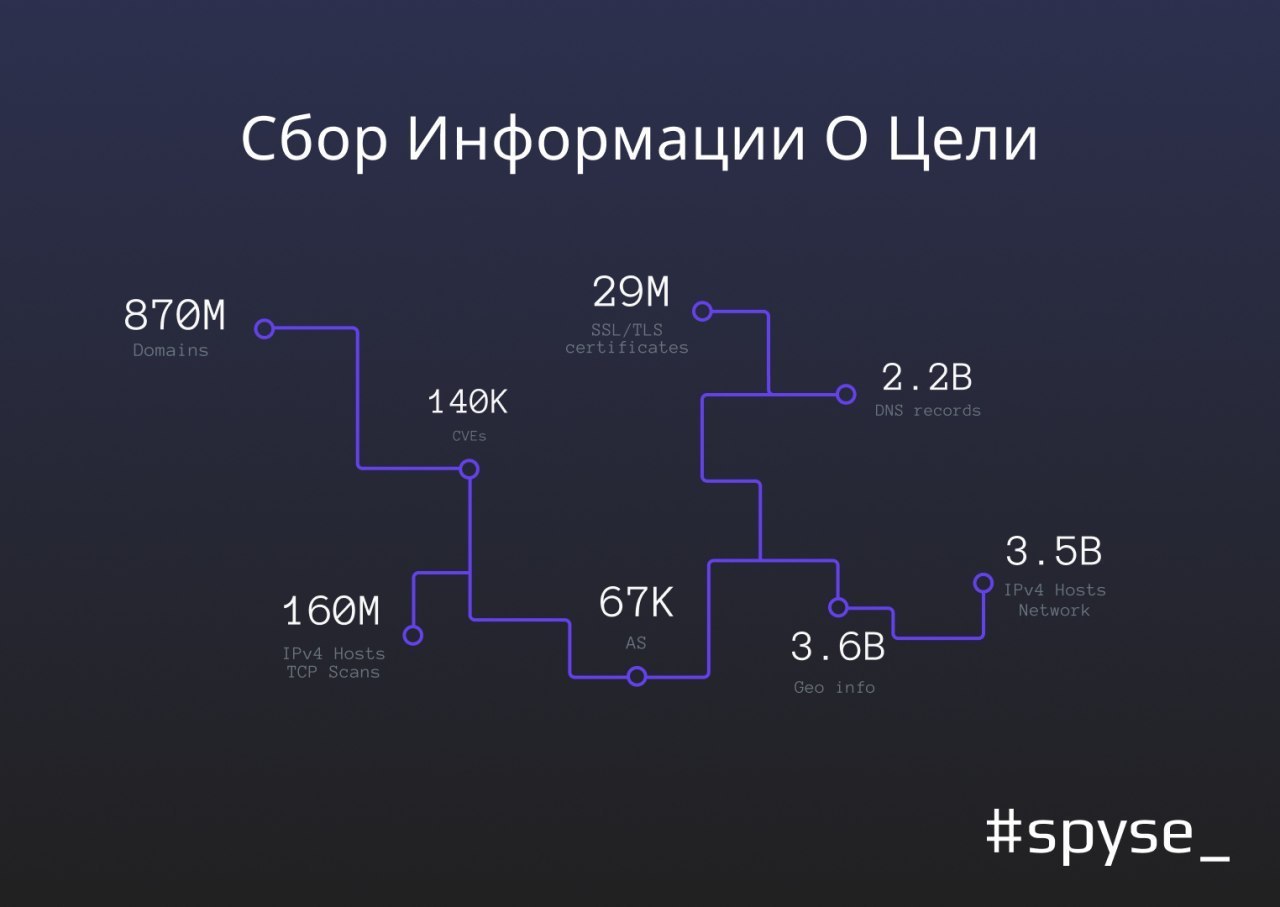
🔎 Spyse.com - собирает техническую информацию о инфраструктуре организаций. Поисковый движок включает в себя 39 сканеров сети. Данные по 1,6 млрд доменов и 3,5 млрд IPv4 адресов уже отсканированы, упорядочены и хранятся в базе данных. Все данные систематически обновляются.
‼️ Сервис сканирует уязвимости CVE по цели и находит связь с другими организациями. Данные отображаются с помощью веб интерфейса и API.
🧷 Официальный сайт сервиса — https://spyse.com
#Пентест #Whois #spyse #OSINT #Hack
💬 Приветствую тебя user_name.
☝🏻 Spyse - кибер-поисковик для быстрого исследования цели. Хорошая альтернатива существующим сканерам вроде: Shodan, Sublist3r, Kali Linux тулам (recon ng, masscan). 📌 Позволяет:
• Получить детальную информацию о цели, сразу, без ожидания сканирования.
• Исследовать связи между элементами в сети, тем самым расширить радиус исследования цели.
• Проверить CVE связанные с целью.
• Получать данные через удобный графический интерфейс и гибкое API. Функция гибкого поиска позволяет провести детальный поиск по всем собираемым данным. Например:
• Найти все хосты подвержены определённой уязвимости.
• Найти открытые базы данных. Алгоритм поиска : Advanced search > IP > services & ports > port > get запрос.
🔎 Spyse.com - собирает техническую информацию о инфраструктуре организаций. Поисковый движок включает в себя 39 сканеров сети. Данные по 1,6 млрд доменов и 3,5 млрд IPv4 адресов уже отсканированы, упорядочены и хранятся в базе данных. Все данные систематически обновляются.
‼️ Сервис сканирует уязвимости CVE по цели и находит связь с другими организациями. Данные отображаются с помощью веб интерфейса и API.
🧷 Официальный сайт сервиса — https://spyse.com
#Пентест #Whois #spyse #OSINT #Hack
🔎 Поиск поддоменов.
• Knock.py — удобный и быстрый инструмент, который находит поддомены целевого домена по словарю. Особенно актуально для сайтов, которые размещены во внутренних сетях и не имеют выхода в сеть. Описание инструмента и мануал по установке, есть на GitHub.
• Spyse.com — собирает техническую информацию о инфраструктуре организаций. Поисковый движок включает в себя 39 сканеров сети. Данные по 1,6 млрд доменов и 3,5 млрд IPv4 адресов уже отсканированы, упорядочены и хранятся в базе данных. Все данные систематически обновляются. Более подробную информацию, ты можешь найти в нашем канале.
• DNSdumpster — бесплатный онлайн-сервис, выполняет обнаружение поддоменов путем ретрансляции данных из #Shodan, Maxmind и других поисковых систем. Более подробно об этом сервисе ты можешь прочитать на сайте разработчиков — https://hackertarget.com/
• Sublist3r — находит поддомены в поисковых системах Google, Yahoo, Bing, Baidu и Ask. Также при поиске используются сервисы Netcraft, Virustotal, ThreatCrowd, DNSdumpster и ReverseDNS. Подробный гайд по установке и возможностям инструмента есть на GitHub. Если нужен гайд на русском языке, то ознакомься с информацией по этой ссылке.
‼️ Сегодня ты узнал о 4х инструментах, с помощью которых можешь собрать активные поддомены. Дополнительную полезную информацию ты можешь найти по хештегам #Пентест #Whois #spyse #OSINT и #Hack. Делись с друзьями, добавляй в избранное и включай уведомления что бы не пропустить новый материал. Твой S.E.
🖖🏻 Приветствую тебя user_name.

💬
Поиск поддоменов — неотъемлемая часть подготовки ко взлому. Сегодня мы поговорим о популярных инструментах, с помощью которых ты сможешь получить список существующих поддоменов и другую полезную информацию.• Knock.py — удобный и быстрый инструмент, который находит поддомены целевого домена по словарю. Особенно актуально для сайтов, которые размещены во внутренних сетях и не имеют выхода в сеть. Описание инструмента и мануал по установке, есть на GitHub.
• Spyse.com — собирает техническую информацию о инфраструктуре организаций. Поисковый движок включает в себя 39 сканеров сети. Данные по 1,6 млрд доменов и 3,5 млрд IPv4 адресов уже отсканированы, упорядочены и хранятся в базе данных. Все данные систематически обновляются. Более подробную информацию, ты можешь найти в нашем канале.
• DNSdumpster — бесплатный онлайн-сервис, выполняет обнаружение поддоменов путем ретрансляции данных из #Shodan, Maxmind и других поисковых систем. Более подробно об этом сервисе ты можешь прочитать на сайте разработчиков — https://hackertarget.com/
• Sublist3r — находит поддомены в поисковых системах Google, Yahoo, Bing, Baidu и Ask. Также при поиске используются сервисы Netcraft, Virustotal, ThreatCrowd, DNSdumpster и ReverseDNS. Подробный гайд по установке и возможностям инструмента есть на GitHub. Если нужен гайд на русском языке, то ознакомься с информацией по этой ссылке.
‼️ Сегодня ты узнал о 4х инструментах, с помощью которых можешь собрать активные поддомены. Дополнительную полезную информацию ты можешь найти по хештегам #Пентест #Whois #spyse #OSINT и #Hack. Делись с друзьями, добавляй в избранное и включай уведомления что бы не пропустить новый материал. Твой S.E.