👨🏻💻 Web Shell.
☝🏻 Большинство веб-шеллов предоставляют хакеру визуальный интерфейс, который можно использовать для взаимодействия с взломанным сервером и его файловой системой, а также имеют функции, позволяющие переименовывать, копировать, перемещать, редактировать или загружать новые файлы на сервер. Кроме того, веб-шелл может использоваться для изменения прав доступа к файлам и каталогам, а также архивирования и скачивания (кражи) данных с сервера.
‼️ Веб-шеллы могут служить устойчивыми бэкдорами или транзитными узлами для перенаправления команд злоумышленников в другие системы. Злоумышленники часто связывают воедино веб-шеллы в нескольких скомпрометированных системах для маршрутизации трафика, например, от интернет-систем к внутренним сетям.
⚙️ Инструменты для обнаружения веб-шеллов.
☝🏻 Большинство атак на корпоративные ресурсы подразумевают внедрение веб-шеллов — кода, который дает возможность управлять пораженными машинами извне сети. AntiShell Web Shell Hunter — это защитное средство, которое включает в себя целый набор механизмов для выявления веб-шеллов.
📌 Рекомендую к ознакомлению:
➖ "Создаём беспалевный web-shell и испытываем в боевых условиях".
➖ Заливка WEB-Shell WSO на уязвимые сайты.
➖ От обычного пользователя до полноправного администратора сервера (XSS, LFI, Web-Shell).
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #Web_Shell #Malware #Вирус #Взлом #Книга #hack #Курс
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
💬 Приветствую тебя user_name.🌐 Веб-шеллы являются одной из наиболее популярных на сегодняшний день форм малвари. Термином «web shell» обычно обозначают вредоносную программу или скрипт, установленные на взломанном сервере.
☝🏻 Большинство веб-шеллов предоставляют хакеру визуальный интерфейс, который можно использовать для взаимодействия с взломанным сервером и его файловой системой, а также имеют функции, позволяющие переименовывать, копировать, перемещать, редактировать или загружать новые файлы на сервер. Кроме того, веб-шелл может использоваться для изменения прав доступа к файлам и каталогам, а также архивирования и скачивания (кражи) данных с сервера.
‼️ Веб-шеллы могут служить устойчивыми бэкдорами или транзитными узлами для перенаправления команд злоумышленников в другие системы. Злоумышленники часто связывают воедино веб-шеллы в нескольких скомпрометированных системах для маршрутизации трафика, например, от интернет-систем к внутренним сетям.
⚙️ Инструменты для обнаружения веб-шеллов.
➖ Скрипты для сравнения сайта с его заведомо хорошим образом;
➖ Splunk-запросы для обнаружения аномальных URL-адресов в трафике;
➖ Инструмент для анализа логов Internet Information Services (IIS);
➖ Сигнатуры сетевого трафика для известных веб-шеллов;
➖ Инструкция по выявлению подозрительных сетевых потоков;
➖ Инструкции по идентификации аномальных вызовов процессов среди данных Sysmon;
➖ Инструкции по идентификации аномальных вызовов процессов с Auditd;
➖ HIPS-правила для блокировки изменений в доступных из веба каталогах;
➖ Список часто эксплуатируемых уязвимостей в веб-приложениях.
☝🏻 Большинство атак на корпоративные ресурсы подразумевают внедрение веб-шеллов — кода, который дает возможность управлять пораженными машинами извне сети. AntiShell Web Shell Hunter — это защитное средство, которое включает в себя целый набор механизмов для выявления веб-шеллов.
📌 Рекомендую к ознакомлению:
➖ "Создаём беспалевный web-shell и испытываем в боевых условиях".
➖ Заливка WEB-Shell WSO на уязвимые сайты.
➖ От обычного пользователя до полноправного администратора сервера (XSS, LFI, Web-Shell).
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #Web_Shell #Malware #Вирус #Взлом #Книга #hack #Курс
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
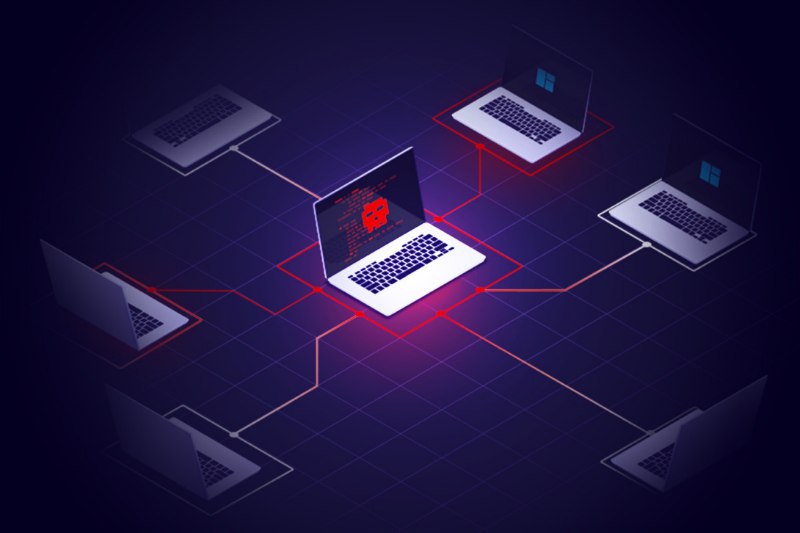
👺 Атаки на удаленный доступ. Эксплуатация веб-уязвимостей.
‼️ Среди наиболее опасных уязвимостей веб-приложений можно выделить загрузку произвольных файлов, внедрение операторов SQL и выполнение произвольного кода. Такие уязвимости могут привести к полной компрометации сервера.
👨🏻💻 Для понимания, приведу пример. Практически в 95% случаев, в публичных веб-приложениях, существует возможность регистрации новых пользователей, а в их личном кабинете есть функция загрузки фото, видео, документов и т.д.
💬 Если говорить совсем коротко, то мы можем загрузить на сервер веб-интерпретатор командной строки, изменив расширение файла. В итоге мы получим возможность выполнять команды ОС с привилегиями веб-приложения, а если эти привилегии были избыточны — то и полный контроль над ресурсом. Даже если на сервере настроена эффективная проверка загружаемых файлов, необходимо учитывать и конфигурацию самой системы.
📌 К примеру, ты выяснил что на сервере используется уязвимая комбинация ПО и ОС ➕ в приложении реализована проверка которая запрещает загружать файлы с расширением PHP. Что в таком случае можно предпринять ? Как вариант использовать уязвимость которая поможет тебе обойти данное ограничение. Например в CMS Bitrix в файле
💉 Другой распространенный вид атаки на веб-приложения — с помощью SQL-запроса. Это несложная техника, но назвать ее тривиальной уже нельзя. Для эксплуатации таких уязвимостей ты должен знать, как обходить фильтрацию файлов при загрузке их на сервер, и уметь писать SQL-запросы. О которых мы поговорим чуть позже. Но такие знания могут и не потребоваться в том случае, если ограничения на загрузку файлов отсутствуют вовсе.
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #web #sql #hack #Взлом #Пентест
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
💬 Приветствую тебя user_name.
☝🏻 Чтобы получить возможность выполнять команды ОС, не всегда требуется подбирать учетные данные для доступа к интерфейсам управления. Такую возможность тебе могут предоставить уязвимости веб-приложений которые развернуты внутри сети компании. Если веб-приложение используется как публичный ресурс, например как сайт организации или интернет магазин, то к нему может быть обеспечен доступ из интернета, что открывает немало возможностей для атак.‼️ Среди наиболее опасных уязвимостей веб-приложений можно выделить загрузку произвольных файлов, внедрение операторов SQL и выполнение произвольного кода. Такие уязвимости могут привести к полной компрометации сервера.
👨🏻💻 Для понимания, приведу пример. Практически в 95% случаев, в публичных веб-приложениях, существует возможность регистрации новых пользователей, а в их личном кабинете есть функция загрузки фото, видео, документов и т.д.
💬 Если говорить совсем коротко, то мы можем загрузить на сервер веб-интерпретатор командной строки, изменив расширение файла. В итоге мы получим возможность выполнять команды ОС с привилегиями веб-приложения, а если эти привилегии были избыточны — то и полный контроль над ресурсом. Даже если на сервере настроена эффективная проверка загружаемых файлов, необходимо учитывать и конфигурацию самой системы.
📌 К примеру, ты выяснил что на сервере используется уязвимая комбинация ПО и ОС ➕ в приложении реализована проверка которая запрещает загружать файлы с расширением PHP. Что в таком случае можно предпринять ? Как вариант использовать уязвимость которая поможет тебе обойти данное ограничение. Например в CMS Bitrix в файле
/upload/.htaccess не установлено ограничение на загрузку файлов с расширением pht. Этот формат файла исполняется в ОС семейства Debian и Ubuntu как файл формата PHP. Таким образом, уязвимая конфигурация сервера позволила загрузить веб-интерпретатор командной строки на сервер в обход установленных ограничений.💉 Другой распространенный вид атаки на веб-приложения — с помощью SQL-запроса. Это несложная техника, но назвать ее тривиальной уже нельзя. Для эксплуатации таких уязвимостей ты должен знать, как обходить фильтрацию файлов при загрузке их на сервер, и уметь писать SQL-запросы. О которых мы поговорим чуть позже. Но такие знания могут и не потребоваться в том случае, если ограничения на загрузку файлов отсутствуют вовсе.
‼️ Еще больше полезной информации, ты можешь найти по хэштегу в нашей группе #web #sql #hack #Взлом #Пентест
Делись с друзьями и оставайся с нами. Ваш @Social_Engineering
💉 Обход антивирусов при помощи Shellter.
📌 Основные функции:
• Утилита работает в 32- и 64-разрядных версиях Windows (начиная с XP SP3), а также на Linux/Mac через Wine/• CrossOver;
• Не требует установки;
• Не тянет за собой никаких дополнительных зависимостей (типа Python или .NET);
• Поддерживает все типы шифрования полезной нагрузки, предоставляемые Metasploit;
• Можно использовать варианты шифрования для пейлоадов, предоставляемые пользователем;
• Режим Stealth;
• Возможность внедрения в один файл сразу нескольких пейлоадов;
• Использует проприетарный режим шифрования пейлоадов;
• Пользователь может также взять свой собственный полиморфный код;
• Позволяет пользователю конфигурировать, что внедрять, когда и где;
• Поддержка командной строки;
• Абсолютно бесплатен;
🌐 https://www.shellterproject.com/
📌 Описание, ссылки, инструкции, установка, скриншоты, команды и дополнительная информация по Shellter.
‼️ Дополнительную информацию ты можешь найти по хештегам #Web_Shell. Твой S.E.
🖖🏻 Приветствую тебя user_name.
💬 Большая проблема многих пентестов в том, что «заряженные» исполняемые файлы, созданные с помощью Metasploit или других пентест-фреймворков, палятся практически всеми антивирусными вендорами. И поэтому вместо того, чтобы продолжать проникновение, пентестеру приходится думать, как обмануть антивирус. 🧩 Shellter — это инструмент для динамического внедрения шелл-кода,. Он может использоваться для внедрения шелл-кода в нативные приложения Windows. В качестве полезной нагрузки могут выступать собственные шелл-коды или же сгенерированные с помощью какого-либо фреймворка, например Metasploit.📌 Основные функции:
• Утилита работает в 32- и 64-разрядных версиях Windows (начиная с XP SP3), а также на Linux/Mac через Wine/• CrossOver;
• Не требует установки;
• Не тянет за собой никаких дополнительных зависимостей (типа Python или .NET);
• Поддерживает все типы шифрования полезной нагрузки, предоставляемые Metasploit;
• Можно использовать варианты шифрования для пейлоадов, предоставляемые пользователем;
• Режим Stealth;
• Возможность внедрения в один файл сразу нескольких пейлоадов;
• Использует проприетарный режим шифрования пейлоадов;
• Пользователь может также взять свой собственный полиморфный код;
• Позволяет пользователю конфигурировать, что внедрять, когда и где;
• Поддержка командной строки;
• Абсолютно бесплатен;
🌐 https://www.shellterproject.com/
📌 Описание, ссылки, инструкции, установка, скриншоты, команды и дополнительная информация по Shellter.
‼️ Дополнительную информацию ты можешь найти по хештегам #Web_Shell. Твой S.E.
🔖 S.E. Заметка. CheatSheet для Red Team.
• Pivot;
• Crawler;
• Forensics;
• Wifi Tools;
• Git Specific;
• NAC bypass;
• Obfuscation;
• Reverse Shellz;
• Email Gathering;
• T3 Enumeration;
• Backdoor finder;
• Payload Hosting;
• Network Attacks;
• JMX Exploitation;
• POST Exploitation;
• Lateral Movement;
• Social Engeneering;
• Source Code Analysis;
• Framework Discovery;
• Scanner network level;
• Web Exploitation Tools;
• Network Share Scanner;
• Persistence on windows;
• Web Application Pentest;
• Raspberri PI Exploitation;
• Industrial Control Systems;
• Default Credential Scanner;
• Domain Auth + Exploitation;
• Sniffing / Evaluation / Filtering;
• AMSI Bypass restriction Bypass;
• Wordlists / Wordlist generators;
• Linux Privilege Escalation / Audit;
• Command & Control Frameworks;
• Reverse Engineering / decompiler;
• Framework Scanner / Exploitation;
• General usefull Powershell Scripts;
• Specific MITM service Exploitation;
• Credential harvesting Linux Specific;
• Windows Privilege Escalation / Audit;
• Credential harvesting Windows Specific;
• Web Vulnerability Scanner / Burp Plugins;
• Domain Finding / Subdomain Enumeration;
• Data Exfiltration - DNS/ICMP/Wifi Exfiltration;
• Network- / Service-level Vulnerability Scanner;
• Scanner / Exploitation-Frameworks / Automation;
• Payload Generation / AV-Evasion / Malware Creation;
• Network service - Login Brute Force + Wordlist attacks.
S.E. ▪️ S.E.Relax ▪️ infosec.work ▪️ #Red_Team
🖖🏻 Приветствую тебя user_name.• Добро пожаловать в рубрику "добавь в избранное", часть вторая. Предыдущий пост собрал большое кол-во просмотров и репостов, поэтому сегодня я решил поделиться с тобой актуальной подборкой вспомогательных инструментов и ресурсов для Red Team.
• Pivot;
• Crawler;
• Forensics;
• Wifi Tools;
• Git Specific;
• NAC bypass;
• Obfuscation;
• Reverse Shellz;
• Email Gathering;
• T3 Enumeration;
• Backdoor finder;
• Payload Hosting;
• Network Attacks;
• JMX Exploitation;
• POST Exploitation;
• Lateral Movement;
• Social Engeneering;
• Source Code Analysis;
• Framework Discovery;
• Scanner network level;
• Web Exploitation Tools;
• Network Share Scanner;
• Persistence on windows;
• Web Application Pentest;
• Raspberri PI Exploitation;
• Industrial Control Systems;
• Default Credential Scanner;
• Domain Auth + Exploitation;
• Sniffing / Evaluation / Filtering;
• AMSI Bypass restriction Bypass;
• Wordlists / Wordlist generators;
• Linux Privilege Escalation / Audit;
• Command & Control Frameworks;
• Reverse Engineering / decompiler;
• Framework Scanner / Exploitation;
• General usefull Powershell Scripts;
• Specific MITM service Exploitation;
• Credential harvesting Linux Specific;
• Windows Privilege Escalation / Audit;
• Credential harvesting Windows Specific;
• Web Vulnerability Scanner / Burp Plugins;
• Domain Finding / Subdomain Enumeration;
• Data Exfiltration - DNS/ICMP/Wifi Exfiltration;
• Network- / Service-level Vulnerability Scanner;
• Scanner / Exploitation-Frameworks / Automation;
• Payload Generation / AV-Evasion / Malware Creation;
• Network service - Login Brute Force + Wordlist attacks.
S.E. ▪️ S.E.Relax ▪️ infosec.work ▪️ #Red_Team
🖖🏻 Приветствую тебя user_name.• Hackingtool — это комплексный хакерский инструмент, который включает в себя все основные тулзы пентестеров и хакеров.
• Репозиторий имеет 29.6K звёзд и постоянно обновляется. Включает в себя инструменты из следующих категорий:
- Anonymously Hiding Tools;
- Information gathering tools;
- Wordlist Generator;
- Wireless attack tools;
- SQL Injection Tools;
- Phishing attack tools;
- Web Attack tools;
- Post exploitation tools;
- Forensic tools;
- Payload creation tools;
- Exploit framework;
- Reverse engineering tools;
- DDOS Attack Tools;
- Remote Administrator Tools (RAT);
- XSS Attack Tools;
- Steganograhy tools;
- SocialMedia Bruteforce;
- Android Hacking tools;
- IDN Homograph Attack;
- Email Verify tools;
- Hash cracking tools;
- Wifi Deauthenticate;
- SocialMedia Finder;
- Payload Injector;
- Web crawling;
- Mix tools.
• https://github.com/Z4nzu/hackingtool
➕ Дополнение:
- #tools;
- 150+ хакерских поисковых систем и инструментов;
- 99+ бесплатных инструментов для анализа зловредов;
- 70+ бесплатных инструментов для компьютерной криминалистики.
S.E. ▪️ S.E.Relax ▪️ infosec.work
Please open Telegram to view this post
VIEW IN TELEGRAM
🔧 Прокачай свой Burp.
• Поиск веб-уязвимостей и Burp Suite — это практически синонимы. Burp Suite заслуженно является одним из популярнейших инструментов пентестеров по всему миру благодаря гибким возможностям, способам комбинировать ручные и автоматизированные методы анализа при проведении тестирования безопасности веб-приложений.
• В этом посте собраны все необходимые плагины и полезный материал для изучения Burp. Добавляйте в избранное и приступайте к изучению:
- Burp Suite for Pentester: Web Scanner & Crawler;
- Burp Suite for Pentester – Fuzzing with Intruder (Part3);
- Burp Suite for Pentester – Fuzzing with Intruder (Part2);
- Burp Suite for Pentester – Fuzzing with Intruder (Part1);
- Burp Suite for Pentester – XSS Validator;
- Burp Suite for Pentester – Configuring Proxy;
- Burp Suite for Pentester: Burp Collaborator;
- Burp Suite For Pentester: HackBar;
- Burp Suite for Pentester: Burp Sequencer;
- Burp Suite for Pentester: Turbo Intruder;
- Engagement Tools Tutorial in Burp suite;
- Payload Processing Rule in Burp suite (Part2);
- Payload Processing Rule in Burp suite (Part1);
- Beginners Guide to Burpsuite Payloads (Part2);
- Beginners Guide to Burpsuite Payloads (Part1);
- Burpsuite Encoder & Decoder Tutorial;
- Burp Suite for Pentester: Active Scan++;
- Burp Suite for Pentester: Software Vulnerability Scanner;
- Burp Suite for Pentester: Burp’s Project Management;
- Burp Suite for Pentester: Repeater;
- Burpsuite for Pentester: Logger++
- Burpsuite for Pentester: Autorize.
• Плагины:
- Scanners;
- Custom Features;
- Beautifiers and Decoders;
- Cloud Security;
- Scripting;
- OAuth and SSO;
- Information Gathering;
- Vulnerability Specific Extensions;
- Web Application Firewall Evasion;
- Logging and Notes;
- Payload Generators and Fuzzers;
- Cryptography;
- Tool Integration;
- Misc;
- Burp Extension Training Resources.
• В дополнение: объемная Mindmap.
S.E. ▪️ infosec.work ▪️ VT
• Объемная коллекция различного материала на тему усиления безопасности. От подробных гайдов до необходимых инструментов и бенчмарков:
• Security Hardening Guides and Best Practices;
— Hardening Guide Collections;
— GNU/Linux;
- Red Hat Enterprise Linux - RHEL;
- CentOS;
- SUSE;
- Ubuntu;
— Windows;
— macOS;
— Network Devices;
- Switches;
- Routers;
- IPv6;
- Firewalls;
— Virtualization - VMware;
— Containers - Docker - Kubernetes;
— Services;
- SSH;
- TLS/SSL;
- Web Servers;
- Mail Servers;
- FTP Servers;
- Database Servers;
- Active Directory;
- ADFS;
- Kerberos;
- LDAP;
- DNS;
- NTP;
- NFS;
- CUPS;
— Authentication - Passwords;
— Hardware - CPU - BIOS - UEFI;
— Cloud;
• Tools;
— Tools to check security hardening;
- GNU/Linux;
- Windows;
- Network Devices;
- TLS/SSL;
- SSH;
- Hardware - CPU - BIOS - UEFI;
- Docker;
- Cloud;
— Tools to apply security hardening;
- GNU/Linux;
- Windows;
- TLS/SSL;
- Cloud;
— Password Generators;
• Books;
• Other Awesome Lists;
— Other Awesome Security Lists.
S.E. ▪️ infosec.work ▪️ VT
Please open Telegram to view this post
VIEW IN TELEGRAM