
С августа 2021 года по январь 2022 года 55-летняя жительница Бузулукского района общалась с мужчиной, который представился сотрудником вооруженных сил НАТО - генерал-майором по имени Берн из Германии. Мужчина заявил о готовности переехать в Россию и жить вместе. Затем уговорил взять кредиты, а деньги перевести ему.
Оформив в различных кредитных организациях города Бузулука кредиты с сентября по январь на общую сумму 1 186 100 рублей, женщина перевела их «жениху-генералу», но, не дождавшись его приезда, поняла, что стала жертвой мошенника, и обратилась в полицию.
В настоящее время полицейские устанавливают личности и местонахождение лиц, причастных к совершению преступления. По данному факту возбуждено уголовное дело по статье «Мошенничество».
Forwarded from Russian OSINT
👮Киберполиция Украины задержала группу лиц обманувших 70 000 граждан с помощью фишинга
Организатор причастен к схеме создания и администрирования более 40 фишинговых веб-ресурсов для получения банковских карт граждан. Для присвоения денег потерпевших организатор привлек трех граждан, выполнявших роль так называемых дропов. От каждой мошеннической операции они получали процент «прибыли».
За совершенное фигурантам грозит до восьми лет заключения. По предварительным данным, ущерб от деятельности преступников превышает 176 000 долларов.
На ноутбуке одного из задержанных криминалисты обнаружили установленную Windows 10. Если отследить тенденцию последних публичных арестов записанных на камеру, то можно заметить, что большинство задержанных не используют на своих ноутбуках GNU/Linux. В моде Windows и macOS.
https://youtu.be/-CNVFBzObcQ
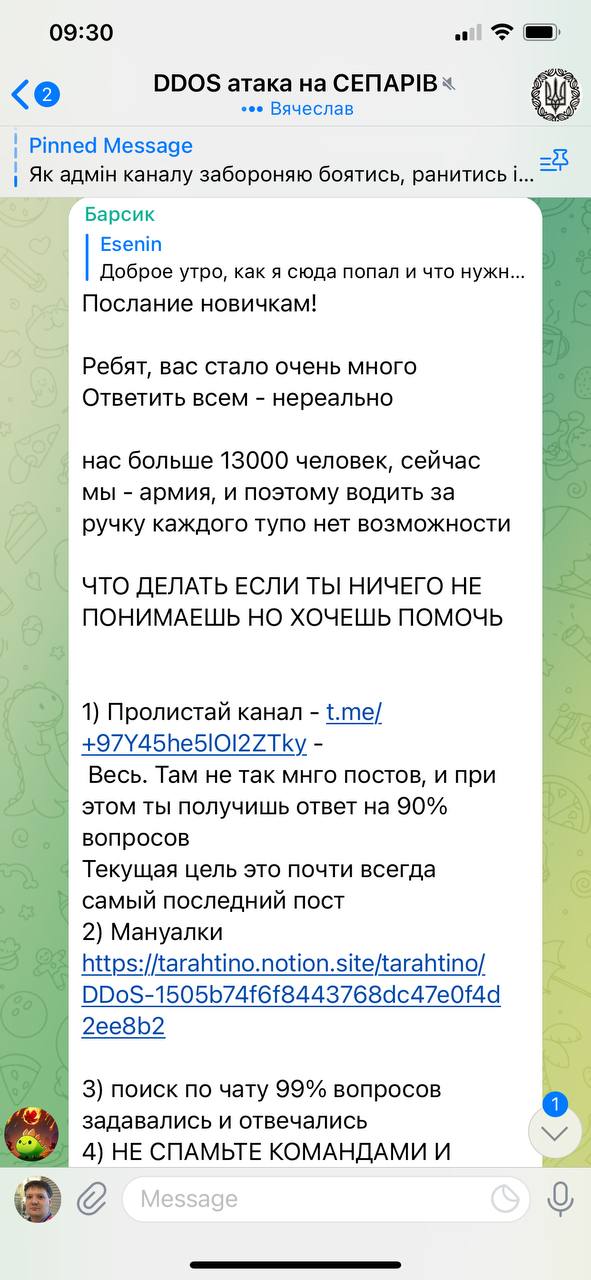
Активизировались мошенники, которые распространяют пост с DoS скриптами и призывами атаковать Lenta.ru, Ria.ru, RT.com, Kremlin.ru, Tass.ru, Sberbank.ru, tvzvezda.ru, и т.д. Предоставляют ссылки и инструкции на нескольких языках, как это осуществить:
"Visiting https://n*******.tk will spam Russian sites with HTTP requests, causing their sites to slog, and best case, crash, if there's enough load. Leaving the page open will use your device's resources to constantly spam those sites".
"Пожалуйста, просто откройте эту страницу на своём компьютере и оставтье вкладку открытой, она будет автоматически нагружать сайты российской пропаганды".
Переходя по этим ссылкам необходимо понимать:
1. Вы сделаете только хуже.
2. Больше половины подобных ссылок не атакуют никого, а воруют ваши данные и/или майнят криптовалюту для владельца сервиса, используя ресурсы вашего компьютера.
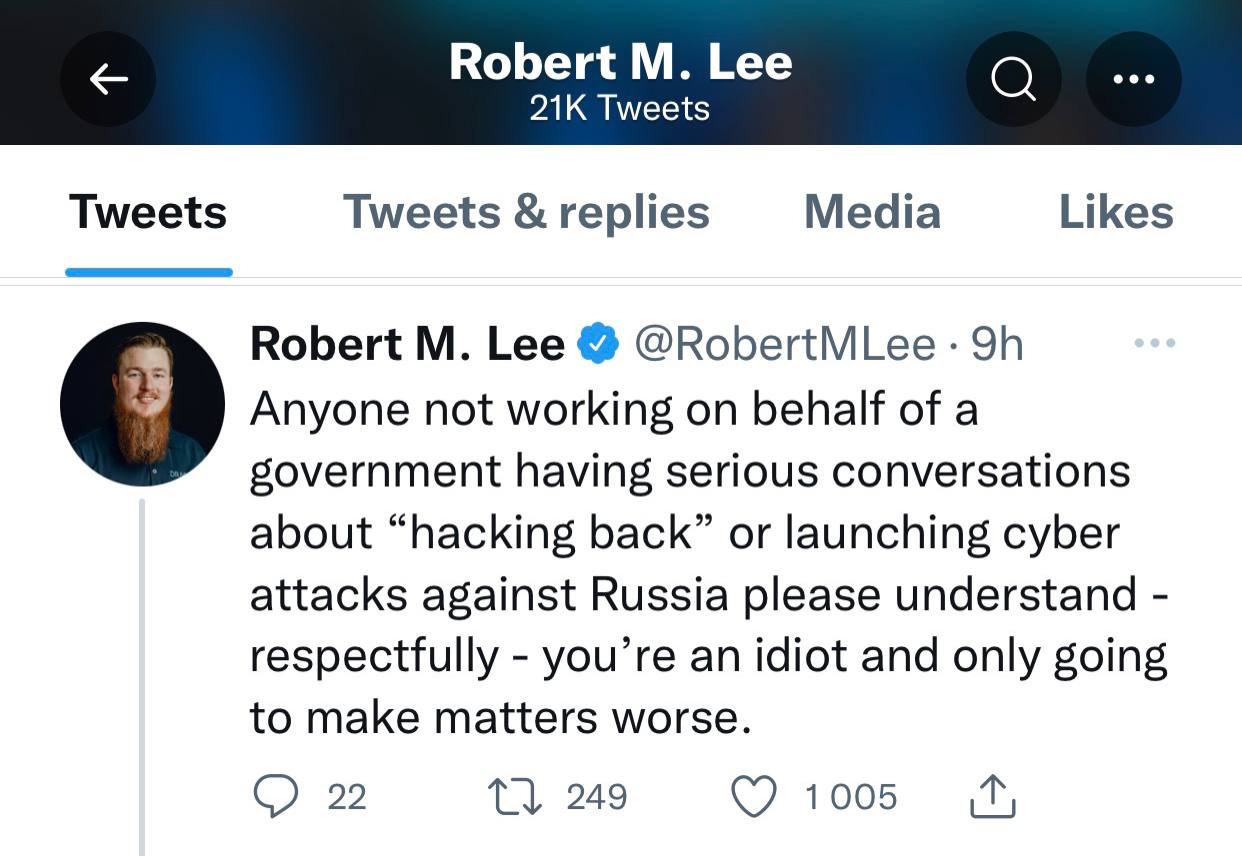
Российское законодательство предусматривает наказание за кибер-преступления. Исходя из сложившейся практики, участники Ддос-атаки могут попасть под следующие статьи:
Заказчики. Их действия обычно подпадают под статью 272 УК РФ — неправомерный доступ к охраняемой законом компьютерной информации. Наказание: лишение свободы до семи лет или штраф до 500 тысяч рублей.
Исполнители. Как правило, наказываются по статье 273 УК РФ — создание, использование и распространение вредоносных компьютерных программ. Наказание. Лишение свободы до семи лет со штрафом до 200 тысяч рублей.
Forwarded from ПриZрак Новороссии
Теперь начнем объяснять, как это работает.
Сначала паблики засыпают фото и видео трупов российских солдат, а также фото и видео пленных.
Это фаза 1 – доведение до эмоциональной истерики неподготовленных родственников.
Потом фаза 2 – в комментарии присылается вот такой скрин, как на картинке №1. Вовлечение. Чтобы человек с отключенными эмоциями мозгом, начал предпринимать действия.
Потом может начаться фаза 3 - провокация. Когда после получения данных – звонок идет уже самим интересующимся адресатам. Или происходит вот такая переписка как представлено на фото 2,3,4.
При этом, информация почти всегда фейковая, фото может не соответствовать, но это неважно. Главное эмоциональный эффект на неподготовленного обывателя.
Мы все это уже проходили за 8 лет в Новороссии и ЛДНР.
Жители ДНР давно на такое не ведутся. Иммунитет. А вот на братьев и сестер из РФ такое может произвести впечатление.
❗️Не ведитесь!
А теперь вопрос:
Скажите, и что лично вы считаете надо делать с теми, кто организует такое?
Forwarded from Павел Дуров
Множество пользователей обратилось к нам с просьбой не рассматривать отключение Telegram-каналов на период конфликта, так как мы для них – единственный источник информации.
В связи с этими обращениями мы приняли решение не рассматривать подобные меры. Однако еще раз прошу перепроверять и не принимать на веру данные, которые публикуются в Telegram-каналах в этот непростой период.
В связи с этими обращениями мы приняли решение не рассматривать подобные меры. Однако еще раз прошу перепроверять и не принимать на веру данные, которые публикуются в Telegram-каналах в этот непростой период.
Forwarded from T.Hunter
#THINKcritically #OSINT Публикую простые и бесплатные инструменты для верификации (проверки) фотографического и видеоконтента, размещаемого в новостях.
1️⃣ Обратный поиск по картинке в Яндекс, Google и TineEye позволяет выявить факты заимствования контента, не относящегося к освещаемым событиям. Для упрощения выявления фейков есть даже специальный плагин InVID Verification Plugin, подключаемый к браузерам Chrome и Firefox.
2️⃣ Исследование метаданных в Jeffrey's Image Metadata Viewer позволяет узнать когда, где и с какого устройства был реально сделан тот или иной фотоснимок. Схожий сервис - Image Edited?
3️⃣ Выявление изменений на фотографии в Forensically позволяет установить, вносились ли изменения (правки) в оригинальный снимок. Альтернативный сервис - Ghiro.
4️⃣ Обнаружение дипфейков в KaiCatch позволяет определять аномальные искажения лиц с точностью 90% на фотографиях и видео.
Больше ресурсов для исследования фотографий.
@tomhunter
Forwarded from T.Hunter
#news Помимо сватинга... в сети распространяется новый вид мошенничества. Злоумышленники подделывают социальные страницы реальных пользователей и размещают на них контент, подпадающий под новые поправки к законодательству, связанные с распространением фейков. После чего, у жертвы вымогают деньги за прекращение травли.
@tomhunter
@tomhunter
Forwarded from Эксплойт
Ваши карты в безопасности
За последние 20 лет мошенничество с банковскими картами стало болью для многих людей. Рост кардинга обеспечило развитие интернета и увеличение платёжных операций в сети. Хакеры взламывали базы данных интернет-магазинов с целью кражи платёжных данных банковских карт, а после продавали их в даркнете или обналичивали деньги через посредников.
На днях эксперты по кибербезопасности зафиксировали в тёмной сети массовый слив данных карт, принадлежащих россиянам. Отчасти, это произошло потому, что из-за санкций Visa и Mastercard российский пластик стал бесполезным для оплаты в мире, поэтому кардеры начали избавляться от украденных платёжных данных, надеясь напоследок хоть как-то нажиться на них.
Для россиян это скорее повод для радости, чем для переживаний, ведь даже с этими слитыми данными нельзя сделать практические ничего. Однако мир устроен так, что свято место пусто не бывает: ушли кардеры — обязательно появится новый вид мошенничества, поэтому расслабляться пока не стоит.
@exploitex
Коммерсантъ
Все для фрода
В даркнет сливают данные банковских карт россиян и иностранцев
Forwarded from Russian OSINT
Подбор паролей — любимый прием современных мошенников. По статистике 42% успешных атак шифровальщиков происходят по RDP, через скомпрометированные или слабые пароли, еще столько же — через фишинг.
Рабочие и личные аккаунты, облачные сервисы, социальные сети, почта и все другие ресурсы можно бесконечно защищать техническими средствами, но если пользователь не умеет выбирать сильный пароль, хранить его безопасно или не включает второй фактор — все может быть зря. Что делать в такой ситуации?
⚠️ Прокачивать себя и своих пользователей. Рекомендую от себя лично пройти короткий курс: «Как безопасно работать с паролями?». Его сделала команда Антифишинга и доступен он БЕСПЛАТНО до 31 марта.
Вот что внутри курса:
• Какие угрозы связаны с паролями: что конкретно зависит от человека?
• Что такое — хороший пароль, как его придумать и запомнить?
• Как безопасно хранить и передавать пароли, если их сотни?
• Что такое второй фактор и зачем он нужен?
• Что делать, если вы подозреваете, что ваш пароль все-таки взломали?
Курс подойдет и для обычных пользователей, и для специалистов — мошенникам не важно, чей пароль сбрутить, а последствия будут соответствующие.
📧 Чтобы получить доступ к курсу, напишите коллегам. Доступ организован на платформе «Антифишинг».

Forwarded from Эксплойт
Как оформить на тебя 939 симок
Неизвестные взломали личный кабинет жительницы Нижнего Новгорода на «Госуслугах». Это позволило им оформить на женщину целых 939 SIM-карты. На некоторые номера мошенники пытались оформить микрозаймы, однако МФО отказывали в оформлении.
Ни один договор по оформлению номеров пока не был разорван. Причём все номера являются активными, а большинство уже с минусовым балансом. Если проблема не разрешится в скором времени, женщине придётся выплачивать долг по каждой карте, что в совокупности может достигать 1 400 000 рублей.
При желании, в даркнете можно найти взломанные подтверждённые аккаунты на Госуслугах. Стоимость — от 40 рублей за один аккаунт. Рекомендуем включать двухфакторную аутентификацию, чтобы избежать взлома и проверять пароли в базах на предмет утечки.
@exploitex
SecurityLab.ru
На жительницу Нижнего Новгорода было оформлено 939 SIM-карт
После взлома личного кабинета женщины на портале «Госуслуги»
Forwarded from Город.рф
Жителя города Кимры мошенники обманули по хорошо известному сценарию
https://gorod-kimry.ru/news/6387/
https://gorod-kimry.ru/news/6387/
Forwarded from КИБЕР МЕДИА
Специалисты обнаружили метод, который позволял злоумышленникам создавать правдоподобные фишинговые сообщения в iMessage, WhatsApp, Signal и других мессенджерах в течение последних трёх лет.
Forwarded from DDoS-Guard
Интернет-мошенники в России воспользовались санкциями.
Из-за санкций в России возникли трудности с покупкой зарубежной техники и оплате подписок на различные сервисы. Люди активно ищут выгодные предложения и пути обхода ограничений. Ситуацией быстро воспользовались злоумышленники, которые предлагают купить технику Apple и других брендов по заманчивым ценам.
На просторах интернета уже есть несколько поддельных онлайн-магазинов Apple, Samsung, а также сервисов доставки. К тому же, мошенники предлагают услуги посредничества при оплате подписок PlayStation, Youtube, Amazon Prime и не только.
В «магазинах» техники, как правило, злоумышленники просят стопроцентную предоплату товара. В погоне за выгодой пользователи игнорируют все меры предосторожности, лишаясь своих денег и персональных данных.
Мошенники каждый раз придумывают всё более убедительные и запутанные схемы обмана. Так что, лучше потратить немного времени и сил на то, чтобы убедиться в честности магазина и не потерять свои деньги.
А чтобы было ещё проще избежать удочки злоумышленников, по ссылке мы написали про самые популярные схемы обмана: https://telegra.ph/Kak-ne-popast-na-udochku-moshennikov-04-07

Forwarded from Эксплойт
Осторожно, аферисты в сетях
Злоумышленники, которые пополняют свой виртуальный карман за счёт опустошения чужих — главная проблема цифровой эпохи. Ежегодно количество кибератак увеличивается, а методы парней в капюшонах становятся всё более изощрёнными.
На защите новых рубежей — бесплатный вебинар, который понятным языком объяснит, с какими угрозами могут столкнуться компании в 2022 году, а так же как правильно выбрать и внедрить рабочую стратегию кибербезопасности.
Безопасность — это то, что актуально всегда, поэтому 21 апреля в 12:00 по МСК организаторы онлайн-встречи ждут вас, чтобы дать самую ценную и нужную информацию по способам защиты от интернет-вредителей.
#партнерский