
20 минут важнейших IT новостей недели в весьма профессионально представленном обзоре команды программы Вести.Net
Очень интересный и информационно наполненный выпуск - Google I/O, возвращение Nokia, криптовалюта со смарт-контрактами Ethereum...
https://www.youtube.com/watch?v=R4yaY9UTG-M
Очень интересный и информационно наполненный выпуск - Google I/O, возвращение Nokia, криптовалюта со смарт-контрактами Ethereum...
https://www.youtube.com/watch?v=R4yaY9UTG-M
YouTube
Еженедельная программа Вести.net от 21 мая 2016 года
Главное событие технологической сферы - конференция для разработчиков Google. Владелец крупнейшего интернет-поисковика и самой популярной мобильной операцион...
Technologique
https://telegram.me/g33ks/161 Однозначно же в этой истории можно сделать только один вывод: анонимности нет, и Сатоши Накамото тому - последнее прямое цифровое подтверждение. длительная анонимность возможна анонимность можно сохранять до тех пор и так долго…
В плане свободы и безопасности меня сейчас пугает и беспокоит тот факт, что производители тотально встраивают в телефоны биометрические датчики типа сканера отпечатков пальцев и распознавания лица фронтальной камерой - все копируют Apple как по указке NSA (АНБ), это ещё одна уже более персональная привязка (thin wire) пользователя к устройству (или к АНБ?) и уже практически невозможно приобрести современный телефон без биометрических датчиков.
И тут ещё Allo и Duo подоспели - мессенджер Allo со встроенным AI ассистентом Google, который будет иметь доступ т ко всей переписке и большой глаз Duo для видео звонков с распознаванием лица.
Любая технология это палка о двух концах на самом деле, которая может использоваться не только во благо, но и во зло.
Причина в том что мы, пользуясь технологиями, ненамеренно оставляем слишком много метаданных о себе для их последующего анализа корпорацями. Это тот самый глобальный колпак, придуманный АНБ в сотрудничестве с мировыми IT корпорациями, про который говорил Эдвард Сноуден - IT корпорации и их масоовые технологии кормят данными АНБ.
Чего добивались, к тому и пришли - мы уже живём в этой реальности, в информационном обществе!
Данные накапливаются...
А со временем данных накапливается всё больше и глубокий анализ данных вкупе с машинным обучением может действительно многое рассказать и тем более анализ больших данных!
Чем больше данных - тем сложнее будет ситуация.
И нужно защищаться!
Я уже писал пост о том как оставаться анонимным, испускать меньше данных, оставлять меньше следов, предотвращать утечки и оставлять меньше данных и метаданных в сети о себе, как делать эти данные слабосвязными для большей анонимности - необходимо понимание того какими методами работает компьютерная криминалистика (форензика, forensics) при анализе и расследовании инцидентов информационной безопасности.
http://inosmi.ru/politic/20160519/236582227.html
https://telegram.me/technologique/310
И тут ещё Allo и Duo подоспели - мессенджер Allo со встроенным AI ассистентом Google, который будет иметь доступ т ко всей переписке и большой глаз Duo для видео звонков с распознаванием лица.
Любая технология это палка о двух концах на самом деле, которая может использоваться не только во благо, но и во зло.
Причина в том что мы, пользуясь технологиями, ненамеренно оставляем слишком много метаданных о себе для их последующего анализа корпорацями. Это тот самый глобальный колпак, придуманный АНБ в сотрудничестве с мировыми IT корпорациями, про который говорил Эдвард Сноуден - IT корпорации и их масоовые технологии кормят данными АНБ.
Чего добивались, к тому и пришли - мы уже живём в этой реальности, в информационном обществе!
Данные накапливаются...
А со временем данных накапливается всё больше и глубокий анализ данных вкупе с машинным обучением может действительно многое рассказать и тем более анализ больших данных!
Чем больше данных - тем сложнее будет ситуация.
И нужно защищаться!
Я уже писал пост о том как оставаться анонимным, испускать меньше данных, оставлять меньше следов, предотвращать утечки и оставлять меньше данных и метаданных в сети о себе, как делать эти данные слабосвязными для большей анонимности - необходимо понимание того какими методами работает компьютерная криминалистика (форензика, forensics) при анализе и расследовании инцидентов информационной безопасности.
http://inosmi.ru/politic/20160519/236582227.html
https://telegram.me/technologique/310
ИноСМИ
Безнаказанная слежка стала фактом
Каждый, кто пользуется поисковиками, пишет комментарии, публикует фотографии, делает покупки он-лайн, использует платежные карты, постоянно создает информацию о | 19.05.2016, ИноСМИ
Интервью с ответами на вопросы (https://docs.google.com/spreadsheets/d/1bieE_mFwAflhsxXCjasLqKJIq3ilUEUWcwI4CE9hEqU/) по Golang с разработчиками Iron.io, применяющими Go в продакшене - Романом Кононовым (@rkononov) и Эваном Шоу (Evan Shaw), автором книг по Go и одним из контрибьюторов языка.
Мне понравился ответ Эвана по funarg и call tail optimization. 👍
В разной литературе эта проблема именуется по разному.
Никлаус Вирт писал именно про проблему funarg при реализации компиляторов Modula-2, Oberon/Oberon-2 и Zonnon, при этом различал проблему восходящего и нисходящего фунарга, при движении вверх и вниз по структуре данных дерева (cactus stack или heap), хранящей в узлах стек вызова, контекст вызова сопрограмм.
Тут вся суть в том, какие структуры данных применяются для хранения контекста стека вызова (call stack) go-сопрограмм (goroutines) в runtime компилятора - связываются ли они в cactus stack или используется куча (heap) и как GC производит уборку (особенно если это cactus stack) более не используемого контекста вызова.
Проблема funarg это больше проблема сложности реализации runtime, автоматического управления памятью в GC, выбора быстрой и оптимальной структуры данных (stack or stackless heap) для размещения в ней контекста вызова функций (подпрограмм, subroutines) при исполнении кода.
Насколько я смог разобраться, в Go в зависимости от ситуации применяется тактика размещения как в стеке так и в куче (smarter compiler - именно об этом говорит Эван в ответе), для ускорения и оптимизации исполнения кода, особенно после реализации нового GC с новыми алгоритмами сборки мусора на самом языке Go в версиях 1.5 и 1.6, и завершения полного bootstraping'a компилятора Golang на самом языке Go.
Пожалуй думаю я сделаю ещё пару постов для освещения этой малоизвестной в широких кругах, но весьма важной проблемы.
#Go #Golang
Мне понравился ответ Эвана по funarg и call tail optimization. 👍
В разной литературе эта проблема именуется по разному.
Никлаус Вирт писал именно про проблему funarg при реализации компиляторов Modula-2, Oberon/Oberon-2 и Zonnon, при этом различал проблему восходящего и нисходящего фунарга, при движении вверх и вниз по структуре данных дерева (cactus stack или heap), хранящей в узлах стек вызова, контекст вызова сопрограмм.
Тут вся суть в том, какие структуры данных применяются для хранения контекста стека вызова (call stack) go-сопрограмм (goroutines) в runtime компилятора - связываются ли они в cactus stack или используется куча (heap) и как GC производит уборку (особенно если это cactus stack) более не используемого контекста вызова.
Проблема funarg это больше проблема сложности реализации runtime, автоматического управления памятью в GC, выбора быстрой и оптимальной структуры данных (stack or stackless heap) для размещения в ней контекста вызова функций (подпрограмм, subroutines) при исполнении кода.
Насколько я смог разобраться, в Go в зависимости от ситуации применяется тактика размещения как в стеке так и в куче (smarter compiler - именно об этом говорит Эван в ответе), для ускорения и оптимизации исполнения кода, особенно после реализации нового GC с новыми алгоритмами сборки мусора на самом языке Go в версиях 1.5 и 1.6, и завершения полного bootstraping'a компилятора Golang на самом языке Go.
Пожалуй думаю я сделаю ещё пару постов для освещения этой малоизвестной в широких кругах, но весьма важной проблемы.
#Go #Golang
Forwarded from Geeks
На хабре опубликовано небольшое руководство, в котором описано, насколько просто обойти двухфакторную авторизацию в Telegram. Если злоумышленник получает доступ к вашим SMS (хотя бы к одной SMS с кодом авторизации), то ему совсем не обязательно знать ваш пароль или иметь доступ к электронной почте. Достаточно просто нажать «Reset my account» (Вуаля! Кнопка сбрасывает все настройки, историю и пароли!) и он получает возможность переписываться от вашего имени. Никаких инструментов, никакого реверс-инжиниринга, а всего лишь одна кнопка в приложении.
https://geektimes.ru/post/276238/
@g33ks
https://geektimes.ru/post/276238/
@g33ks
Хабр
Почему двухфакторная авторизация в Telegram не работает
После недавних громких взломов Telegram-аккаунтов в России, основатель сервиса Павел Дуров сказал, что двухфакторная авторизация «позволяет защитить важную инфор...
Technologique
Друзья, внимательней с мессенджером Телеграм, используйте номер и сим-карты операторов стран с независимой юрисдикцией для привязки к аккаунту, обязательно используйте двухфакторную авторизацию (cloud password в клиентах) и секретные чат-комнаты с end-to-end…
В общем, если злоумышленник перехватил ваш код авторизации (для чего он должен знать ваш номер, привязанный к аккаунту), высланный по SMS (как в данном случае - https://telegram.me/technologique/314), а не сервисом уведомлений (+42777) в другие клиенты, то он сможет получить доступ к вашему аккаунту и возможность вести переписку от вашего имени, изменить привязку к номеру телефона через мобильный клиент и к электронной почте, установив новый cloud password через любой клиент Telegram.
@durov исправьте уязвимость!
@durov исправьте уязвимость!
Telegram
Technologique
Друзья, внимательней с мессенджером Телеграм, используйте номер и сим-карты операторов стран с независимой юрисдикцией для привязки к аккаунту, обязательно используйте двухфакторную авторизацию (cloud password в клиентах) и секретные чат-комнаты с end-to…
Forwarded from Andrew Bednoff
А вот и лайки и реакции подоспели! Всё через Bot API! Уже доступны в группах и скоро будут доступны в каналах! 😄👍
Inline keyboards may now be used in groups and are coming to channels soon. Check out our @vote and @like bots for some examples.
More about inline keyboards:
https://core.telegram.org/bots#inline-keyboards-and-on-the-fly-updating
More about inline keyboards:
https://core.telegram.org/bots#inline-keyboards-and-on-the-fly-updating
core.telegram.org
Bots: An introduction for developers
Bots are small applications that run entirely within the Telegram app.
Forwarded from Andrew Bednoff
Телеграм уже платформа, типа cloud message queue (MQ) as a service (MQaaS), а протокол MTProto это message oriented middleware (MOM)! 👍😂👍
Д - Доброта! 😄😂
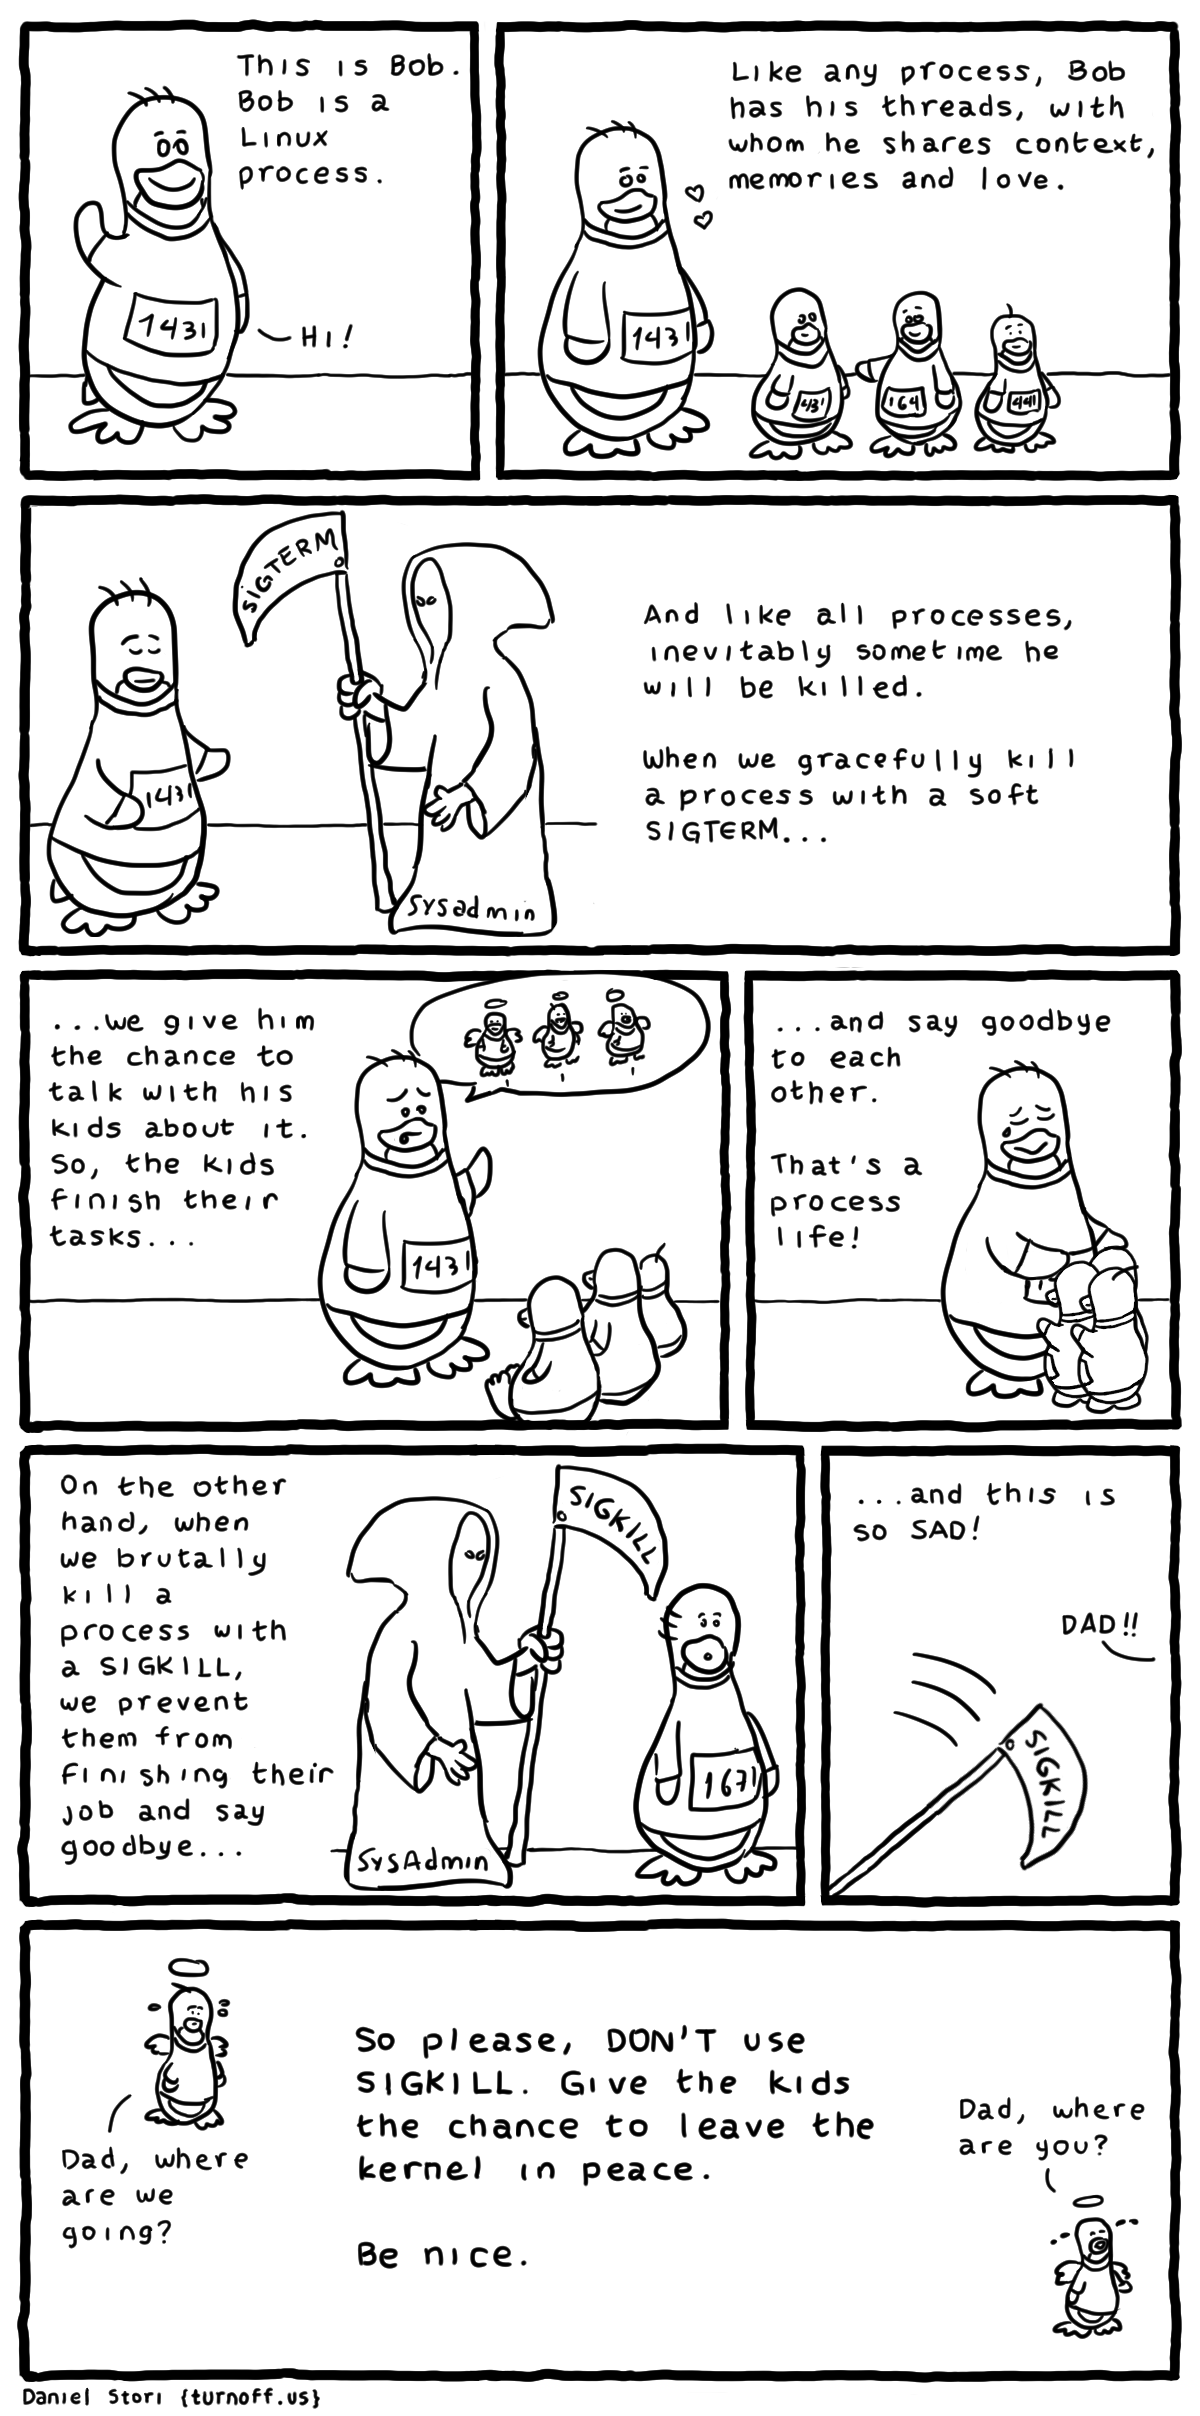
Лучших комиксов, объясняющих базовые принципы сигналов и работы ядра, во всей сети не сыскать! 😂
http://turnoff.us/image/en/dont-sigkill.png
http://turnoff.us/geek/dont-sigkill/
Лучших комиксов, объясняющих базовые принципы сигналов и работы ядра, во всей сети не сыскать! 😂
http://turnoff.us/image/en/dont-sigkill.png
http://turnoff.us/geek/dont-sigkill/


M - MOM
How I met your MOM (Message Oriented Middleware) 😂
http://turnoff.us/image/en/how-i-met-your-mother.png
http://turnoff.us/geek/how-i-met-your-mother/
How I met your MOM (Message Oriented Middleware) 😂
http://turnoff.us/image/en/how-i-met-your-mother.png
http://turnoff.us/geek/how-i-met-your-mother/

Вся правда про ECMA Script 6 😂
http://turnoff.us/image/en/love-ecmascript6.png
http://turnoff.us/geek/love-ecma6/
http://turnoff.us/image/en/love-ecmascript6.png
http://turnoff.us/geek/love-ecma6/

Кодовые имена текущих и будущих дистрибутивов Debian:
Debian 8 "Jessie" - текущий Stable
https://wiki.debian.org/DebianJessie
Debian 9 "Stretch" - текущий Testing
https://wiki.debian.org/DebianStretch
Debian 10 "Buster" - имя будущего дистрибутива Debian Linux
https://wiki.debian.org/DebianBuster
#Debian
#Linux
Debian 8 "Jessie" - текущий Stable
https://wiki.debian.org/DebianJessie
Debian 9 "Stretch" - текущий Testing
https://wiki.debian.org/DebianStretch
Debian 10 "Buster" - имя будущего дистрибутива Debian Linux
https://wiki.debian.org/DebianBuster
#Debian
#Linux
The most beautiful engineer, and also an actress, that I've ever seen!
https://twitter.com/Linksys/status/707311816200757248
https://twitter.com/Linksys/status/707311816200757248
Twitter
Happy International Women's Day! #IWD2016 #internationalwomensday