А вы знали, что существует
→
https://www.logo.dev/
#API #WebDev #Images
@MikeBlazerX
Но самое "мясо" — в @MikeBlazerPRO
API для логотипов?→
100M+ лого → Высокое разрешение, автообновление → 100% бесплатно - до 5 000 запросов в день → Одна строка кодаhttps://www.logo.dev/
#API #WebDev #Images
@MikeBlazerX
Но самое "мясо" — в @MikeBlazerPRO
👍12👌2
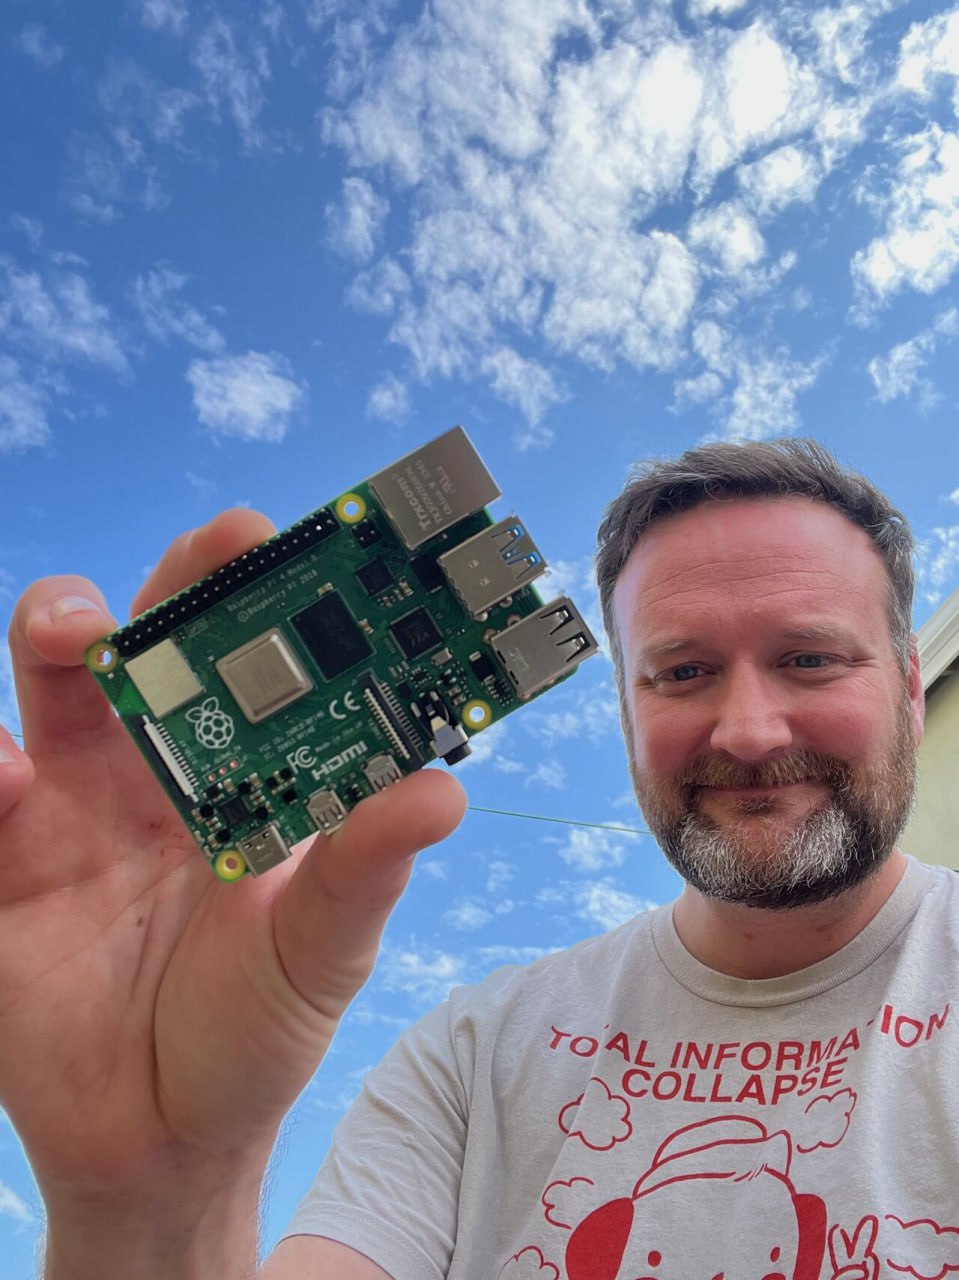
Как покупка одноплатника за $60 сэкономила мне $1200 в год (и это не предел).
Я получил очередное письмо в духе "Мы повышаем цены, чтобы дать вам больше ценности (читай: порадовать акционеров)", пишет Мэтт Лориц Холл.
Решил копнуть в сторону селф-хостинга и выяснил, что сейчас это проще пареной репы.
— Опенсорсные тулзы вроде
— На Ютубе и Реддите есть мануалы вообще по любой теме.
—
С
А
Даже "Малинка" не обязательна... можно все развернуть на Маке или ПК, если интернет стабильный.
(Ну или взять VPS за $6/мес).
Пока что экономлю $1400 в год.
Да, есть некоторые компромиссы, но по сути — настроил и забыл.
Я доволен.
У вас есть выбор.
Как говорит Стив Дотто: вы контролируете технологии, а не они вас.
#WebDev #Tools #Automation
@MikeBlazerX
Но самое "мясо" — в @MikeBlazerPRO
Я получил очередное письмо в духе "Мы повышаем цены, чтобы дать вам больше ценности (читай: порадовать акционеров)", пишет Мэтт Лориц Холл.
Решил копнуть в сторону селф-хостинга и выяснил, что сейчас это проще пареной репы.
— Опенсорсные тулзы вроде
Portainer упрощают управление докер-контейнерами.— На Ютубе и Реддите есть мануалы вообще по любой теме.
—
Claude и другие LLM делают дебаггинг не таким геморным, как раньше.С
Raspberry Pi за 60 баксов и нормальным инетом можно запустить опенсорсные аналоги почти любой платной подписки.Airtable, Zapier, Quickbooks, Google Drive, Slack... у всего этого есть бесплатные селф-хостед альтернативы.А
Cloudflare Tunnels позволяют бесплатно и безопасно прикрутить свои домены к этим приложениям.Даже "Малинка" не обязательна... можно все развернуть на Маке или ПК, если интернет стабильный.
(Ну или взять VPS за $6/мес).
Пока что экономлю $1400 в год.
Да, есть некоторые компромиссы, но по сути — настроил и забыл.
Я доволен.
У вас есть выбор.
Как говорит Стив Дотто: вы контролируете технологии, а не они вас.
#WebDev #Tools #Automation
@MikeBlazerX
Но самое "мясо" — в @MikeBlazerPRO
🤷♂5✍2👌1
Аппаратный фингерпринтинг делает удаление кук бесполезным
Удаление кукисов, режим Инкогнито или прятки за
Вы не невидимы; мы просто отслеживаем ваше железо вместо хранилища браузера, говорит IT Guy.
Основной вектор —
Мы используем
Ваш уникальный технический стек —
Мы конвертируем эти несовершенства рендеринга в Уникальный Хеш.
Вы можете почистить кеш, но вы не можете удалить свою видеокарту.
Мы также можем заюзать
Поскольку браузеры хранят фавиконки в персистентном
Протокол Суперкуки:
1. Инъекция: Сервер заставляет ваш браузер загрузить специфическую последовательность иконок (например, Icon A и C, но не B).
2. Тегирование: Это создает уникальный Бинарный Паттерн (1011), который работает как отпечаток, сохраненный на вашем диске.
3. Детекция: Когда вы возвращаетесь, мы мониторим сетевые запросы.
— Запрос отправлен: У браузера не было иконки.
— Нет запроса: Браузер уже закешировал её.
4. Идентификация: Анализируя то, что вы не запрашиваете, мы реконструируем ваш уникальный
Хотя рабочие
Однако аппаратный фингерпринтинг остается доминирующей, неблокируемой реальностью.
#Security #WebDev #TechnicalSEO
@MikeBlazerX
Закрытый канал: @MikeBlazerPRO
Удаление кукисов, режим Инкогнито или прятки за
VPN — это театр безопасности.Вы не невидимы; мы просто отслеживаем ваше железо вместо хранилища браузера, говорит IT Guy.
Основной вектор —
Canvas fingerprinting.Мы используем
HTML5 Canvas API, чтобы тихо дать команду браузеру отрендерить скрытое изображение с текстом, эмодзи и 3D фигурами.Ваш уникальный технический стек —
GPU, драйверы, шрифты и ОС — рендерит эти пиксели чуть иначе, чем любая другая машина.Мы конвертируем эти несовершенства рендеринга в Уникальный Хеш.
Вы можете почистить кеш, но вы не можете удалить свою видеокарту.
Мы также можем заюзать
Favicon Supercookie — метод, который прячет ID трекинга внутри логотипа вкладки.Поскольку браузеры хранят фавиконки в персистентном
F-Cache отдельно от стандартной истории, мы обходим ваши процедуры очистки.Протокол Суперкуки:
1. Инъекция: Сервер заставляет ваш браузер загрузить специфическую последовательность иконок (например, Icon A и C, но не B).
2. Тегирование: Это создает уникальный Бинарный Паттерн (1011), который работает как отпечаток, сохраненный на вашем диске.
3. Детекция: Когда вы возвращаетесь, мы мониторим сетевые запросы.
— Запрос отправлен: У браузера не было иконки.
— Нет запроса: Браузер уже закешировал её.
4. Идентификация: Анализируя то, что вы не запрашиваете, мы реконструируем ваш уникальный
ID.Хотя рабочие
PoC существуют (https://github.com/jonasstrehle/supercookie/), имейте в виду, что современные браузеры по большей части пофиксили этот вектор через изоляцию кеша фавиконок.Однако аппаратный фингерпринтинг остается доминирующей, неблокируемой реальностью.
#Security #WebDev #TechnicalSEO
@MikeBlazerX
Закрытый канал: @MikeBlazerPRO
👍4❤1🔥1🤣1
Вините
Генератор страниц ошибок
Она идеально имитирует знаменитый дизайн ошибок
Вы можете легко сгенерить статические
https://github.com/donlon/cloudflare-error-page
#WebDev #CloudFlare #Tools
@MikeBlazerX
Закрытый канал: @MikeBlazerPRO
CloudFlare в проблемах сайтаГенератор страниц ошибок
Cloudflare — это опенсорсная тулза для создания кастомизируемых страниц ошибок в стиле Cloudflare.Она идеально имитирует знаменитый дизайн ошибок
Cloudflare (например, 5xx internal server error) и может быть встроена прямо на ваш сайт.Вы можете легко сгенерить статические
HTML файлы, чтобы заменить дефолтные страницы ошибок, что позволяет быстро переложить вину на CloudFlare, когда ваш сайт ложится.https://github.com/donlon/cloudflare-error-page
#WebDev #CloudFlare #Tools
@MikeBlazerX
Закрытый канал: @MikeBlazerPRO

😁11🥰3👨💻1
Если ты используешь домен для личной почты, хобби или любых других личных и семейных нужд, тебе НУЖНО срочно уводить его с
#WebDev #Security #Domains
@MikeBlazerX
🚷 Закрытый канал: @MikeBlazerPRO
GoDaddy:#WebDev #Security #Domains
@MikeBlazerX
🚷 Закрытый канал: @MikeBlazerPRO
Я только что закончил анализ более 6 000 сайтов на
Сэкономлю тебе тысячи долларов и кучу гемора.
1. Ни один из них не ранжируется.
2. У всех них есть СЕРЬЕЗНЫЕ проблемы с индексацией из-за того, как они построены.
3. На всех есть базовые дыры в SEO (кривая микроразметка, неправильно подтягивающиеся тайтлы страниц, несколько тегов H1).
Да, сайт выглядит красиво.
Но какой толк от красивого магазина на 15-м этаже склада?
Я лучше выберу уродливый магазин на оживленной главной улице.
Будь осторожен, если планируешь уйти с
Это так не работает.
Инсайты SEO-комьюнити
— Проблемы
#TechnicalSEO #IndexCoverage #WebDev
@MikeBlazerX
🚷 Закрытый канал: @MikeBlazerPRO
Lovable и нашел одну общую черту, пишет Касра Дэш.Сэкономлю тебе тысячи долларов и кучу гемора.
1. Ни один из них не ранжируется.
2. У всех них есть СЕРЬЕЗНЫЕ проблемы с индексацией из-за того, как они построены.
3. На всех есть базовые дыры в SEO (кривая микроразметка, неправильно подтягивающиеся тайтлы страниц, несколько тегов H1).
Да, сайт выглядит красиво.
Но какой толк от красивого магазина на 15-м этаже склада?
Я лучше выберу уродливый магазин на оживленной главной улице.
Будь осторожен, если планируешь уйти с
WordPress на сайт, написанный ИИ чисто по вайбу, особенно если органика — твой главный источник трафика.Это так не работает.
Инсайты SEO-комьюнити
— Проблемы
Lovable с индексацией и микроразметкой критичны только для постоянных страниц, заточенных под ранжирование. Страницы валидации гипотез и временные сайты, где поисковая видимость не является целью бизнеса, полностью обходят этот риск — дефицит краулинга платформы теряет значение с учетом срока жизни и цели страницы.#TechnicalSEO #IndexCoverage #WebDev
@MikeBlazerX
🚷 Закрытый канал: @MikeBlazerPRO

🤣6❤4😍1
😍 Адаптивные изображения мертвы!
Атрибут
Мэт Маркиз (человек, который возглавлял группу, вообще подарившую нам адаптивные изображения) только что написал об этом на
Это стоит вашего времени.
Вот основные тезисы:
1️⃣ В течение 14 лет мы писали что-то вроде
Никто не может писать такое вручную.
2️⃣ Добавьте
К моменту запроса ленивой картинки он уже знает ее отрисованный размер, поэтому сам выбирает правильный исходник.
3️⃣ Синтаксис полностью обратно совместим.
Браузеры, которые его поддерживают, используют
Браузеры, которые не поддерживают, игнорируют
4️⃣ Исключение — ваши
Кандидаты на
Но
Читайте полную статью https://piccalil.li/blog/the-end-of-responsive-images/
Сколько атрибутов
Пять, пятьдесят или вы уже перешли на
Инсайты комьюнити
— Атрибуты
— Подход с единой таблицей стилей на базе
— Автоматическая генерация миниатюр в
— Задержка внедрения в
#CWV #WebDev #Images
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO
Атрибут
sizes="auto" теперь поддерживается во всех основных браузерах 👇Мэт Маркиз (человек, который возглавлял группу, вообще подарившую нам адаптивные изображения) только что написал об этом на
Piccalilli, пишет Дэн Нечу.Это стоит вашего времени.
Вот основные тезисы:
1️⃣ В течение 14 лет мы писали что-то вроде
sizes="(min-width: 1340px) 257px, (min-width: 1040px) calc(24.64vw - 68px), 80px".Никто не может писать такое вручную.
2️⃣ Добавьте
loading="lazy" и sizes="auto", и браузер сам во всем разберется.К моменту запроса ленивой картинки он уже знает ее отрисованный размер, поэтому сам выбирает правильный исходник.
3️⃣ Синтаксис полностью обратно совместим.
Браузеры, которые его поддерживают, используют
auto и игнорируют остальное.Браузеры, которые не поддерживают, игнорируют
auto и возвращаются к описательному значению sizes.4️⃣ Исключение — ваши
hero-изображения.Кандидаты на
LCP не должны загружаться лениво, поэтому им по-прежнему нужно указывать реальный размер.Но
hero-изображения обычно и так близки к 100vw, что легко прописать.Читайте полную статью https://piccalil.li/blog/the-end-of-responsive-images/
Сколько атрибутов
sizes вы готовы удалить из своей кодовой базы?Пять, пятьдесят или вы уже перешли на
auto?Инсайты комьюнити
— Атрибуты
width и height остаются обязательным требованием для тега img наряду с sizes="auto" — неполная реализация без указания размерных метаданных приводит к неправильному выбору исходника.— Подход с единой таблицей стилей на базе
REM/EM предлагает альтернативу sizes="auto" для адаптивного масштабирования — независимый способ реализовать адаптивность без синтаксиса относительных размеров, не привязанный к платформе.— Автоматическая генерация миниатюр в
WordPress (152+ варианта на каждую загрузку) создает трения из-за несовместимости — инфраструктура CMS еще не адаптирована к модели sizes="auto", что требует ручной настройки исходников или переработки процессов на стороне сервера.— Задержка внедрения в
Safari (база Chrome 2024 года, пока ожидается в Safari) создает окно кроссбраузерной поддержки — 54% рынка мобильного Safari в США диктует необходимость постепенного улучшения или стратегии фоллбэков для размеров до достижения паритета.#CWV #WebDev #Images
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO

👍1
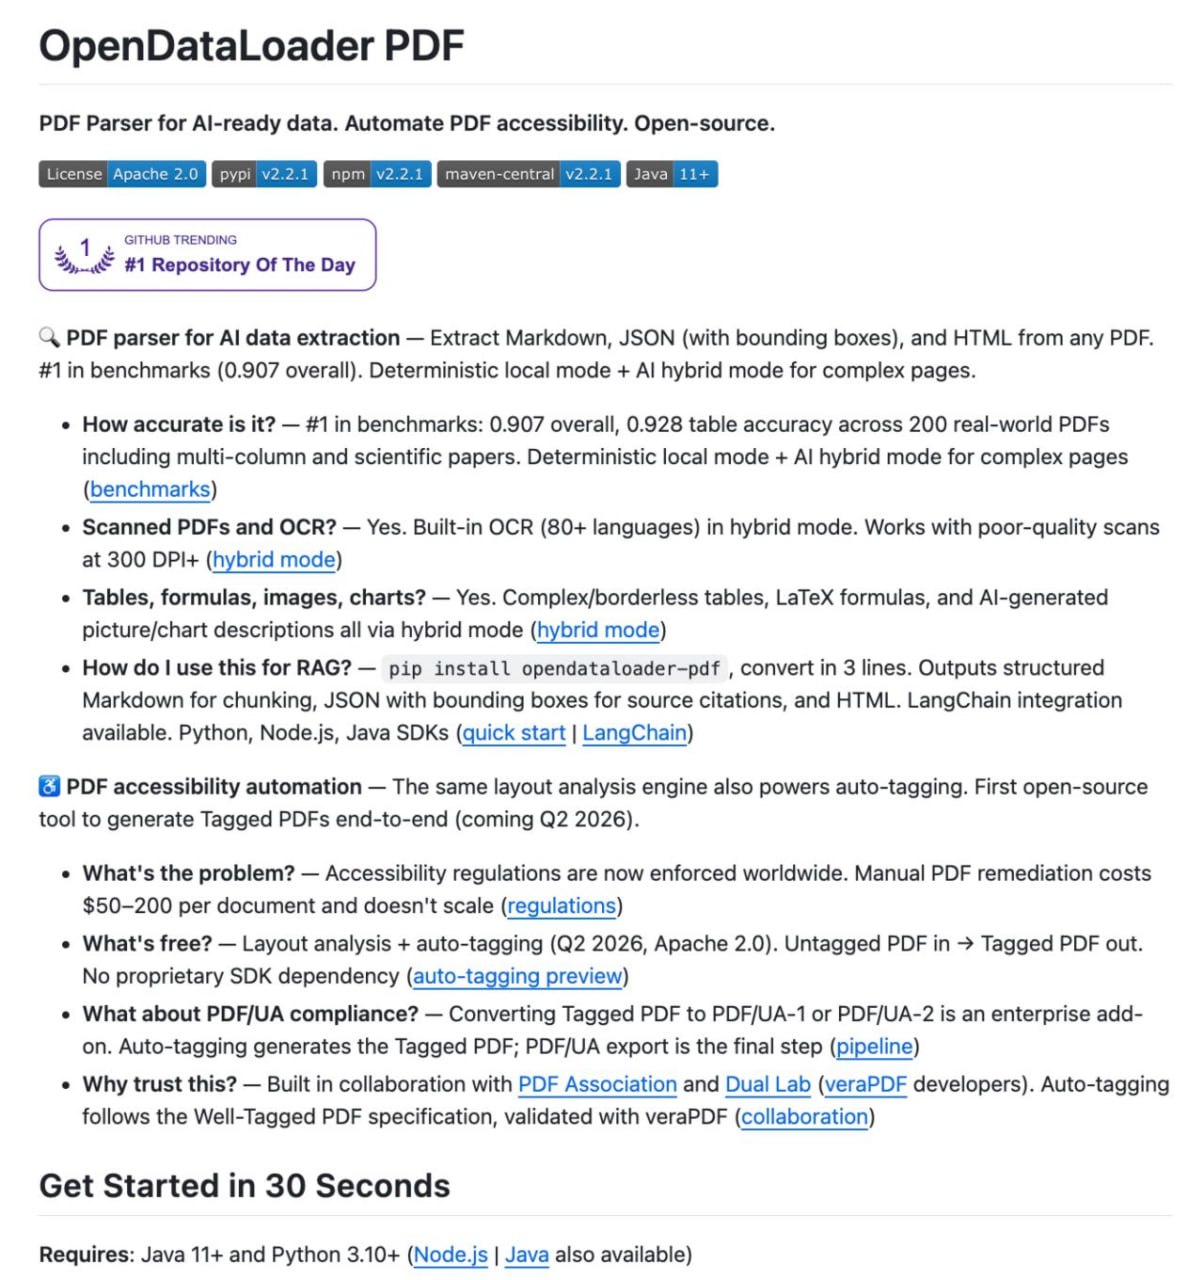
🚨 Извлечение данных из
Кто-то выкатил в опенсорс тулзу, которая перегоняет
Называется
Идеально пашет на
Самое крутое?
100% бесплатно и опенсорс.
Линк на репозиторий → https://github.com/opendataloader-project/opendataloader-pdf
Не забудьте влепить ⭐️, чтобы поднять видимость!
Инсайты комьюнити
— Тулзы для конвертации
#AI #Tools #WebDev
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO
PDF теперь решено.Кто-то выкатил в опенсорс тулзу, которая перегоняет
PDF в Markdown на скорости 100 страниц в секунду 🤯Называется
OpenDataLoader.Идеально пашет на
CPU и декодирует таблицы, сложную верстку и вложенные структуры как абсолютный профи.Самое крутое?
100% бесплатно и опенсорс.
Линк на репозиторий → https://github.com/opendataloader-project/opendataloader-pdf
Не забудьте влепить ⭐️, чтобы поднять видимость!
Инсайты комьюнити
— Тулзы для конвертации
PDF в Markdown существуют уже 5+ лет (MarkItDown, pdfplumber) — но текущие решения всё ещё сыпятся на таблицах, подписях, уравнениях LaTeX, научных статьях и сложной верстке; ограничения для продакшена остаются нерешенными, несмотря на заявления о победе над извлечением.#AI #Tools #WebDev
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO
2❤14
WebMCP срезает косты на Vision-модели: прямые вызовы функций для ИИ-агентов и настройка за 20 минут
Сейчас ИИ-агенты взаимодействуют с сайтами как туристы в чужой стране: делают скриншоты, угадывают, какая кнопка за что отвечает, кликают, ждут, снова делают скриншот и надеются на лучшее.
Каждый скриншот требует обращения к
В половине случаев они тупо ошибаются.
Вместо того чтобы агенты изучали сайт визуально, ты напрямую указываешь им, что он умеет.
Агенты дергают структурированные функции (tools) напрямую.
Никаких скриншотов.
Никаких
Никаких гаданий.
Есть две реализации.
Спецификация браузера
Пока это работает только в
Библиотека
Она вешает на сайт
Как это работает: Твой сайт раскрывает функции — имя, описание, схему ввода, функцию-исполнитель (executor).
Агент заходит на страницу, находит функции и вызывает их.
Никаких
Одноразовый токен сбрасывается сразу после регистрации.
Всё происходит на стороне клиента.
Внедрение (20 минут):
1. Скачай виджет — один
2. Создай страницу
3. Зарегистрируй функции — имя, описание, схема ввода, исполнитель (например, четыре функции:
4. Добавь ссылку на страницу
5. Обнови
SEO-аспект: ИИ-агенты становятся главными юзерами веба.
Сейчас они умеют только парсить
— Обнаруживаемость функций (Tool discoverability) = новая проблема индексации (агенты не найдут функции, пока не зайдут на сайт).
— Описания функций = новый конверсионный копирайтинг (LLM выбирает, какую функцию дернуть).
— Проектирование микроразметки (Schema design) = новые структурированные данные (названия параметров и типы ввода напрямую определяют надежность агента).
—
Прагматичный подход: сайты с четко выстроенными функциями
Сайты без них просто выпадут из поля зрения нейросетей.
Что пока не решено: Дискавери-механика для функций еще не индексируется.
Не существует читаемых для агентов директорий с сайтами, поддерживающими
Ожидайте появления аналога
Стартовый ров: выкати свои функции уже сегодня, закинь их в появляющиеся
https://suganthan.com/blog/webmcp-implementation-guide/
#TechnicalSEO #WebDev #AI
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO
Сейчас ИИ-агенты взаимодействуют с сайтами как туристы в чужой стране: делают скриншоты, угадывают, какая кнопка за что отвечает, кликают, ждут, снова делают скриншот и надеются на лучшее.
Каждый скриншот требует обращения к
vision-модели — это медленно, дорого и нестабильно.В половине случаев они тупо ошибаются.
WebMCP меняет правила игры.Вместо того чтобы агенты изучали сайт визуально, ты напрямую указываешь им, что он умеет.
Агенты дергают структурированные функции (tools) напрямую.
Никаких скриншотов.
Никаких
vision-моделей.Никаких гаданий.
Есть две реализации.
Спецификация браузера
W3C/Chrome (navigator.modelContext) рано или поздно появится в стабильных сборках — там функции объявляются через JavaScript или HTML-атрибуты.Пока это работает только в
Chrome Beta 146+.Библиотека
WebMCP от jasonjmcghee (602 звезды, лицензия MIT) работает уже сегодня.Она вешает на сайт
JavaScript-виджет, использует локальный WebSocket-мост для подключения агентов к твоему MCP-клиенту, и агенты вызывают функции напрямую.Как это работает: Твой сайт раскрывает функции — имя, описание, схему ввода, функцию-исполнитель (executor).
Агент заходит на страницу, находит функции и вызывает их.
Никаких
API-ключей.Одноразовый токен сбрасывается сразу после регистрации.
Всё происходит на стороне клиента.
Внедрение (20 минут):
1. Скачай виджет — один
JavaScript-файл на 29 КБ из релизов на GitHub, никаких зависимостей.2. Создай страницу
/mcp/ — специальный раздел с описанием WebMCP и списком доступных функций.3. Зарегистрируй функции — имя, описание, схема ввода, исполнитель (например, четыре функции:
searchposts, getpost, listposts, getsiteinfo).4. Добавь ссылку на страницу
/mcp/ в футер.5. Обнови
llms.txt, добавив туда урл MCP-страницы.SEO-аспект: ИИ-агенты становятся главными юзерами веба.
Сейчас они умеют только парсить
HTML, но не могут ничего запускать.WebMCP открывает новую плоскость оптимизации, которой пока нет у большинства сайтов:— Обнаруживаемость функций (Tool discoverability) = новая проблема индексации (агенты не найдут функции, пока не зайдут на сайт).
— Описания функций = новый конверсионный копирайтинг (LLM выбирает, какую функцию дернуть).
— Проектирование микроразметки (Schema design) = новые структурированные данные (названия параметров и типы ввода напрямую определяют надежность агента).
—
Agentic CRO = A/B-тестирование описаний функций и отслеживание рейта успешных действий агента.Прагматичный подход: сайты с четко выстроенными функциями
WebMCP будут перехватывать трафик от ИИ-агентов.Сайты без них просто выпадут из поля зрения нейросетей.
Что пока не решено: Дискавери-механика для функций еще не индексируется.
Не существует читаемых для агентов директорий с сайтами, поддерживающими
WebMCP.Ожидайте появления аналога
Ahrefs-индекса в ближайшие 12 месяцев.Стартовый ров: выкати свои функции уже сегодня, закинь их в появляющиеся
MCP-реестры и фиксируй, что работает.https://suganthan.com/blog/webmcp-implementation-guide/
#TechnicalSEO #WebDev #AI
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO
👍2
🚨 Фрилансеры, агентства и разработчики: это была довольно сложная новая попытка взлома, которая пришла под видом лида от клиента! 🚨
Мы получили письмо от "потенциального клиента" Омара Хашема из
Обычное на первый взгляд сообщение с брифом по проекту, правдоподобными деталями (сроки, бюджет и т. д.), рассказывает Марк Уильямс-Кук.
Они также прислали
Но благодаря быстрой проверке безопасности мы избежали абсолютной катастрофы от крайне опасной атаки через репозиторий.
Вот как работает эта схема:
🎣 Подготовка
Новый клиент обращается за оценкой проекта.
Он присылает репозиторий или архив с безобидной на вид документацией, утверждая, что внутри спрятаны технические детали или
🪤 Скрытая ловушка
Вы не знаете, но в папке скрыта директория
Мошенники намеренно заразили папку
💥 Полезная нагрузка
Как только вы открываете эту папку в локальном терминале и запускаете стандартную команду
Он мгновенно определяет вашу операционную систему (Windows, Mac или Linux) и запускает скрытую команду
Вам даже не нужно компилировать или запускать их код, чтобы заразиться.
Выполнение обычной команды
Будьте осторожны!
Отличная работа нашего консультанта по безопасности Джона Скиннера — он вовремя это заметил.
Инсайты комьюнити
— Вредоносная полезная нагрузка пришла по ссылке на
— Параллельный вариант фишинга: реальная (но подделанная) компания присылает ссылку на бронирование в
— Эвристика обнаружения: входящий бриф с детально прописанным бюджетом, сроками, пошаговыми результатами и файлами
— Открывайте непроверенные репозитории и файлы только в песочнице; скрипты для кражи данных, написанные ИИ-агентами, сделали тихий слив информации рутиной.
#Security #WebDev #SEOAgency
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO
Мы получили письмо от "потенциального клиента" Омара Хашема из
Nemo IT Solutions.Обычное на первый взгляд сообщение с брифом по проекту, правдоподобными деталями (сроки, бюджет и т. д.), рассказывает Марк Уильямс-Кук.
Они также прислали
zip-архив, содержащий стандартные с виду документы по проекту и NDA (файлы .md).Но благодаря быстрой проверке безопасности мы избежали абсолютной катастрофы от крайне опасной атаки через репозиторий.
Вот как работает эта схема:
🎣 Подготовка
Новый клиент обращается за оценкой проекта.
Он присылает репозиторий или архив с безобидной на вид документацией, утверждая, что внутри спрятаны технические детали или
NDA.🪤 Скрытая ловушка
Вы не знаете, но в папке скрыта директория
.git.Мошенники намеренно заразили папку
.git/hooks/, жестко привязав вредоносные скрипты к рутинным командам вроде commit-msg, pre-push и post-checkout.💥 Полезная нагрузка
Как только вы открываете эту папку в локальном терминале и запускаете стандартную команду
Git, скрипт, замаскированный под файл-пример, тихо выполняется в фоне.Он мгновенно определяет вашу операционную систему (Windows, Mac или Linux) и запускает скрытую команду
PowerShell или Bash для загрузки и выполнения удаленного кода по внешней ссылке.Вам даже не нужно компилировать или запускать их код, чтобы заразиться.
Выполнение обычной команды
git checkout или git status на локальной машине уже запускает взлом.Будьте осторожны!
Отличная работа нашего консультанта по безопасности Джона Скиннера — он вовремя это заметил.
Инсайты комьюнити
— Вредоносная полезная нагрузка пришла по ссылке на
Dropbox во втором письме, а не прямым вложением. Это произошло после нормального на первый взгляд первичного запроса, что стало одним из признаков поддельного лида.— Параллельный вариант фишинга: реальная (но подделанная) компания присылает ссылку на бронирование в
Calendly. Она ведет на фейковый логин Google, где пароль нужно вводить вручную, тогда как легитимный Google OAuth подключается автоматически без повторного ввода. Признаки: домен отправителя похож на реальный, но не совпадает, а при наведении на кнопку закрытия логина появляются русские символы.— Эвристика обнаружения: входящий бриф с детально прописанным бюджетом, сроками, пошаговыми результатами и файлами
.md должен немедленно вызывать подозрения.— Открывайте непроверенные репозитории и файлы только в песочнице; скрипты для кражи данных, написанные ИИ-агентами, сделали тихий слив информации рутиной.
#Security #WebDev #SEOAgency
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO

Зацени: https://github.com/img2threejs/img2threejs
Кто-то собрал
Он генерирует
Довольно круто.
Никакой фотограмметрии, никаких скачанных арт-паков, никаких многомегабайтных бинарников.
На выходе — код, который можно просматривать через
Инструмент подкупает честностью своих ограничений.
Одно фото не покажет скрытые стороны.
"Невозможно достичь запрошенной детализации" — вполне валидный результат.
Лицензия
Работает под
Если ищете что-то более продвинутое, в последнее время я успешно использую
#WebDev #Tools #AI
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO
img2threejs конвертирует фото в код Three.js!Зацени: https://github.com/img2threejs/img2threejs
Кто-то собрал
image-to-3D пайплайн, который не генерирует меш.Он генерирует
TypeScript.img2threejs берет одно референсное изображение и выдает фабрику THREE.Group — объект, собранный из примитивов, процедурных шейдеров и сгенерированной геометрии, с пивотами, сокетами и коллайдерами, так что он сразу готов к анимации.Довольно круто.
Никакой фотограмметрии, никаких скачанных арт-паков, никаких многомегабайтных бинарников.
На выходе — код, который можно просматривать через
diff, ревьюить и версионировать.Инструмент подкупает честностью своих ограничений.
Одно фото не покажет скрытые стороны.
"Невозможно достичь запрошенной детализации" — вполне валидный результат.
Лицензия
Apache 2.0.Работает под
Claude Code, Codex или OpenCode.Если ищете что-то более продвинутое, в последнее время я успешно использую
Meshy, который переваривает несколько ракурсов и выдает модели, делится Эдди Османи.#WebDev #Tools #AI
@MikeBlazerX
⚠️ Закрытый канал: @MikeBlazerPRO
❤1
Раньше этот сайт грузил 3 файла шрифтов
Только не в мою смену, делится Арьен Карел.
Бери
Итог: вариативный
Это в 7 раз меньше и 2 освобожденных сетевых слота за 2 минуты работы.
Инсайты комьюнити
— Удаление глифов ломает международный трафик: когда юзер из-за рубежа прогоняет страницу через встроенный переводчик
— Современным браузерам нужен только
#TechnicalSEO #SiteSpeed #WebDev
@MikeBlazerX
📈 "Пушки" — в @MikeBlazerPRO
Open Sans на 189 КБ.Только не в мою смену, делится Арьен Карел.
Бери
fonttools и простой копипастой вычищай неиспользуемые глифы, оси ширины и веса, которые никто не просит.Итог: вариативный
Open Sans от 400 до 700 для латиницы весит всего 26 КБ.Это в 7 раз меньше и 2 освобожденных сетевых слота за 2 минуты работы.
Инсайты комьюнити
— Удаление глифов ломает международный трафик: когда юзер из-за рубежа прогоняет страницу через встроенный переводчик
Chrome, вырезанных символов нет, браузер откатывается к системному шрифту, и замена вызывает FOUT и CLS. Чтобы это обойти, нужно настроить разделение по Unicode — именно так делают при полноценном сабсеттинге.— Современным браузерам нужен только
woff2, так что дополнительные опциональные src в правиле @font-face — это мусор, их можно смело сносить.#TechnicalSEO #SiteSpeed #WebDev
@MikeBlazerX
📈 "Пушки" — в @MikeBlazerPRO

❤1🤔1
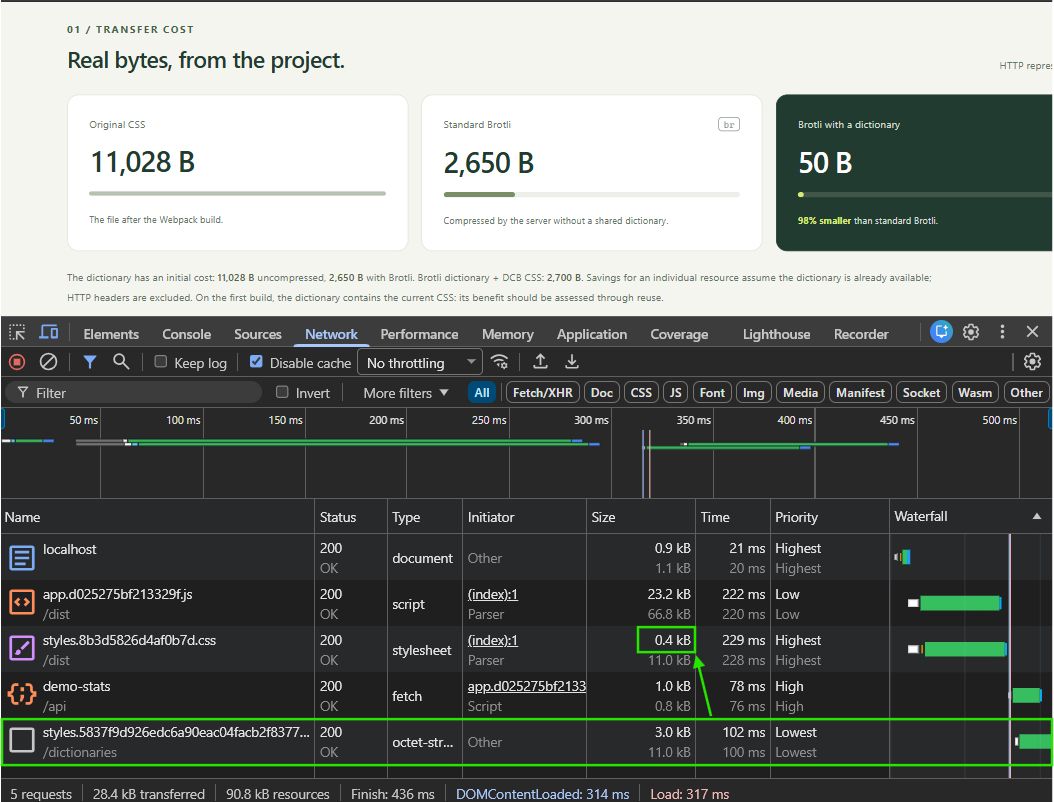
🚀 На 98% меньше переданных данных по сравнению с Brotli.
Всего 50 байт для загрузки CSS-ресурса. Я безумно горжусь этим результатом, которого добился, экспериментируя с новой фичей в браузерах на базе Chromium — use-as-dictionary, которую предложил Гилберто Кокки, делится Джорджо Пеллегрино.
Поскольку
Я спроектировал автоматизированную архитектуру, которая генерирует словари сжатия прямо во время сборки.
Плагин также создает манифест с последними словарями и их хешами.
Затем эти данные используются для добавления следующего элемента в
Перед тем как выкатить эту инфраструктуру на прод, буду рад услышать ваши мысли!
#SiteSpeed #TechnicalSEO #WebDev
@MikeBlazerX
🚀Схемы — в MikeBlazerPRO.com / @MikeBlazerPRO
Всего 50 байт для загрузки CSS-ресурса. Я безумно горжусь этим результатом, которого добился, экспериментируя с новой фичей в браузерах на базе Chromium — use-as-dictionary, которую предложил Гилберто Кокки, делится Джорджо Пеллегрино.
Поскольку
CSS — это часто критический ресурс, блокирующий рендер, уменьшение его веса может серьезно повлиять на производительность страницы!Я спроектировал автоматизированную архитектуру, которая генерирует словари сжатия прямо во время сборки.
Плагин также создает манифест с последними словарями и их хешами.
Затем эти данные используются для добавления следующего элемента в
<head> документа: <link rel="compression-dictionary" href="/styles_[hashSHA-256]".dat> На выходе получаем автоматизированный, версионируемый и легко поддерживаемый процесс, который сводит к минимуму ручную работу.Перед тем как выкатить эту инфраструктуру на прод, буду рад услышать ваши мысли!
#SiteSpeed #TechnicalSEO #WebDev
@MikeBlazerX
🚀Схемы — в MikeBlazerPRO.com / @MikeBlazerPRO